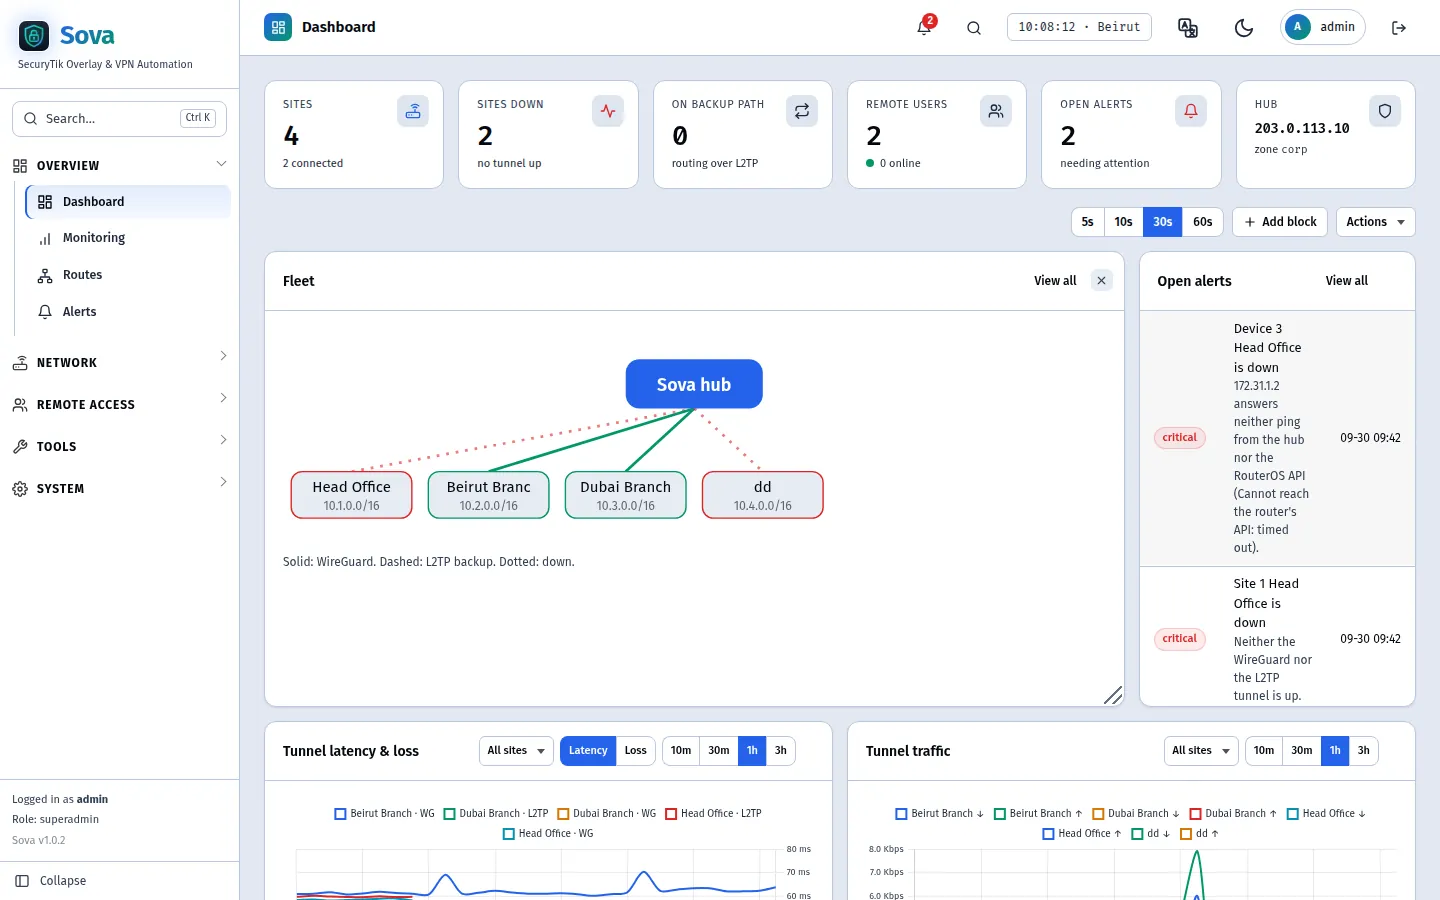
كل فرع. كل مستخدم عن بُعد.
شبكة موجَّهة واحدة.
SecuryTik Overlay & VPN Automation
تُحوّل Sova خادمًا افتراضيًا خاصًا (VPS) إلى محور شبكة شركتك. تُتصل فروع MikroTik — حتى خلف جدار الحماية (NAT) — عبر WireGuard، وتتعلم مسارات بعضها البعض باستخدام OSPF وتعود إلى L2TP/IPsec بشكل مستقل. يتواصل الموظفون عن بُعد بنفس الطريقة. لا يوجد جدار حماية داخلي في الأسطول، ولا تخطيط عناوين يدوي، ولا تكوين راوتر من الصفر.
- خادمك الافتراضي الخاص حركة بياناتك لا تتقاطع معنا أبدًا
- أمر واحد المحور جاهز في دقائق
- ألصق سكربتًا واحدًا لكل فرع، قابل للتكرار، آمن
- التبديل التلقائي WireGuard أولًا، وL2TP/IPsec احتياطيًا
سطر واحد. خادم واحد. شبكة واحدة.
تشغيله كجذر على خادم افتراضي خاص (VPS) نظيف من أوبونتو مع عنوان IP عام. يقوم المثبت بإعداد المركز (WireGuard، L2TP/IPsec، FRR، DNS، Nginx واللوحة)، ثم فتح الخادم في متصفح والدخول باستخدام اسم المستخدم admin وكلمة المرور التي يطبعها المثبت في النهاية.
خادم Ubuntu افتراضي (VPS)
تشغيل أوبونتو 24.04 أو 26.04 مع عنوان IP عام كمسؤول جذر.
curl -fsSL https://sova.securytik.com/install.sh | sudo bash
محور وفروع، ومسارات تُكتشف تلقائيًا.
1 · إضافة موقع
Name the branch. Sova gives it its own block, 10.N.0.0/16,
its networks and its tunnel addresses — derived, never typed.
2 · الصق السكربت
قم بنسخ سكريبت RouterOS 7 المُنشئ إلى محطة الفرع. يتحقق أولاً، لا يلمس أبدًا الشبكة الواسعة أو المسار الافتراضي، ويمكن تشغيله مرة أخرى بأمان.
3 · يبدأ التوجيه
يُتصل الفرع بالمحور عبر WireGuard، وتُشارك بروتوكولات OSPF في المسارات، ويأخذ L2TP/IPsec زمام الأمور في غضون حوالي 20 ثانية إذا تم حجب WireGuard.
كل ما تحتاجه شبكة متعددة الفروع
بلا NAT داخل الشبكة
يصل كل فرع إلى كل آخر عبر عنوانه الحقيقي — الخوادم، الطابعات، الكاميرات.
نفق احتياطي مدمج
يستحوذ L2TP/IPsec على الأمر في حوالي 20 ثانية عندما يتم حجب WireGuard.
الموظفون عن بعد
WireGuard أو L2TP/IPsec المدمج، نفق منقسم أو كامل، وصول لكل مستخدم.
السياسات وحجب التطبيقات
Who reaches what between branches, and TikTok or games blocked per network.
مدير MikroTik
الصحة، والتحديثات وتاريخ حركة المرور لكل راوتر فرع — بدون عنوان IP عام.
تنبيهات مهمة
الفرع معطل أو مسار احتياطي أو مسارات أجنبية — على Telegram أو البريد الإلكتروني أو WhatsApp.