Cada sucursal. Cada usuario remoto.
Una red enrutada.
SecuryTik Overlay & VPN Automation
SOVA convierte un VPS en el hub de la red de su empresa. Las sucursales MikroTik —incluso detrás de NAT— se conectan a través de WireGuard, aprenden las rutas de las demás mediante OSPF y recurren a L2TP/IPsec automáticamente. Los empleados remotos se conectan de la misma manera. Sin NAT dentro de la flota, sin planificación manual de direcciones y sin configuraciones de router escritas desde cero.
- Su propio VPS Su tráfico nunca pasa por el nuestro
- Un solo comando Hub listo en minutos
- Pegue un script Por sucursal, idempotente, seguro
- Conmutación por error automática WireGuard como principal, L2TP/IPsec como respaldo
Una línea. Un VPS. Una red.
Ejecútelo como root en un VPS de Ubuntu limpio con una IP pública. El instalador configura el hub (WireGuard, L2TP/IPsec, FRR, DNS, nginx y el panel); luego abra el servidor en un navegador e inicie sesión como admin con la contraseña que el instalador muestra al final.
VPS Ubuntu
Ubuntu 24.04 o 26.04 con una IP pública — ejecute como root.
curl -fsSL https://sova.securytik.com/install.sh | sudo bash
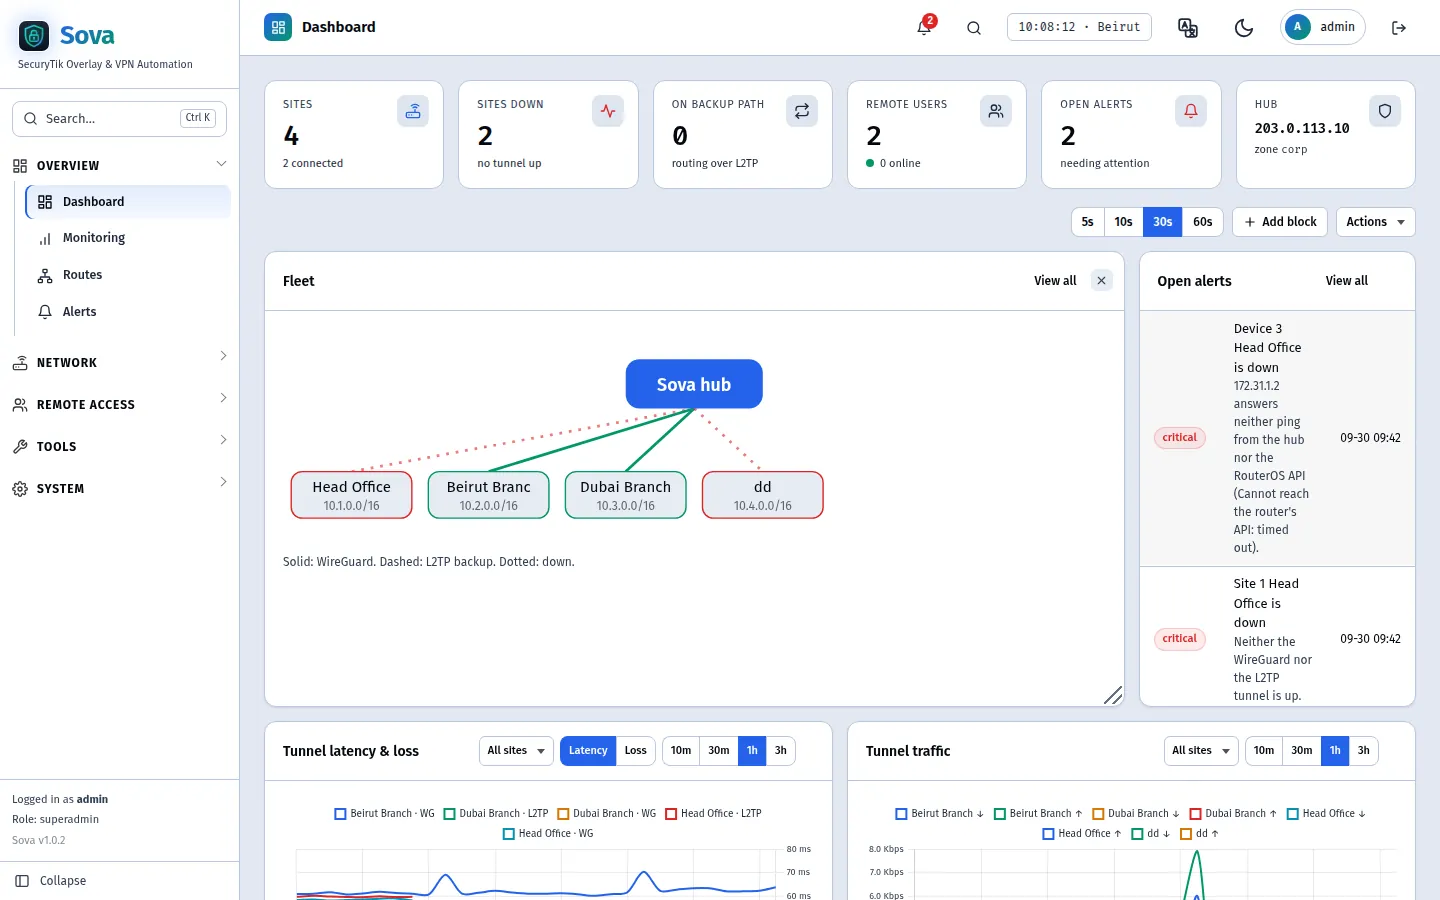
Un hub, sus sucursales y rutas que se aprenden solas.
1 · Añadir una sede
Asigne un nombre a la sucursal. SOVA le asigna su propio bloque, 10.N.0.0/16, sus redes y sus direcciones de túnel — derivadas, nunca escritas manualmente.
2 · Pegue el script
Copie el script de RouterOS 7 generado en la terminal de la sucursal. Primero realiza una comprobación, nunca modifica la WAN ni la ruta predeterminada y puede ejecutarse de nuevo sin riesgo.
3 · Enruta
La sucursal se conecta al hub a través de WireGuard, OSPF comparte las rutas y L2TP/IPsec toma el control en unos 20 segundos si WireGuard está bloqueado.
Todo lo que una red de múltiples sucursales necesita
Sin NAT dentro de la flota
Cada sucursal accede a todas las demás mediante su dirección real: servidores, impresoras, cámaras.
Túnel de respaldo integrado
L2TP/IPsec toma el relevo en unos 20 segundos cuando WireGuard está bloqueado.
Personal remoto
WireGuard o L2TP/IPsec integrado, túnel dividido (split) o completo (full), acceso por usuario.
Políticas y bloqueo de aplicaciones
Quién accede a qué entre sucursales, y TikTok o juegos bloqueados por red.
MikroTik Manager
Estado, actualizaciones e historial de tráfico para cada router de sucursal — sin IP pública.
Alertas relevantes
Sucursal caída, ruta de respaldo, rutas externas — por Telegram, email o WhatsApp.