Her şube. Her uzak kullanıcı.
Tek bir yönlendirilmiş ağ.
SecuryTik Overlay & VPN Automation
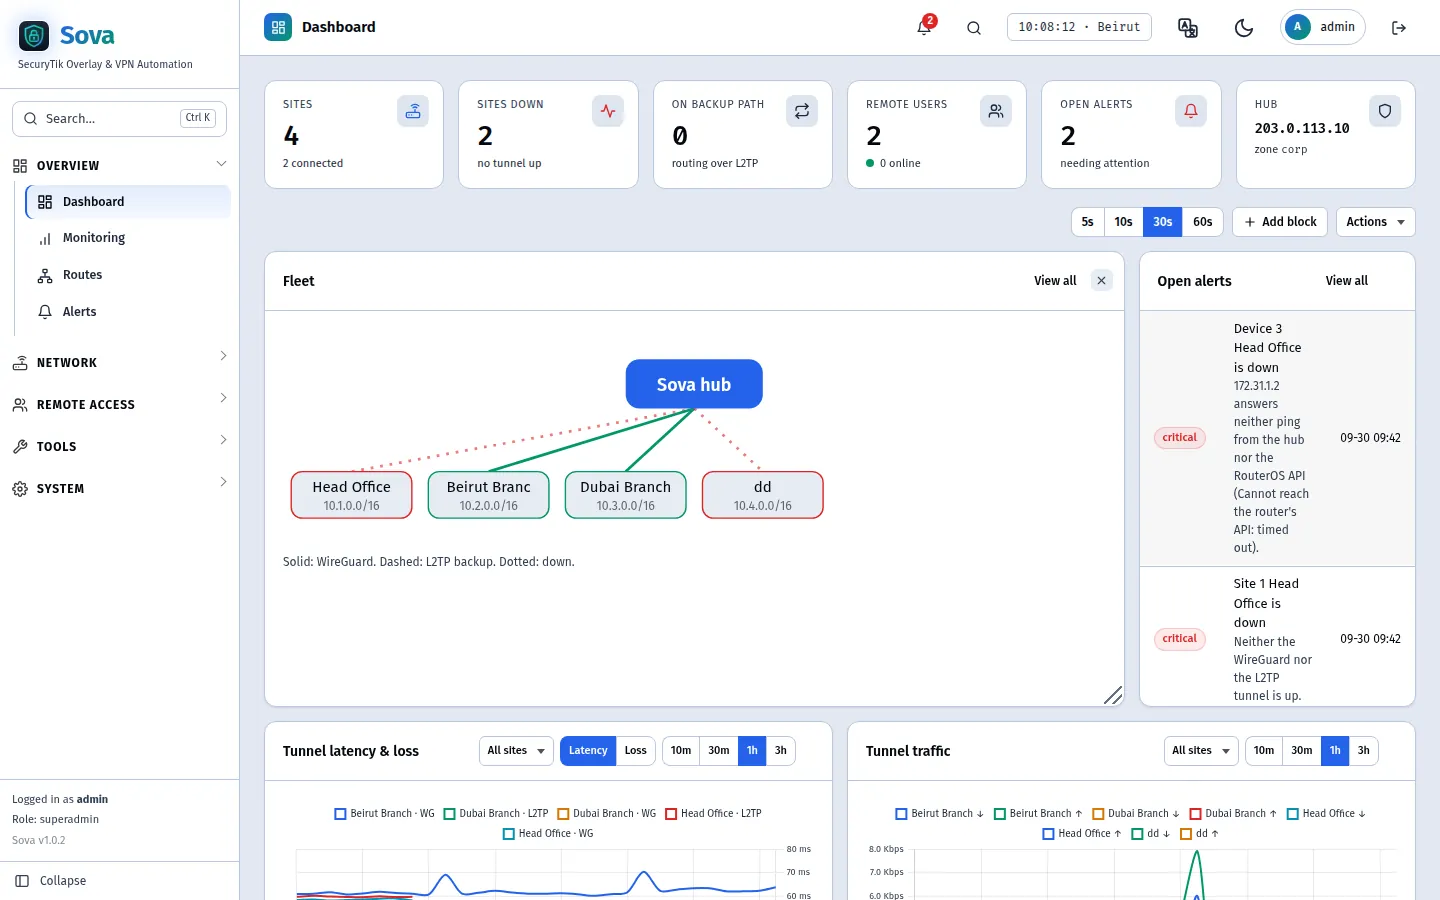
SOVA, tek bir VPS'i şirket ağınızın hub'ına dönüştürür. MikroTik şubeleri — NAT arkasında olsalar bile — WireGuard üzerinden bağlanır, OSPF ile birbirlerinin rotalarını öğrenir ve otomatik olarak L2TP/IPsec'e geri döner. Uzaktan çalışanlar da aynı şekilde bağlanır. Filo içinde NAT yok, manuel adres planlaması yok, sıfırdan yazılan router konfigürasyonu yok.
- Kendi VPS'niz Trafiğiniz asla bizimkilerle kesişmez
- Tek komut Hub dakikalar içinde hazır
- Bir betik yapıştırın Şube başına, idempotent, güvenli
- Otomatik yük devri Önce WireGuard, yedek olarak L2TP/IPsec
Tek satır. Tek VPS. Tek ağ.
Genel bir IP adresine sahip temiz bir Ubuntu VPS üzerinde root olarak çalıştırın. Yükleyici hub'ı (WireGuard, L2TP/IPsec, FRR, DNS, nginx ve panel) kurar; ardından sunucuyu bir tarayıcıda açın ve yükleyicinin sonunda yazdırdığı şifre ile admin olarak giriş yapın.
Ubuntu VPS
Genel bir IP adresine sahip Ubuntu 24.04 veya 26.04 — root olarak çalıştırın.
curl -fsSL https://sova.securytik.com/install.sh | sudo bash
Bir merkez, şubeler ve kendiliğinden öğrenilen rotalar.
1 · Lokasyon ekle
Şubeyi adlandırın. SOVA ona kendi bloğunu, 10.N.0.0/16, ağlarını ve tünel adreslerini atar — bunlar türetilir, asla elle girilmez.
2 · Betiği yapıştırın
Oluşturulan RouterOS 7 betiğini şube terminaline kopyalayın. Betik önce kontrol yapar, WAN veya varsayılan rotaya asla dokunmaz ve güvenle yeniden çalıştırılabilir.
3 · Rota oluşturur
Şube, WireGuard üzerinden hub ile bağlantı kurar, OSPF rotaları paylaşır ve WireGuard engellendiğinde yaklaşık 20 saniye içinde L2TP/IPsec devralır.
Çok şubeli bir ağın ihtiyaç duyduğu her şey
Filo içerisinde NAT yok
Her şube; sunucular, yazıcılar ve kameralar dahil olmak üzere diğer tüm şubelere gerçek adresleri üzerinden erişir.
Yerleşik yedek tünel
WireGuard engellendiğinde, L2TP/IPsec yaklaşık 20 saniye içinde devralır.
Uzaktan çalışan personel
WireGuard veya yerleşik L2TP/IPsec, split veya full tünel, kullanıcı bazlı erişim.
Politikalar ve uygulama engelleme
Şubeler arasında kimin nereye erişebileceği ve ağ bazında engellenen TikTok veya oyunlar.
MikroTik Cihaz Yöneticisi
Her şube router için sağlık durumu, güncellemeler ve trafik geçmişi — genel IP gerekmez.
Önemli uyarılar
Şube kesintisi, yedek yol, yabancı rotalar — Telegram, e-posta veya WhatsApp üzerinden.