Chaque agence. Chaque utilisateur distant.
Un seul réseau routé.
SecuryTik Overlay & VPN Automation
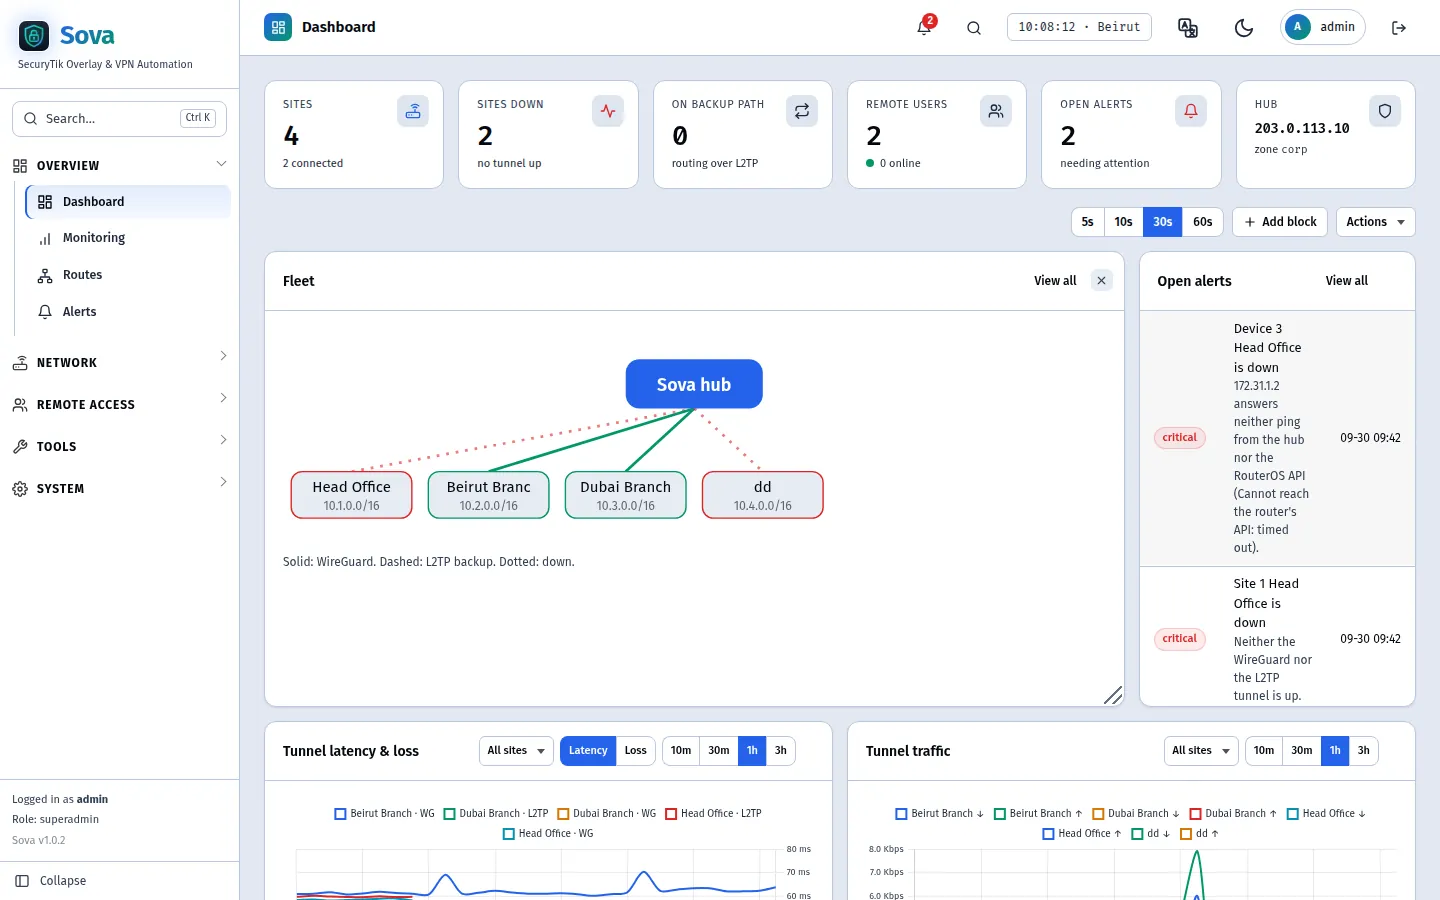
SOVA transforme un VPS en hub du réseau de votre entreprise. Les agences MikroTik — même derrière un NAT — se connectent via WireGuard, apprennent les routes des autres via OSPF et basculent automatiquement vers L2TP/IPsec. Les employés distants se connectent de la même manière. Aucun NAT au sein du parc, aucune planification d'adresses manuelle, aucune configuration de routeur écrite de zéro.
- Votre propre VPS Votre trafic ne transite jamais par notre réseau
- Une seule commande Hub prêt en quelques minutes
- Coller un script Par agence, idempotent, sûr
- Basculement automatique WireGuard en priorité, L2TP/IPsec en secours
Une ligne. Un VPS. Un réseau.
Exécutez-le en tant que root sur un VPS Ubuntu vierge avec une IP publique. L'installateur configure le hub (WireGuard, L2TP/IPsec, FRR, DNS, nginx et le panneau), puis ouvrez l'interface du serveur dans un navigateur et connectez-vous en tant qu'administrateur admin avec le mot de passe affiché par l'installateur à la fin.
VPS Ubuntu
Ubuntu 24.04 ou 26.04 avec une IP publique — exécutez en tant que root.
curl -fsSL https://sova.securytik.com/install.sh | sudo bash
Un hub, des sites distants et des routes qui s'apprennent d'elles-mêmes.
1 · Ajouter un site
Nommez l'agence. SOVA lui attribue son propre bloc, 10.N.0.0/16, ses réseaux et ses adresses de tunnel — dérivées, jamais saisies manuellement.
2 · Coller le script
Copiez le script RouterOS 7 généré dans le terminal de l'agence. Il effectue d'abord une vérification, ne modifie jamais le WAN ou la route par défaut, et peut être exécuté à nouveau en toute sécurité.
3 · Il route
L'agence se connecte au hub via WireGuard, OSPF partage les routes, et L2TP/IPsec prend le relais en environ 20 secondes si WireGuard est bloqué.
Tout ce dont un réseau multi-agences a besoin
Pas de NAT au sein de la flotte
Chaque agence accède à toutes les autres via leurs adresses réelles — serveurs, imprimantes, caméras.
Tunnel de secours intégré
L2TP/IPsec prend le relais en environ 20 secondes lorsque WireGuard est bloqué.
Personnel distant
WireGuard ou L2TP/IPsec intégré, tunnel fractionné (split) ou complet (full), accès par utilisateur.
Politiques et blocage d'applications
Qui accède à quoi entre les agences, et blocage de TikTok ou des jeux par réseau.
MikroTik Manager
État, mises à jour et historique du trafic pour chaque routeur d'agence — sans IP publique.
Alertes importantes
Agence hors ligne, chemin de secours, routes étrangères — sur Telegram, e-mail ou WhatsApp.