Jede Zweigstelle. Jeder Remote-Benutzer.
Ein geroutetes Netzwerk.
SecuryTik Overlay & VPN Automation
SOVA macht einen VPS zum Hub Ihres Unternehmensnetzwerks. MikroTik-Zweigstellen — selbst hinter NAT — wählen sich über WireGuard ein, lernen die Routen der anderen über OSPF und greifen bei Bedarf automatisch auf L2TP/IPsec zurück. Remote-Mitarbeiter verbinden sich auf die gleiche Weise. Kein NAT innerhalb der Flotte, keine manuelle Adressplanung, keine Router-Konfiguration von Grund auf.
- Ihr eigener VPS Ihr Datenverkehr überschneidet sich niemals mit unserem
- Ein einziger Befehl Hub in wenigen Minuten bereit
- Ein Skript einfügen Pro Zweigstelle, idempotent, sicher
- Automatisches Failover WireGuard primär, L2TP/IPsec als Backup
Eine Zeile. Ein VPS. Ein Netzwerk.
Führen Sie es als root auf einem neuen Ubuntu VPS mit einer öffentlichen IP aus. Der Installer richtet den Hub (WireGuard, L2TP/IPsec, FRR, DNS, nginx und das Panel) ein; öffnen Sie anschließend den Server in einem Browser und melden Sie sich als admin mit dem Passwort an, das der Installer am Ende ausgibt.
Ubuntu VPS
Ubuntu 24.04 oder 26.04 mit einer öffentlichen IP — als root ausführen.
curl -fsSL https://sova.securytik.com/install.sh | sudo bash
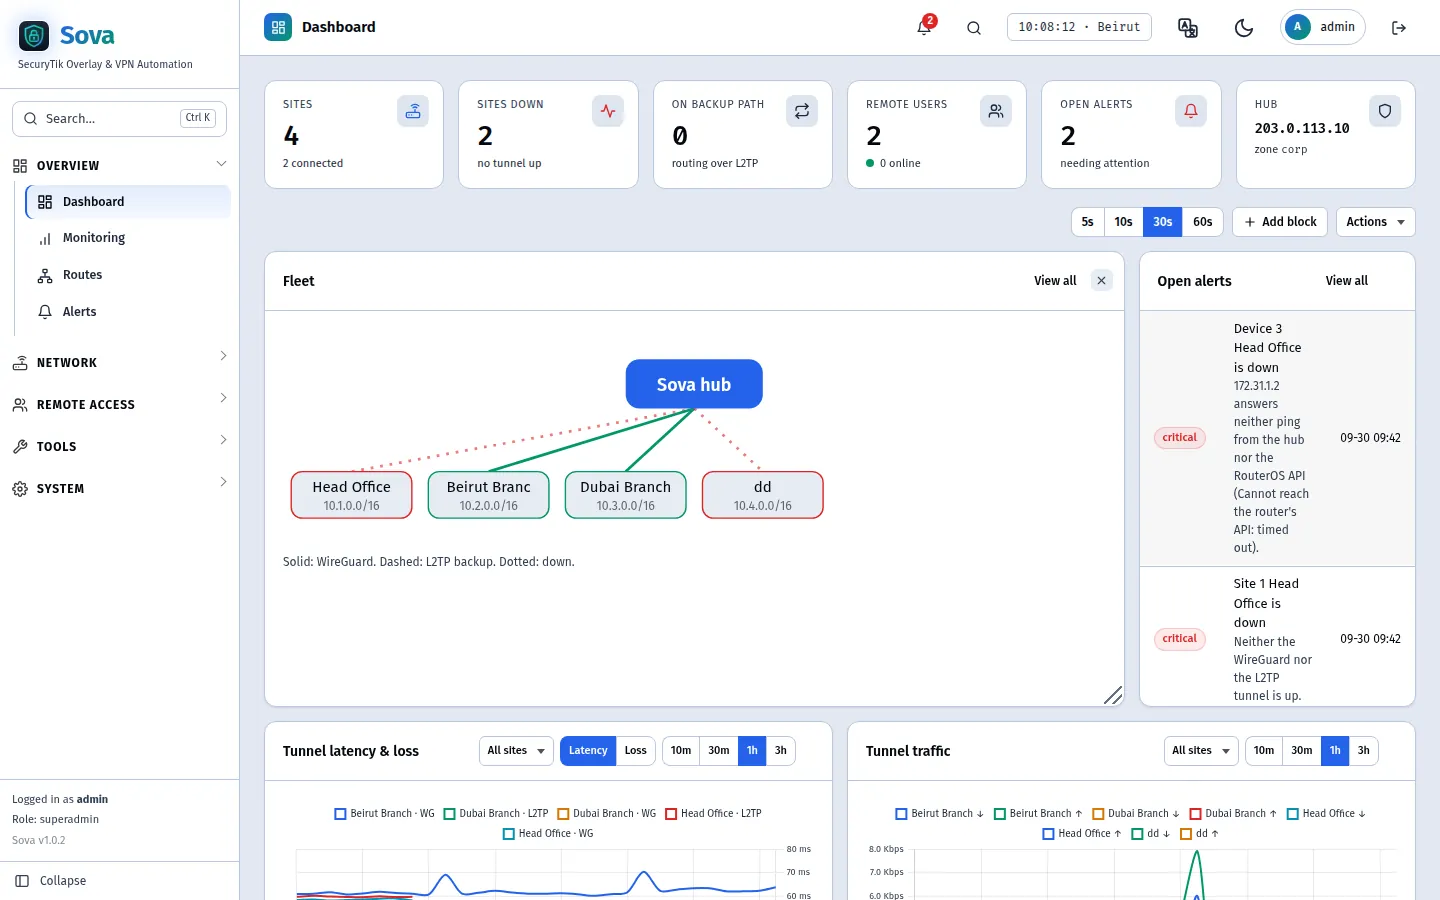
Ein Hub, die Standorte und Routen, die automatisch gelernt werden.
1 · Standort hinzufügen
Benennen Sie die Zweigstelle. SOVA weist ihr einen eigenen Block, 10.N.0.0/16, ihre Netzwerke und ihre Tunnel-Adressen zu — abgeleitet, niemals manuell eingegeben.
2 · Skript einfügen
Kopieren Sie das generierte RouterOS 7 Skript in das Terminal der Zweigstelle. Es führt zuerst eine Prüfung durch, verändert niemals die WAN- oder Standardroute und kann sicher erneut ausgeführt werden.
3 · Es routet
Die Zweigstelle verbindet sich über WireGuard mit dem Hub, OSPF teilt die Routen und L2TP/IPsec übernimmt innerhalb von etwa 20 Sekunden, falls WireGuard blockiert ist.
Alles, was ein Netzwerk mit mehreren Zweigstellen benötigt
Kein NAT innerhalb der Fleet
Jede Zweigstelle erreicht jede andere über ihre reale Adresse — Server, Drucker, Kameras.
Integrierter Backup-Tunnel
L2TP/IPsec übernimmt nach etwa 20 Sekunden, wenn WireGuard blockiert ist.
Remote-Mitarbeiter
WireGuard oder integriertes L2TP/IPsec, Split- oder Full-Tunnel, benutzerbasierter Zugriff.
Richtlinien & App-Blockierung
Wer zwischen den Zweigstellen worauf zugreifen darf und ob TikTok oder Spiele pro Netzwerk blockiert werden.
MikroTik Manager
Status, Updates und Traffic-Historie für jeden Router der Zweigstelle — keine öffentliche IP erforderlich.
Relevante Warnungen
Zweigstelle offline, Backup-Pfad, fremde Routen — per Telegram, E-Mail oder WhatsApp.