Каждый филиал. Каждый удалённый пользователь.
Одна маршрутизируемая сеть.
SecuryTik Overlay & VPN Automation
SOVA превращает один VPS в хаб сети вашей компании. Филиалы MikroTik — даже за NAT — подключаются через WireGuard, обмениваются маршрутами с помощью OSPF и самостоятельно переключаются на L2TP/IPsec в случае сбоя. Удаленные сотрудники подключаются так же. Никакого NAT внутри сети, никакого ручного планирования адресов и никакой настройки маршрутизаторов с нуля.
- Собственный VPS Ваш трафик никогда не пересекается с нашим
- Одна команда Хаб готов за считанные минуты
- Вставьте один скрипт Для каждого филиала, идемпотентно, безопасно
- Автоматическое переключение при отказе WireGuard как основной канал, L2TP/IPsec в качестве резервного
Одна строка. Один VPS. Одна сеть.
Запустите его от имени root на чистом Ubuntu VPS с публичным IP. Инсталлятор настроит хаб (WireGuard, L2TP/IPsec, FRR, DNS, nginx и панель), после чего откройте адрес сервера в браузере и войдите под администратором admin, используя пароль, который инсталлятор выведет в конце.
Ubuntu VPS
Ubuntu 24.04 или 26.04 с публичным IP — запускать от имени root.
curl -fsSL https://sova.securytik.com/install.sh | sudo bash
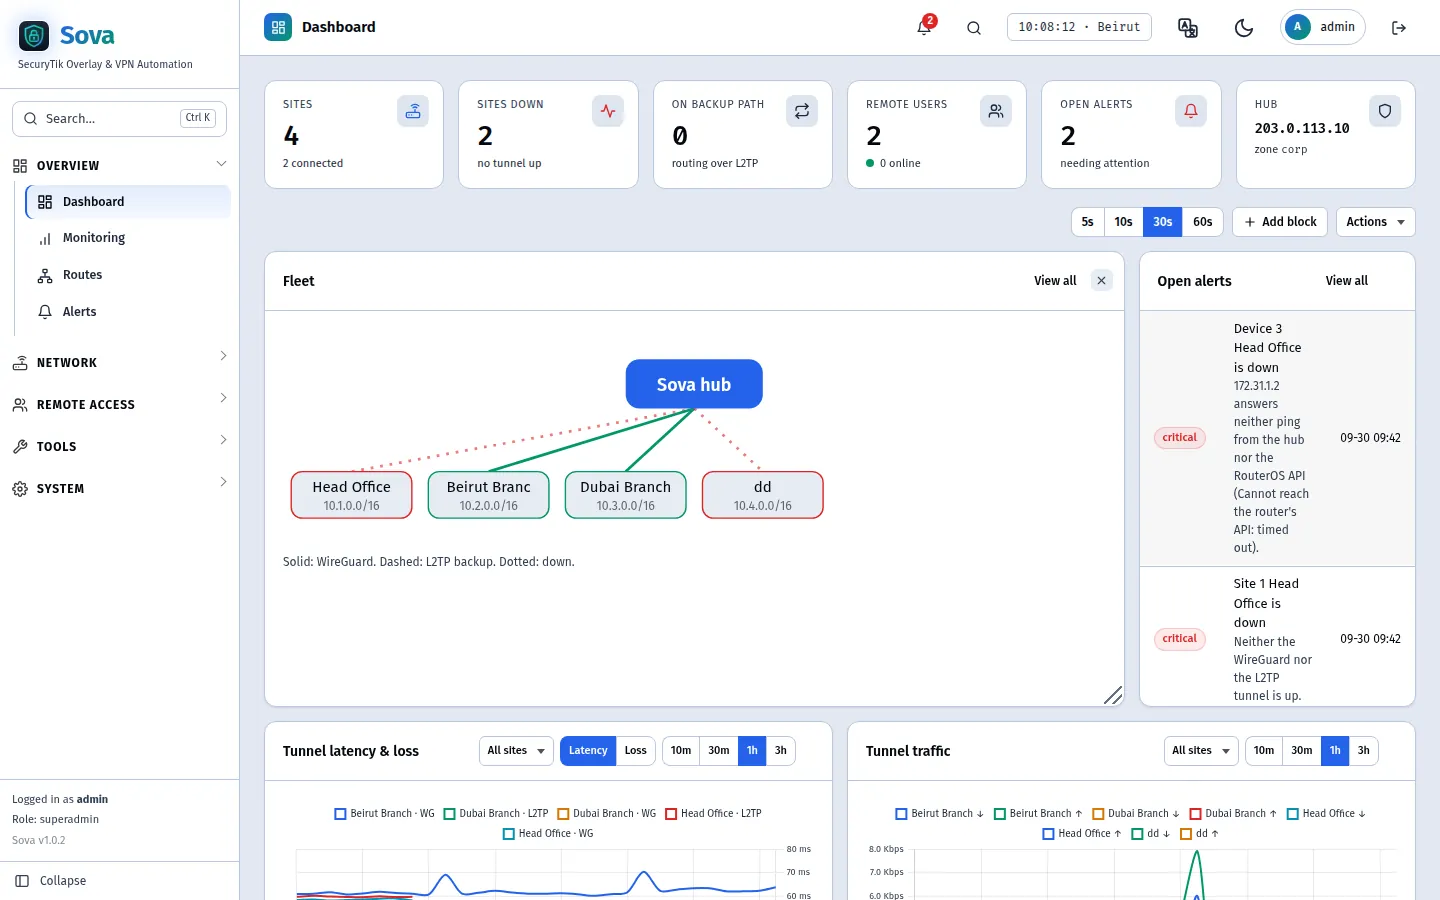
Хаб, филиалы и маршруты, которые настраиваются сами.
1 · Добавить площадку
Введите название филиала. SOVA назначит ему собственный блок 10.N.0.0/16, его сети и адреса туннелей — они вычисляются автоматически, их не нужно вводить вручную.
2 · Вставьте скрипт
Скопируйте сгенерированный скрипт RouterOS 7 в терминал филиала. Он сначала выполняет проверку, не затрагивает WAN или маршрут по умолчанию и может быть безопасно запущен повторно.
3 · Он маршрутизирует
Филиал подключается к хабу через WireGuard, OSPF распределяет маршруты, а L2TP/IPsec берет на себя соединение примерно через 20 секунд, если WireGuard заблокирован.
Все, что нужно сети с несколькими филиалами
Без NAT внутри флота
Каждый филиал имеет доступ к любому другому по реальным адресам — серверов, принтеров, камер.
Встроенный резервный туннель
L2TP/IPsec перехватывает соединение примерно через 20 секунд, если WireGuard заблокирован.
Удаленные сотрудники
WireGuard или встроенный L2TP/IPsec, раздельный или полный туннель, доступ для каждого пользователя.
Политики и блокировка приложений
Кто и к чему имеет доступ между филиалами, а также блокировка TikTok или игр для каждой сети.
Менеджер устройств MikroTik
Состояние, обновления и история трафика для каждого маршрутизатора филиала — без публичного IP.
Важные оповещения
Филиал недоступен, резервный путь, внешние маршруты — в Telegram, по email или в WhatsApp.