


كل فرع، كل موظف، شبكة واحدة
SecuryTik Overlay & VPN Automation
محور VPN ذاتي الاستضافة لفروع MikroTik والموظفين عن بعد: التوجيه، والسياسات، وDNS، والمراقبة، وإدارة الراوتر في لوحة تحكم واحدة، على VPS واحد تملكه.
شبكة موجهة واحدة، بدون NAT داخلي
يصبح الـ VPS الخاص بك هو المحور. يمكن لكل فرع وكل مستخدم عن بُعد الوصول إلى أي طرف آخر عبر عنوانه الحقيقي.
WireGuard بنمط المحور والفروع
- نفق واحد لكل فرع، يتم الاتصال به من الفرع — يعمل خلف NAT و CGNAT و 4G
- منفذ لكل موقع (51000 + رقم الموقع)؛ لا يتطلب فتح أي منافذ في الفرع
- لا يوجد NAT بين المواقع: تظهر عناوين المصدر الحقيقية في السجلات والكاميرات والخوادم
مسار L2TP/IPsec الاحتياطي
- نفق ثان لكل فرع، يتم استخدامه تلقائيا عند حظر WireGuard أو تعطلها
- تحويل تلقائي خلال 4 ثوانٍ تقريبًا، وعودة من تلقاء نفسه
- تُظهر لوحة المعلومات المواقع التي تعمل على المسار الاحتياطي
توجيه OSPF
- تعلن الفروع عن شبكاتها؛ ويتعلمها المحور ويشاركها
- يتم التعرف على الفرع الجديد من قبل كل فرع آخر دون الحاجة للتدخل فيها
- تتم مشاركة الشبكات التي يضيفها مسؤول الفرع يدويا أيضا — لكل موقع، عبر مفتاح تبديل
فحص المسارات
- يمكن للفرع الإعلان عن العناوين الموجودة داخل النطاق الخاص به فقط
- يتم رفض أي شيء آخر في المحور ويؤدي إلى إطلاق تنبيه — لا يوجد اختطاف للمسارات
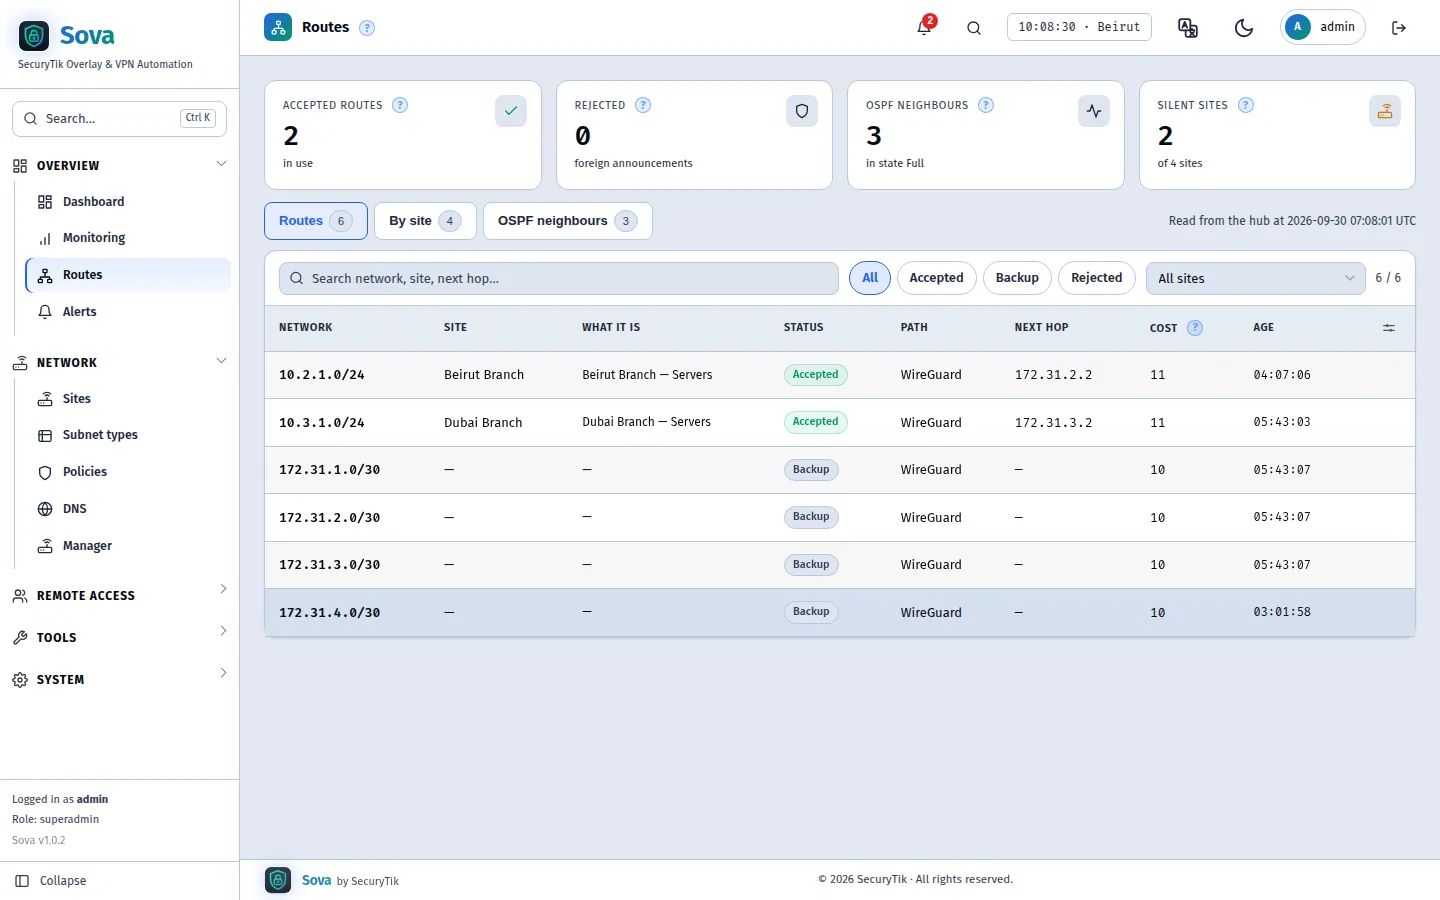
- تعرض صفحة Routes الشبكات المقبولة والاحتياطية والمرفوضة مع المسار والقفزة التالية (next hop)
المواقع تتواصل بشكل مباشر، والمحور هو شبكة الأمان
منذ SOVA 2.0، تربط الفروع كل راوتر بآخر كلما سمحت اتصالات الإنترنت بذلك.
شبكة متكاملة، تلقائيًا
- رابط WireGuard مباشر بين كل زوج من المواقع التي يمكنها الوصول إلى بعضها البعض
- يقوم المحور بتحديد العنوان العام لكل موقع وفتح كلا الـ NATs في آن واحد (UDP hole punching)
- خلف NAT متماثل يبقى الموقع على المحور — ويظهر ذلك في صفحته
- "يمكن الوصول إليه على": تعيين عنوان عام ثابت أو منفذ موجه يدويا للموقع، وذلك للمواقع التي لا يمكن للمحور التعرف عليها تلقائيا
يحدد OSPF
- المباشر أولًا، ثم المحور، ولا مرور أبدًا عبر فرع آخر
- يختفي الرابط المباشر المعطل في غضون 5 ثوان تقريبا ويعود تلقائيا
- الرابط المتذبذب يُحوَّل إلى المحور، والرابط المفقود يُطلق تنبيهًا
شاهدها
- الروابط المباشرة على الخريطة و GeoMap: خط متصل عند وجود الرابط المباشر، ومتقطع عند التوصيل عبر المحور
- زرّا «روابط المحور» و«الروابط المباشرة» لإظهار أيٍّ منهما
- أوقف الروابط المباشرة لأي موقع في أي وقت
إعداد فرع في دقيقتين
تسميته، وتحديد الشبكات المطلوبة، ثم لصق سطر واحد في الراوتر.
العنونة المشتقة
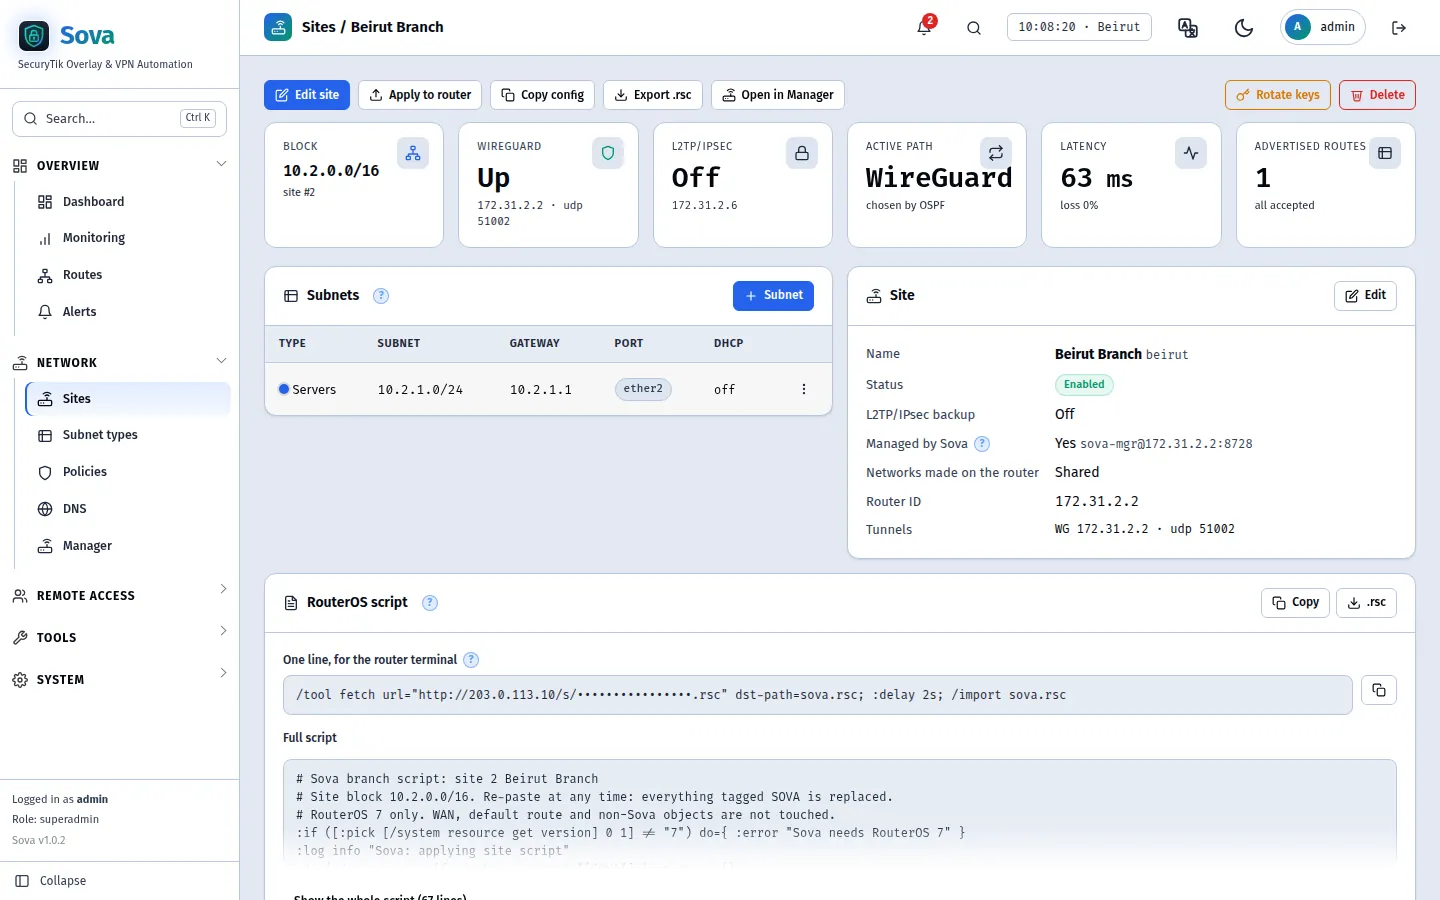
- يمتلك الموقع N الشبكة 10.N.0.0/16؛ وتتطابق أنواع الشبكة في الأوكتيت الثالث في جميع المواقع
- الخوادم هي 10.1.1.x في موقع 1 و 10.2.1.x في موقع 2 — لا حاجة لتخطيط، ولا يوجد تعارض
- منفذ واحد لكل شبكة، بدءا من ether2 فما فوق، مع DHCP — لا حاجة لـ VLANs
سكربت RouterOS جاهز للصق
- سطر واحد للصق: يقوم الراوتر بجلب السكربت الخاص به من المحور (استخدام واحد، 24 ساعة)
- يفحص الراوتر أولا؛ ولا يؤثر على WAN أو المسار الافتراضي أبدا
- آمن للصق مرة أخرى في أي وقت: يتم استبدال كل ما يحمل علامة SOVA
تطبيق على الراوتر
- تتلقى الفروع المُدارة التغييرات عبر النفق الخاص بها — دون الحاجة لإعادة اللصق
- إضافة شبكة، نقل منفذ، تدوير المفاتيح: زر واحد
- تفعيل، وتعطيل، وتعديل، وحذف من قائمة بنمط SAMM مع إجراءات جماعية
يتصل الموظفون من أي مكان
تطبيق WireGuard، أو عميل L2TP/IPsec المدمج في كل هاتف وحاسوب محمول، أو OpenVPN لهواتف IP.
ملفان تعريفيان
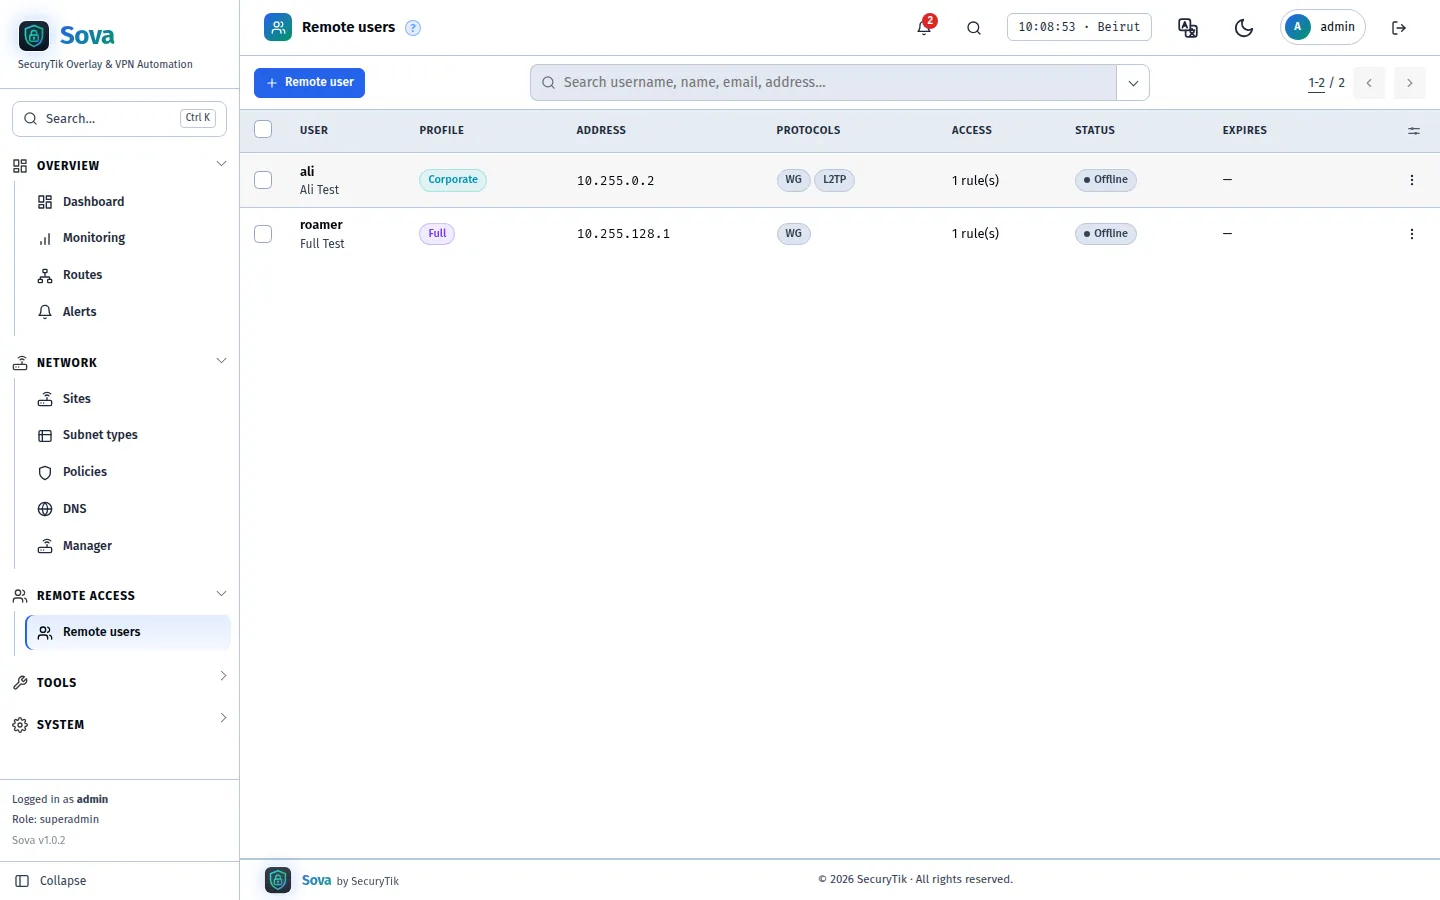
- Corporate: شبكات الشركات فقط تمر عبر الـ VPN
- تمرير كامل: تخرج كافة حركة المرور عبر المحور، باستخدام IP الخاص بالمحور
- عنوان VPN ثابت لكل مستخدم، لتمكين السياسات والسجلات من تحديد هويته
صلاحية الوصول لكل مستخدم
- الأسطول بأكمله، موقع واحد، نوع شبكة واحد في كل مكان، أو شبكة واحدة في موقع واحد
- تواريخ الانتهاء؛ قطع الاتصال فوراً عند التعطيل
- مفتاح وكلمة مرور جديدان بنقرة واحدة
تسليم سلس
- مثبتات من سطر واحد لـ Windows و Ubuntu: تثبيت، اتصال، قطع اتصال وإزالة، كل منها عبارة عن سكربت للصق
- رمز QR للهواتف، و .conf لأجهزة الكمبيوتر
- نسخ أو تصدير إعدادات WireGuard وتفاصيل L2TP من القائمة أو صفحة المستخدم
OpenVPN لهواتف IP
- تتصل الهواتف المكتبية التي لا تدعم WireGuard عبر OpenVPN، ولكل منها شهادتها الخاصة
- ملفات ca.crt وclient.crt وclient.key للرفع، أو ملف شخصي واحد بصيغة .ovpn
- المفتاح الجديد يُبطل الشهادة القديمة فورًا
DNS لكل مستخدم
- المحور (تعمل الأسماء الداخلية)، لا شيء، أو خوادمك الخاصة
- تبقى الهواتف الدائمة الاتصال على DNS المعتاد لتصفحها اليومي
نظام الهاتف لديك في كل الفروع
أبقِ الـ PBX على شبكة خاصة وصِل إليه من كل فرع وكل هاتف مكتبي وموبايل — دون فتح أي شيء على الإنترنت.
PBX واحد لكل الفروع
- تُسجَّل هواتف الفروع على الـ PBX بعنوانه الخاص
- ترتبط أنظمة PBX في مدن مختلفة ببعضها البعض عبر Trunk داخل الأنفاق
- رقم عام واحد، ونطاق أرقام داخلية ومجموعة رنين لكل فرع
أرقام داخلية على الموبايلات
- مستخدم عن بُعد لكل موبايل مع WireGuard دائم الاتصال
- يتصل تطبيق softphone من الشركة المصنّعة بالـ PBX مباشرة — دون اشتراك سحابي لدى الشركة للأرقام الداخلية عن بُعد
المتاجر الصغيرة والأكشاك
- يصبح جهاز MikroTik صغير (hAP ax lite، أو LTE6 مع SIM 4G) بمثابة موقع
- يُوصَل به هاتف IP وكمبيوتر نقطة البيع
أتمتة الـ PBX
- تتصل API بـ web API الخاصة بـ PBX عبر المحور
- دون إعادة توجيه منافذ، وكل طلب مسجَّل في سجل التدقيق
هواتف IP إلى UCM الخاص بك، دون اشتراك سحابي
تُسجَّل الهواتف في كل فرع وفي المنازل وعلى الهواتف المحمولة على UCM الخاص بك عبر أنفاق SOVA — دون خطة سحابية من المورّد، ودون فتح أي منفذ على الإنترنت.
تصل كل الهواتف إلى UCM
- تُسجَّل هواتف المكاتب في الفروع على UCM عبر عنوانه الخاص
- تتصل الهواتف المنزلية عبر OpenVPN، ولكل منها شهادته الخاصة
- لا يُعرَّض UCM نفسه للإنترنت أبدًا
بدون اشتراك سحابي
- لا حاجة إلى خطة اتصال عن بُعد أو خطة سحابية من مورّد الهاتف للأرقام الداخلية البعيدة
- تنتقل المكالمات بين مواقعك وVPS الخاص بك فقط
- يُقفل المفتاح الجديد الهاتف المفقود فورًا
والهواتف المحمولة أيضًا
- مستخدم عن بُعد لكل موبايل مع WireGuard دائم الاتصال
- تطبيق softphone من المورّد يتصل بـ UCM مباشرة
تحديد صلاحيات الوصول — بما في ذلك التطبيقات
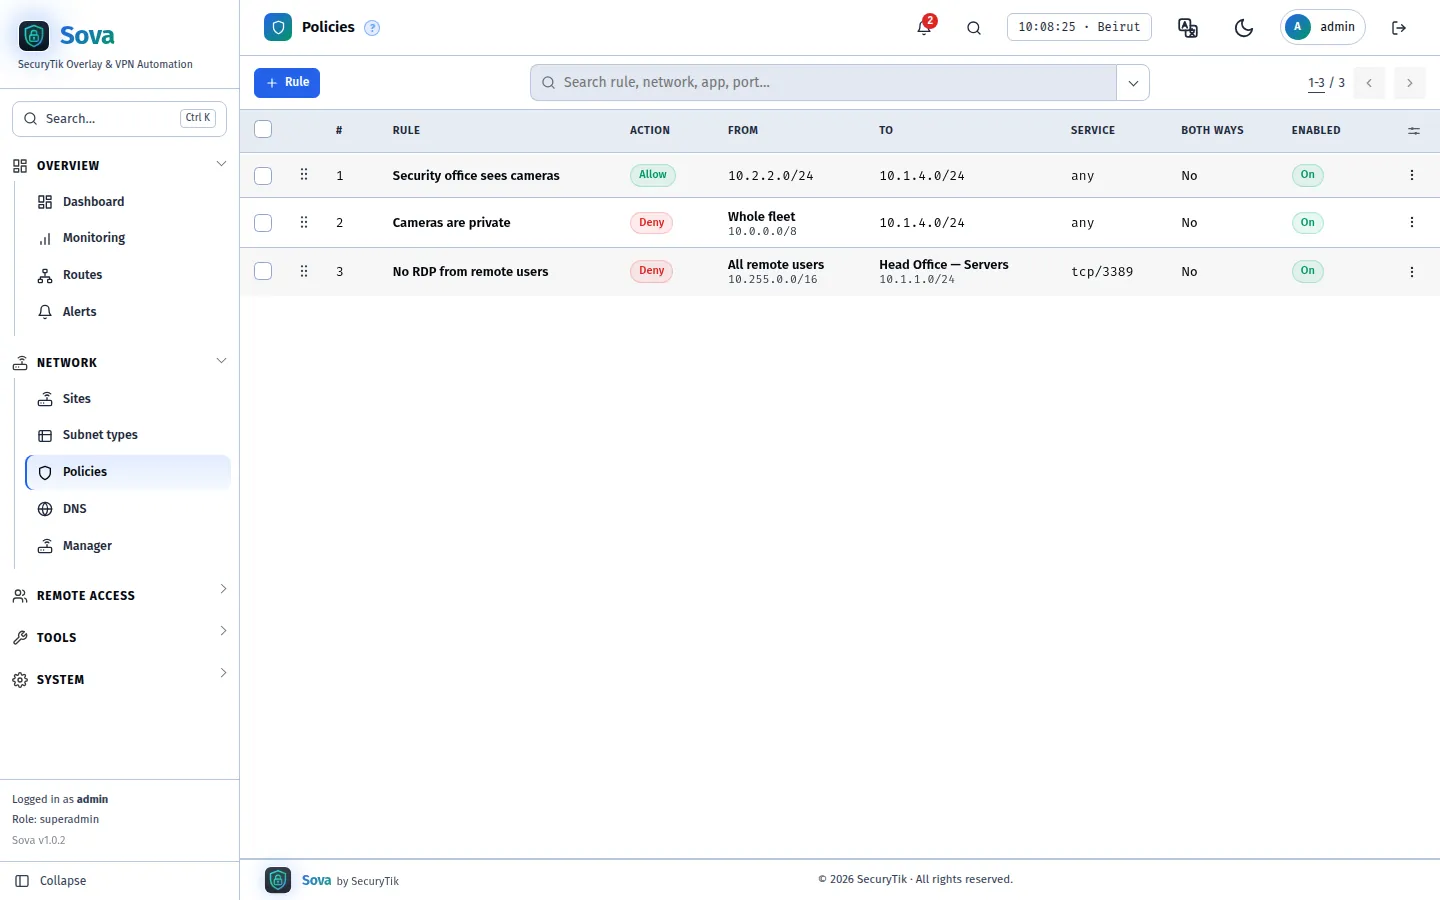
يتصل كل موقع بكل موقع آخر بشكل افتراضي. يتم فحص القواعد من الأعلى إلى الأسفل، بأسلوب جدار الحماية.
مفروض على المحور
- تمر جميع حركة المرور بين الفروع عبر المحور، لذا لا يمكن لأي فرع تجاوز قاعدة
- السماح أو المنع حسب البروتوكول والمنفذ، في اتجاه واحد أو في كلا الاتجاهين
- كما يؤدي أي رفض جديد إلى قطع الاتصالات المفتوحة بالفعل
مصادر ووجهات متعددة
- اختر المواقع، أو الشبكات، أو مجموعات المستخدمين عن بعد، أو العناوين — بالعدد الذي تتطلبه القاعدة
- اسحب القواعد لترتيبها؛ القاعدة الأولى المطابقة هي التي تطبق
- بحث، تصفية، تصدير، تفعيل/تعطيل جماعي
حظر التطبيقات والمواقع الإلكترونية
- حظر TikTok و Instagram والألعاب والبث... لشبكات مختارة
- يتم تطبيقه على راوتر الفرع، حيث يتوفر اتصال الإنترنت الخاص بالفرع
- يقوم SOVA بتفعيل التطبيق في فلتر ذلك الراوتر نيابة عنك
كل راوتر فرع، من شاشة واحدة
مدير الأجهزة MikroTik من SAMM، عبر الأنفاق — بدون IP عام، وبدون توجيه المنافذ.
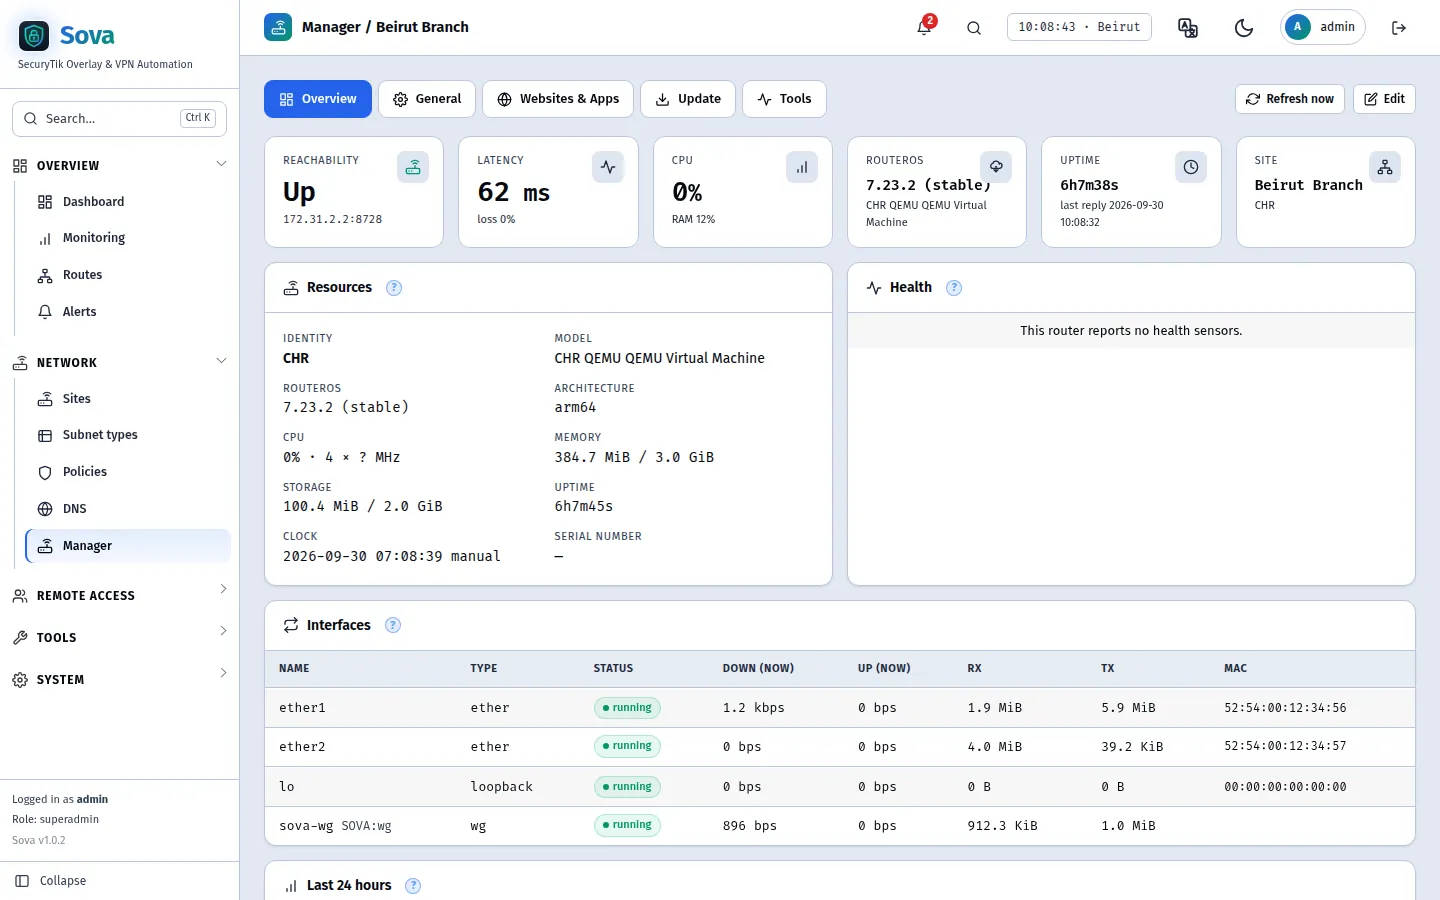
الحالة والتحكم
- الطراز، إصدار RouterOS، وحدة CPU، الذاكرة، وقت التشغيل، المنافذ النشطة
- المنطقة الزمنية، NTP، DNS، إعادة التشغيل، تحديثات RouterOS
- تنفيذ Ping و traceroute من الراوتر أو من المحور
سجل حركة المرور
- حركة مرور المنفذ لكل راوتر مُدار، يتم الاحتفاظ بها لمدة 30 يوماً
- حركة المرور لكل تطبيق وموقع إلكتروني، مع الإجماليات لأي نافذة زمنية
- معرفة استهلاك كل فرع دون الحاجة لتسجيل الدخول إليه
إجراءات جماعية
- تحديد راوترات SecuryTik وضبط المنطقة الزمنية، أو NTP أو DNS، أو التحديث، أو النسخ الاحتياطي أو إعادة التشغيل
- نتيجة لكل راوتر
- تصفية المواقع والتطبيقات لكل راوتر، وعمليات حظر لكل شبكة
أمن الراوتر
- نقرة واحدة لتأمين راوتر الفرع: إيقاف، عادي أو متقدم، نفس قواعد MikroTik المختبرة معملياً والمستخدمة في Auto Security الخاصة بـ SAMM
- عادي: تتبع الاتصالات، إسقاط bogon، وتأمين الخدمات ومواجهة brute-force. متقدم: يضيف حماية من DDoS، وفحص المنافذ port-scan، وrogue-DHCP، مع قصر الإدارة على fleet
- يمكن ضبط كل switch على حدة؛ ويتم نسخ كل تغيير احتياطياً والتحقق منه قبل حفظه
معلومات هامة قبل اتصال الفرع
زمن الاستجابة والفقد وحركة المرور لكل نفق، يتم فحصها كل 30 ثانية.
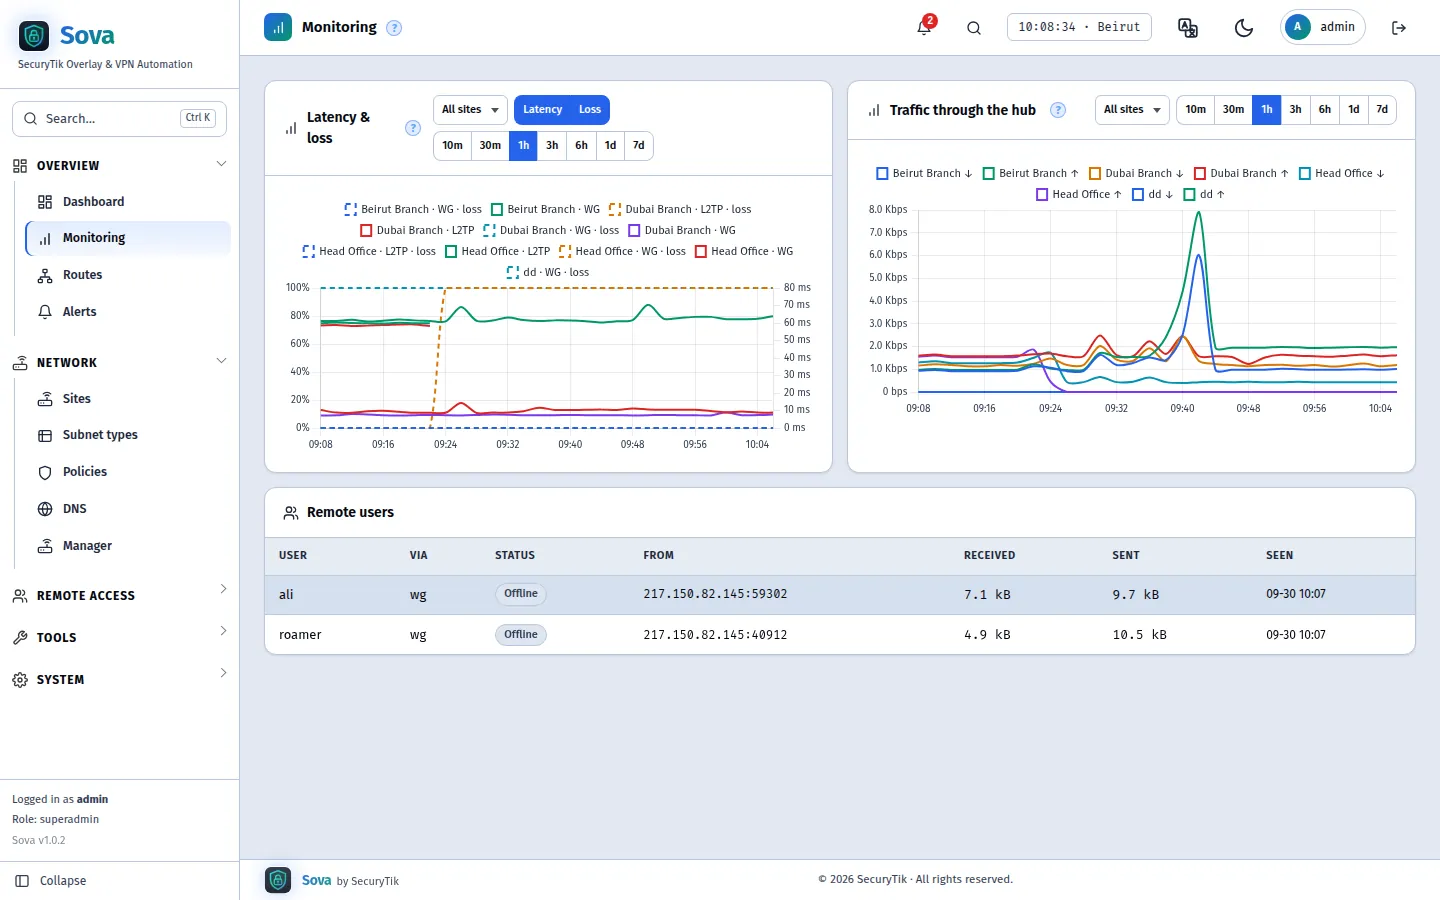
الرسوم البيانية ولوحات المعلومات
- يمكنك سحب كتل لوحة المعلومات وتغيير حجمها وحفظها كعدة لوحات معلومات
- Windows من 10 دقائق إلى 7 أيام، لكل موقع أو للكل
- المستخدمون عن بُعد المتصلون، مع حركة مرور البيانات الخاصة بهم
حركة البيانات المباشرة
- مخطط واحد للأسطول بأكمله في حركة مستمرة: من الموقع إلى المحور، ومن موقع إلى موقع عبر الروابط المباشرة، ومن الموقع إلى Internet، ومن المحور إلى Internet، والوصول عن بعد
- القراءة كل 1 إلى 30 ثانية، التصفية حسب الموقع والاتجاه والنوع، والاحتفاظ بالخطوط الأكثر ازدحاما فقط
- تحفظ الإشارات المرجعية اختياراتك، بما في ذلك السطور المحددة
تنبيهات
- الموقع متوقف، على مسار احتياطي، مسارات خارجية، الراوتر غير متاح، فشل تطبيق المحور
- تذكيرات الترخيص قبل انتهاء الباقة بـ 30 و14 و7 و3 أيام ويوم واحد
- "أنا أعمل على ذلك" ثم صمت لمدة ساعة أو يوم — سجل تنبيهات SAMM
- يتم حل كل تنبيه تلقائيا عند زوال المشكلة
مركز التنبيهات
- Telegram والبريد الإلكتروني و WhatsApp Cloud API
- اختر الأحداث التي يتم توجيهها إلى كل قناة
- صندوق صادر يحتوي على جميع الرسائل المرسلة أو التي فشل إرسالها
- تظهر إعلانات SecuryTik — أخبار ورسائل المنتج — تلقائيا في لوحة المعلومات
استخدام الأسماء بدلاً من الأرقام
يتولى المحور الرد عن منطقتك الداخلية، بينما يتم توجيه كل شيء آخر إلى public DNS.
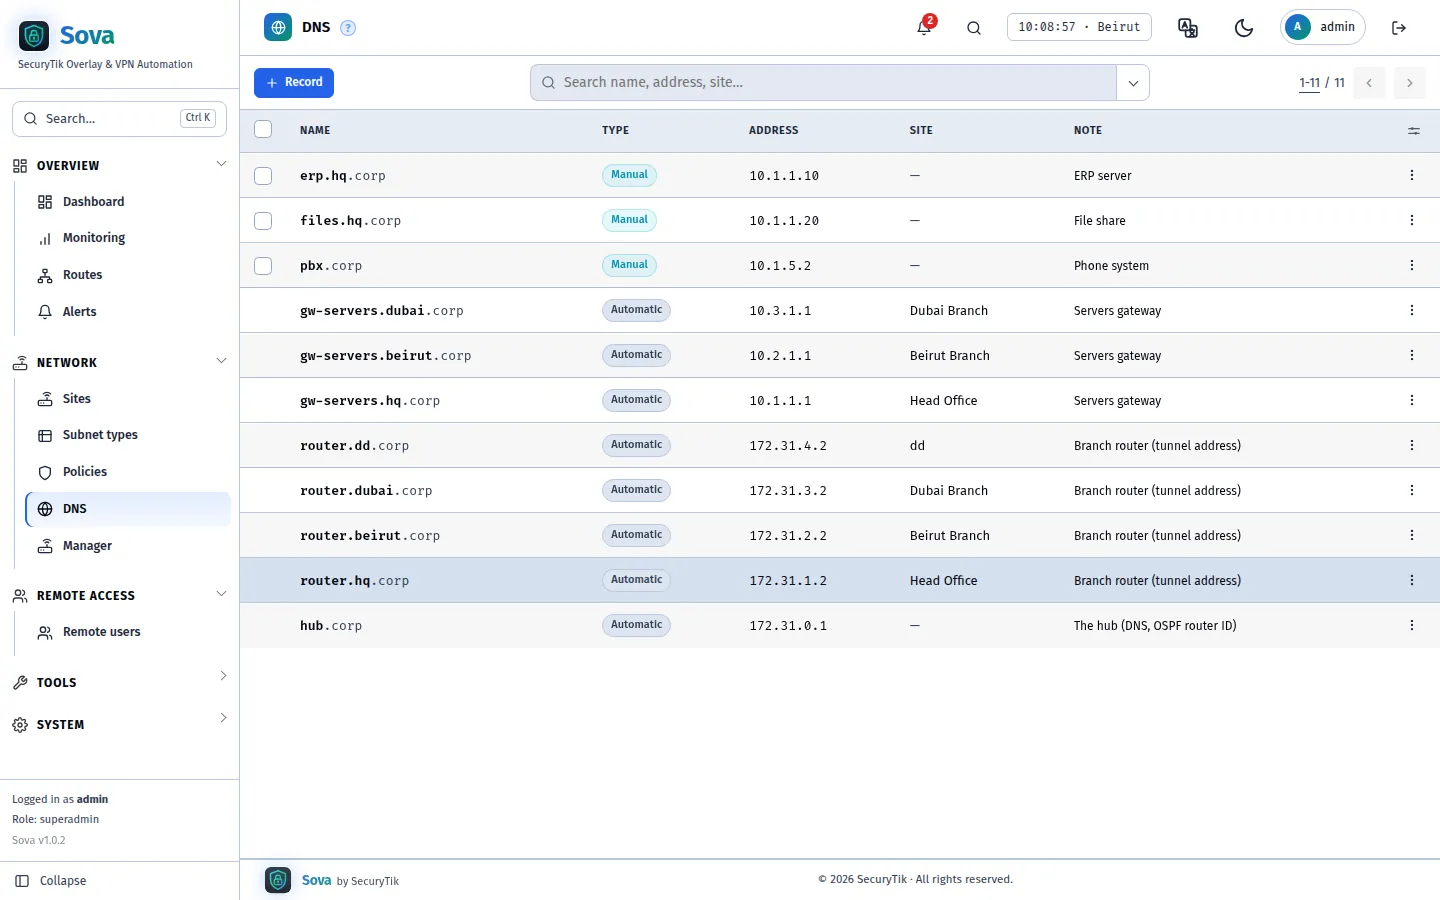
تسمية تلقائية
- router.
. و gw- . . لكل فرع - يحصل مستخدمو DHCP في الفرع والمستخدمون عن بُعد على المحور كـ DNS
- يعمل عبر أي من النفقين
سجلاتك الخاصة
- erp.hq.corp → 10.1.1.10 في نافذة منبثقة واحدة
- أسماء تلقائية ويدوية في قائمة واحدة قابلة للبحث
- تصدير إلى CSV أو Excel
كل جهاز، واسمه، ومنفذه
عقود DHCP وجداول ARP لكل راوتر فرع، في قائمة واحدة قابلة للبحث.
الأجهزة والحجوزات الثابتة
- كل جهاز خلف كل فرع مُدار، متصلًا كان أم لا
- اجعل عنوان الجهاز ثابتًا أو انقله إلى عنوان جديد بنقرة واحدة
- اسم DNS يتبع الجهاز عندما يتغير عنوانه
توجيه المنافذ
- منفذ في العنوان العام للمحور يؤدي إلى جهاز أو اسم DNS في أي موقع
- يرى الجهاز العنوان الحقيقي للمتصل
- عدد الزيارات وسجل لكل اتصال، مع التصدير
Wake on LAN
- إيقاظ حاسوب من لوحة التحكم، عبر راوتر الفرع الخاص به
- أو دع الراوتر يوقظه حين يتجه إليه اتصال
- استيقاظ جماعي لقائمة كاملة
الأداء
- السرعة وPing بين كل زوج: المواقع والمحور والإنترنت
- اختبارات Ping وTraceroute والسرعة مرسومة مباشرةً على الخريطة
- تلميحات عندما يكون CPU الخاص بالراوتر، أو الرفع في أحد المواقع، أو خط اتصال غير مستقر هو العامل المحدد
صمم ليدار بواسطة فريق
نفس أدوات الإدارة التي يعرفها عملاء SAMM بالفعل.
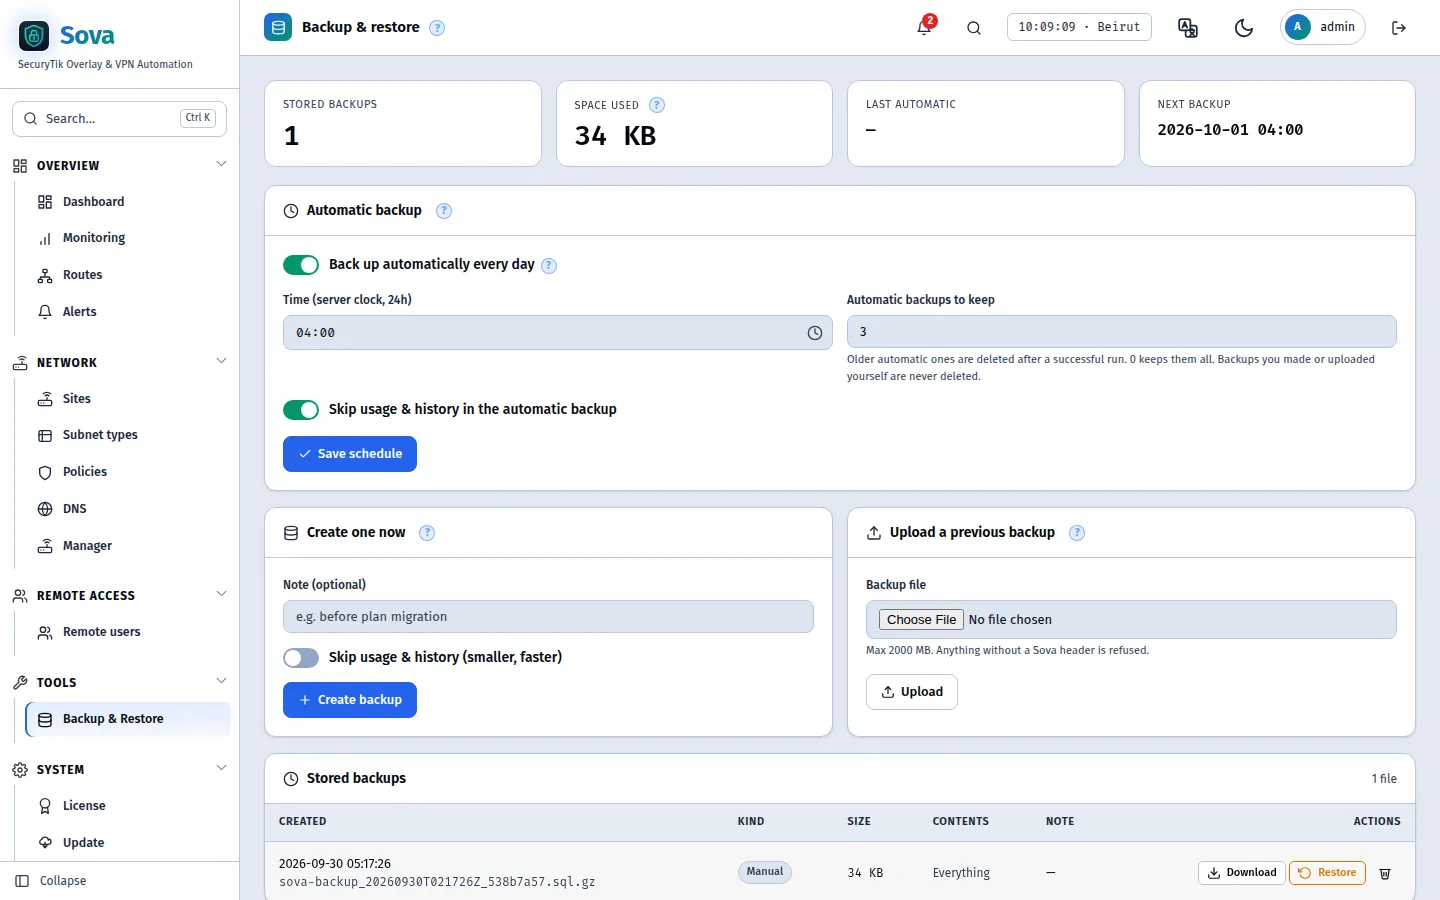
المسؤولون والأدوار والتدقيق
- صلاحيات العرض / التعديل لكل منطقة؛ Super Admin، مدير الأجهزة، Monitor
- كل تغيير في سجل التدقيق — من قام به، ومتى، ومن أين
- استعادة كلمة المرور عبر البريد الإلكتروني، وأداة إعادة تعيين لحالات القفل
API و Webhooks
- REST API برموز وصول محددة النطاق: المواقع، المستخدمين عن بُعد، السياسات، DNS، الإحصائيات، الأجهزة
- الوصول إلى الأجهزة داخل الفروع عبر HTTP(S) من خلال المحور — للأتمتة التي لا تستطيع استخدام إلا المنفذين 80 و443
- رموز QR وملفات OpenVPN للمستخدمين عن بُعد، وتاريخ انتهاء الترخيص والأيام المتبقية
- دعم API: تشخيص وإصلاح المحور والراوترات التابعة له بدون shell، بنفس نطاقات router API الخاصة بـ SAMM
- Webhooks موقعة لأحداث الموقع والمستخدم والتنبيه
- مرجع تفاعلي في /api/v1/docs
النقل إلى خادم جديد
- نقل محور كامل — مواقع، مفاتيح، مستخدمين، ترخيص — إلى VPS جديد من نافذتي متصفح
- تستمر الراوترات في العمل والتبديل واحداً تلو الآخر؛ والراوتر الذي لا يمكنه الوصول إلى الخادم الجديد يعود تلقائياً
- يعيد الخادم القديم ضبط نفسه إلى حالة التثبيت الجديد، وتُمسح النسخ الاحتياطية؛ وينتقل الترخيص مع المحور
التوفر العالي
- خادمان أو أكثر في عنقود واحد: خادم نشط، والبقية يحتفظون بنسخة حية
- يتوقف الخادم النشط: يتولى خادم احتياطي المهمة في غضون 30 ثانية وتتبعها الراوترات تلقائيا
- إضافة عقدة أو نقل ملكيتها أو إزالتها من لوحة التحكم الخاصة بأي عقدة؛ ترخيص واحد يغطي العنقود بأكمله
النسخ الاحتياطي، التحديثات، Cloudflare
- نسخ احتياطية مجدولة مع سياسة استبقاء؛ استعادة بنقرة واحدة
- تحديثات موقعة من لوحة التحكم — استمرار تشغيل الأنفاق
- تفعيل HTTPS على نطاقك الخاص عبر Cloudflare Tunnel