


Jede Zweigstelle, jeder Mitarbeiter, ein Netzwerk
SecuryTik Overlay & VPN Automation
Ein selbstgehosteter VPN Hub für MikroTik Zweigstellen und Remote-Mitarbeiter: Routing, Policies, DNS, Monitoring und Router-Management in einem Panel, auf einem eigenen VPS.
Ein geroutetes Netzwerk, kein internes NAT
Ihr VPS wird zum Hub. Jede Zweigstelle und jeder Remote-Benutzer erreicht jeden anderen über dessen echte Adresse.
WireGuard in Hub-and-Spoke-Topologie
- Ein Tunnel pro Zweigstelle, von der Zweigstelle aus aufgebaut — funktioniert hinter NAT, CGNAT und 4G
- Ein Port pro Standort (51000 + Standortnummer); an der Zweigstelle muss nichts geöffnet werden
- Kein NAT zwischen Standorten: Logs, Kameras und Server sehen die tatsächlichen Quelladressen
L2TP/IPsec-Backup
- Ein zweiter Tunnel pro Zweigstelle, der automatisch verwendet wird, wenn WireGuard blockiert ist oder ausfällt
- Fehlübernahme in etwa 4 Sekunden und automatisch wiederherstellen
- Das Dashboard zeigt, welche Standorte über den Backup-Pfad laufen
OSPF Routing
- Zweigstellen melden ihre Netzwerke; der Hub lernt und verteilt diese
- Eine neue Zweigstelle wird von jeder anderen Zweigstelle erkannt, ohne diese konfigurieren zu müssen
- Netzwerke, die der Administrator der Zweigstelle manuell hinzufügt, werden ebenfalls geteilt — pro Standort, über einen Schalter
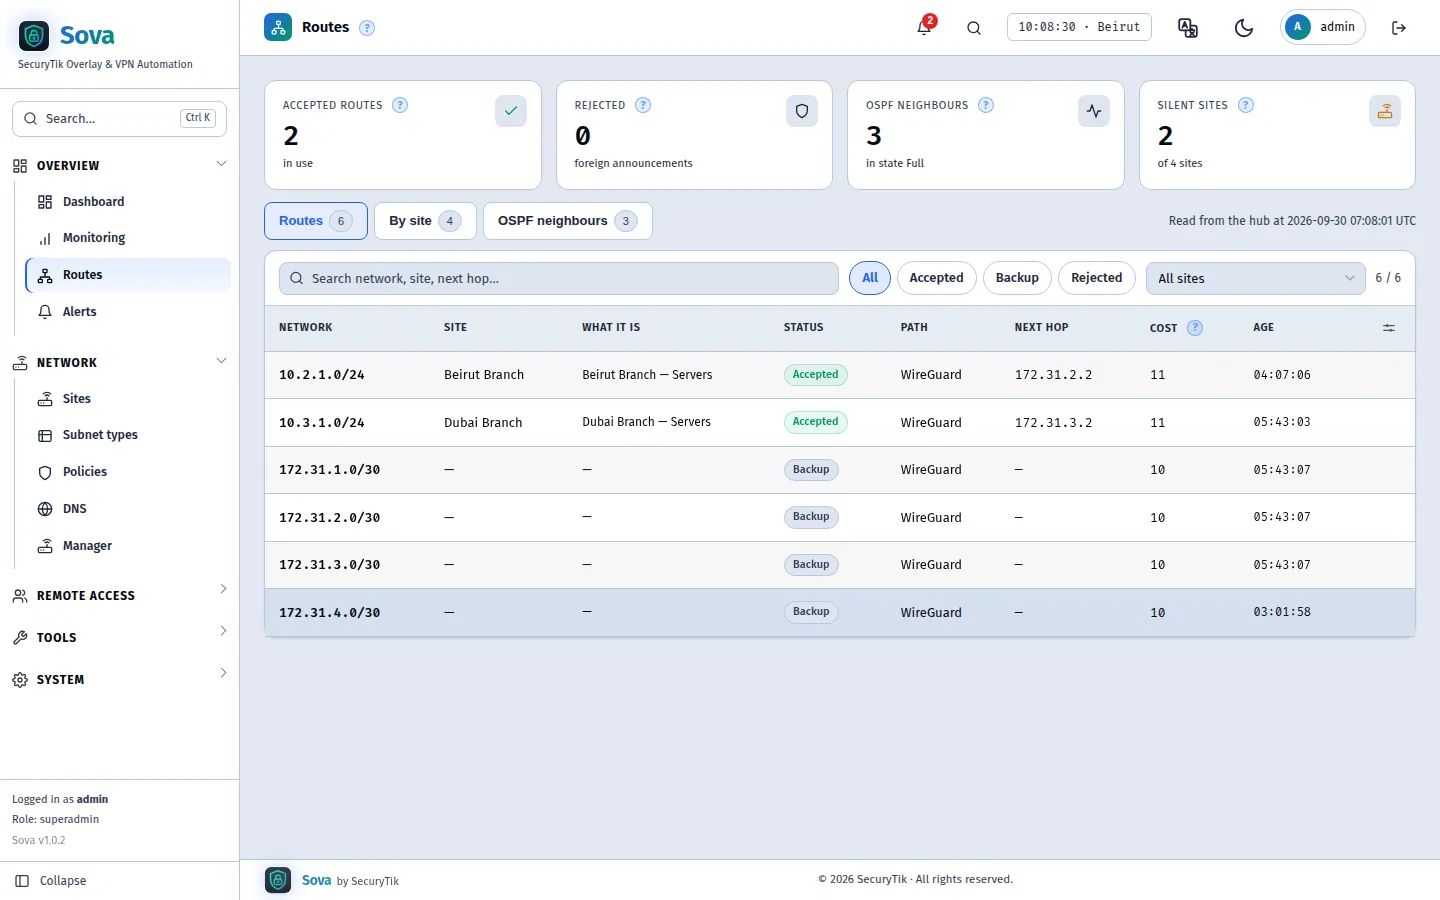
Route-Prüfungen
- Eine Zweigstelle darf nur Adressen innerhalb ihres eigenen Blocks ankündigen
- Alles andere wird am Hub abgelehnt und löst eine Warnung aus — kein Route Hijacking
- Die Seite Routes zeigt akzeptierte, Backup- und abgelehnte Netzwerke mit Pfad und Next Hop
Webseiten kommunizieren direkt, der Hub ist das Sicherheitsnetz
Seit SOVA 2.0 verbinden Zweigstellen Router direkt mit Router, sofern ihre Internetverbindungen dies zulassen.
Vollmesch, automatisch
- Eine direkte WireGuard-Verbindung zwischen jedem Paar von Standorten, die einander erreichen können
- Der Hub ermittelt die öffentliche Adresse jedes Standorts und öffnet beide NATs gleichzeitig (UDP Hole Punching)
- Hinter einer symmetrischen NAT-Konfiguration nutzt ein Standort weiterhin den Hub — dargestellt auf seiner Seite
- „Erreichbar unter“: Weisen Sie einem Standort manuell eine feste öffentliche Adresse oder einen weitergeleiteten Port zu, falls der Hub den Standort nicht selbstständig erkennen kann
OSPF entscheidet
- Direkt zuerst, dann der Hub, niemals über einen anderen Zweig
- Eine unterbrochene Direktverbindung wird nach etwa 5 Sekunden verlassen und stellt sich von selbst wieder her
- Ein schwankender Link wird am Hub gehalten; ein verlorener Link löst eine Warnung aus
Es sehen
- Direktverbindungen auf der Karte und der GeoMap: durchgezogen bei Direktverbindung, gestrichelt über den Hub
- Der Hub verbindet / Schalter für direkte Links, um zwischen anzuzeigen
- Schalten Sie direkte Links pro Standort jederzeit aus
Eine Zweigstelle in zwei Minuten
Benennen Sie es, wählen Sie die benötigten Netzwerke aus und fügen Sie eine Zeile in den Router ein.
Abgeleitete Adressierung
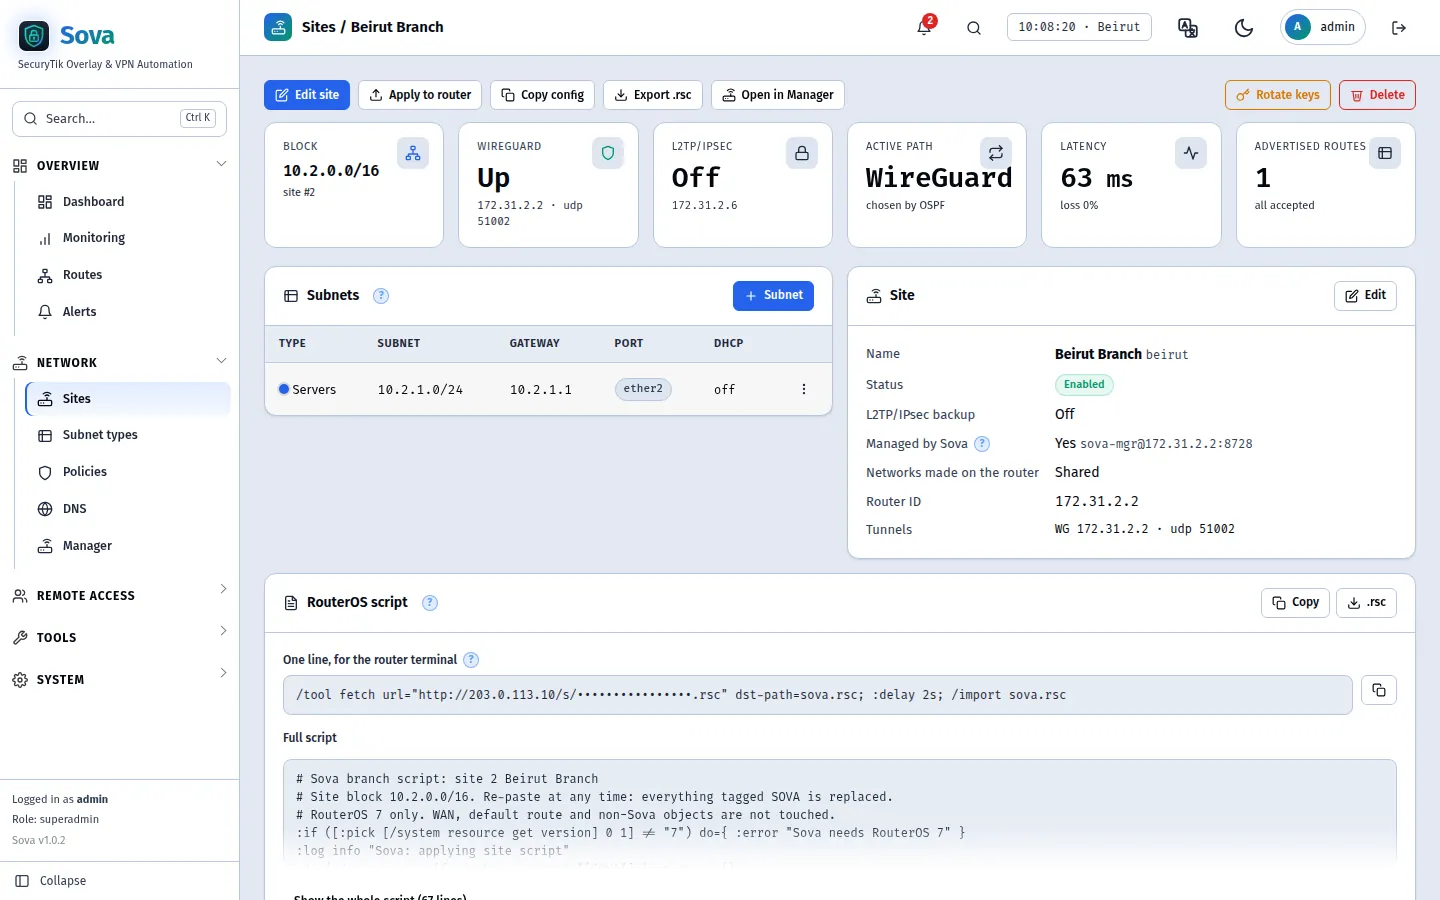
- Standort N besitzt 10.N.0.0/16; Netzwerktypen befinden sich überall im gleichen dritten Oktett
- Server haben die Adressen 10.1.1.x an Standort 1 und 10.2.1.x an Standort 2 — es gibt nichts zu planen und keine Adresskonflikte
- Ein Port pro Netzwerk, ab ether2, mit DHCP — keine VLANs erforderlich
Einfügbereites RouterOS-Skript
- Eine Zeile zum Einfügen: Der Router ruft sein Skript vom Hub ab (einmalige Nutzung, 24 Stunden)
- Prüft zuerst den Router; greift niemals auf das WAN oder die Standardroute zu
- Sicher einfügen: Alle mit SOVA markierten Elemente werden ersetzt
Auf Router anwenden
- Verwaltete Zweigstellen erhalten Änderungen über ihren Tunnel gepusht – kein erneutes Einfügen erforderlich
- Netzwerk hinzufügen, Port verschieben, Schlüssel rotieren: ein Klick
- Aktivieren, deaktivieren, bearbeiten und löschen über eine Liste im SAMM-Stil mit Sammelaktionen
Mitarbeiter verbinden sich von überall aus
WireGuard-App, der in jedem Smartphone und Laptop integrierte L2TP/IPsec-Client oder OpenVPN für IP-Telefone.
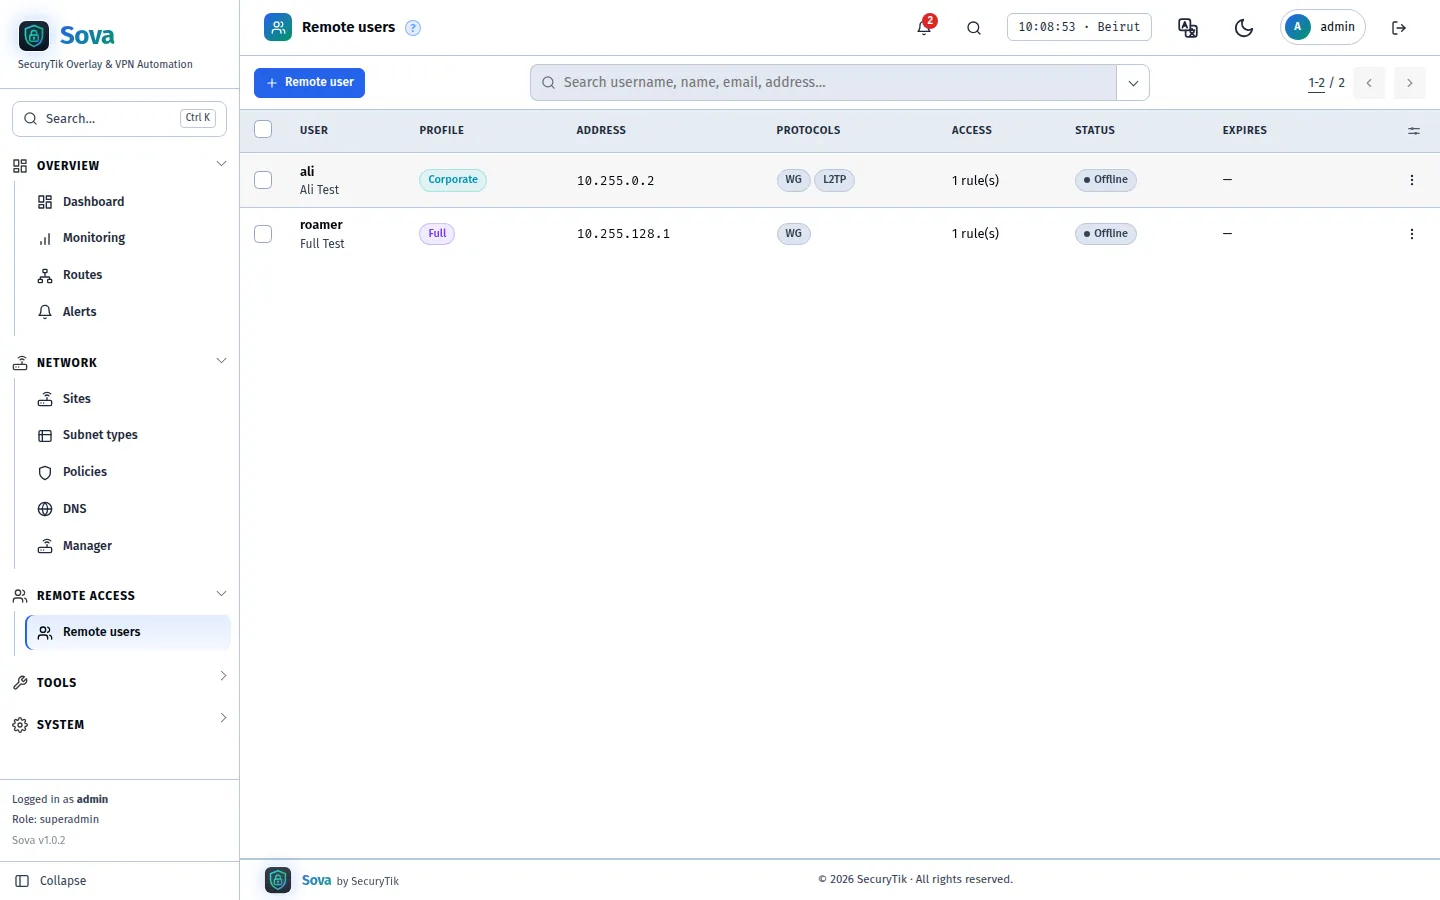
Zwei Profile
- Corporate: nur Unternehmensnetzwerke werden über das VPN geleitet
- Vollständiger Passthrough: Der gesamte Datenverkehr wird über den Hub mit dessen IP-Adresse geleitet
- Eine feste VPN-Adresse pro Benutzer, damit Richtlinien und Logs die Identität zuordnen können
Benutzerbezogener Zugriff
- Die gesamte Flotte, ein Standort, ein Netzwerktyp überall oder ein Netzwerk an einem Standort
- Ablaufdaten; Deaktivierung trennt die Verbindung sofort
- Neuer Schlüssel und Passwort mit einem Klick
Nahtlose Übergabe
- Einzeilige Installer für Windows und Ubuntu: Installieren, Verbinden, Trennen und Entfernen, jeweils ein Skript zum Einfügen
- QR-Code für Mobiltelefone, .conf für Computer
- Kopieren oder exportieren Sie die WireGuard-Konfiguration und die L2TP-Details aus der Liste oder der Benutzerseite
OpenVPN für IP-Telefone
- Tischtelefone ohne WireGuard verbinden sich über OpenVPN, wobei jedes ein eigenes Zertifikat besitzt
- ca.crt, client.crt und client.key zum Upload oder ein .ovpn-Profil
- Ein neuer Schlüssel sperrt das alte Zertifikat sofort aus
DNS pro Benutzer
- Der Hub (interne Namen funktionieren), keine oder eigene Server
- Immer aktive Telefone behalten ihren normalen DNS für das alltägliche Surfen bei
Ihr Telefonsystem in jeder Zweigstelle
Betreiben Sie die PBX in einem privaten Netzwerk und greifen Sie von jeder Zweigstelle, jedem Tischtelefon und jedem Mobilgerät darauf zu — ohne Öffnungen zum Internet.
Eine PBX, jede Zweigstelle
- Telefone in den Zweigstellen registrieren sich an der PBX über deren private Adresse
- PBX in verschiedenen Städten sind in den Tunneln per Trunk verbunden
- Eine öffentliche Nummer, Nebenstellenbereiche und Klingelgruppen pro Zweigstelle
Erweiterungen auf Mobilgeräten
- Ein Remote-Benutzer pro Mobilgerät mit Always-on WireGuard
- Das Softphone des Herstellers ist direkt mit der PBX verbunden — kein Cloud-Tarif des Herstellers für Remote-Nebenstellen
Kleine Geschäfte und Kioske
- Ein kleiner MikroTik (hAP ax lite oder LTE6 mit einer 4G-SIM) wird zu einem Standort
- Ein IP-Telefon und der POS-PC werden daran angeschlossen
PBX automatisieren
- Die API erreicht die eigene Web-API der PBX über den Hub
- Keine Portweiterleitung, jeder Aufruf im Audit-Log
IP-Telefone an Ihre UCM, ohne Cloud-Abo
Telefone an jedem Standort, zu Hause und auf Mobilgeräten registrieren sich über SOVAs Tunnel bei Ihrer eigenen UCM — ohne Cloud-Tarif des Herstellers, ohne dass im Internet etwas geöffnet wird.
Jedes Telefon erreicht die UCM
- Tischtelefone in den Filialen registrieren sich über die private Adresse der UCM
- Telefone zu Hause verbinden sich per OpenVPN, jedes mit eigenem Zertifikat
- Die UCM selbst ist nie aus dem Internet erreichbar
Kein Cloud-Abo
- Kein Remote-Connect- oder Cloud-Tarif des Telefonherstellers für Remote-Nebenstellen
- Gespräche laufen ausschließlich zwischen Ihren Standorten und Ihrem eigenen VPS
- Ein neuer Schlüssel sperrt ein verlorenes Telefon sofort aus
Auch Mobilgeräte
- Ein Remote-Benutzer pro Mobilgerät mit Always-on WireGuard
- Die Softphone-App des Herstellers verbindet sich direkt mit der UCM
Wer worauf zugreift – einschließlich Apps
Standardmäßig erreicht jeder Standort jeden anderen Standort. Regeln werden von oben nach unten geprüft, wie bei einer Firewall.
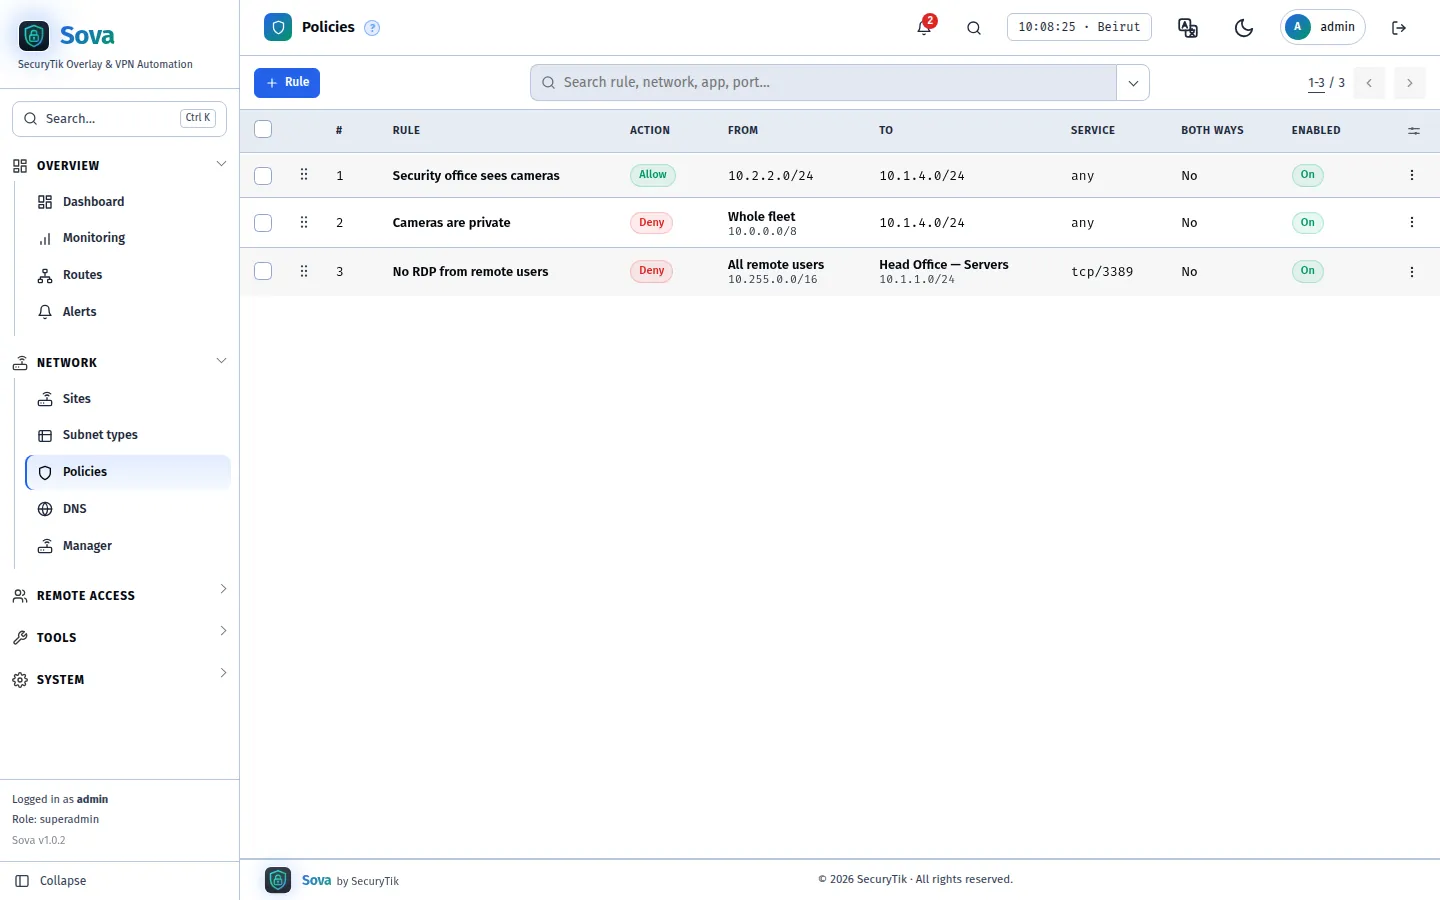
Auf dem Hub erzwungen
- Der gesamte Traffic zwischen Zweigstellen läuft über den Hub, sodass eine Zweigstelle eine Regel nicht umgehen kann
- Nach Protokoll und Port zulassen oder verbieten, einseitig oder beidseitig
- Eine neue Deny-Regel trennt auch bereits bestehende Verbindungen
Mehrere Quellen und Ziele
- Wählen Sie Standorte, Netzwerke, Remote-Benutzergruppen oder Adressen aus — so viele, wie eine Regel benötigt
- Regeln per Drag-and-Drop sortieren; die erste Übereinstimmung gilt
- Suchen, Filtern, Exportieren, Sammelaktivieren/-deaktivieren
App- & Website-Blockierung
- TikTok, Instagram, Spiele, Streaming… für ausgewählte Netzwerke blockieren
- Auf dem Router der Zweigstelle erzwungen, über den die Zweigstelle ihren eigenen Internetzugang bezieht
- SOVA aktiviert die App im Filter dieses Routers für Sie
Alle Router der Zweigstellen über einen einzigen Bildschirm
Der MikroTik Manager von SAMM, über die Tunnel — keine öffentliche IP, keine Portweiterleitung.
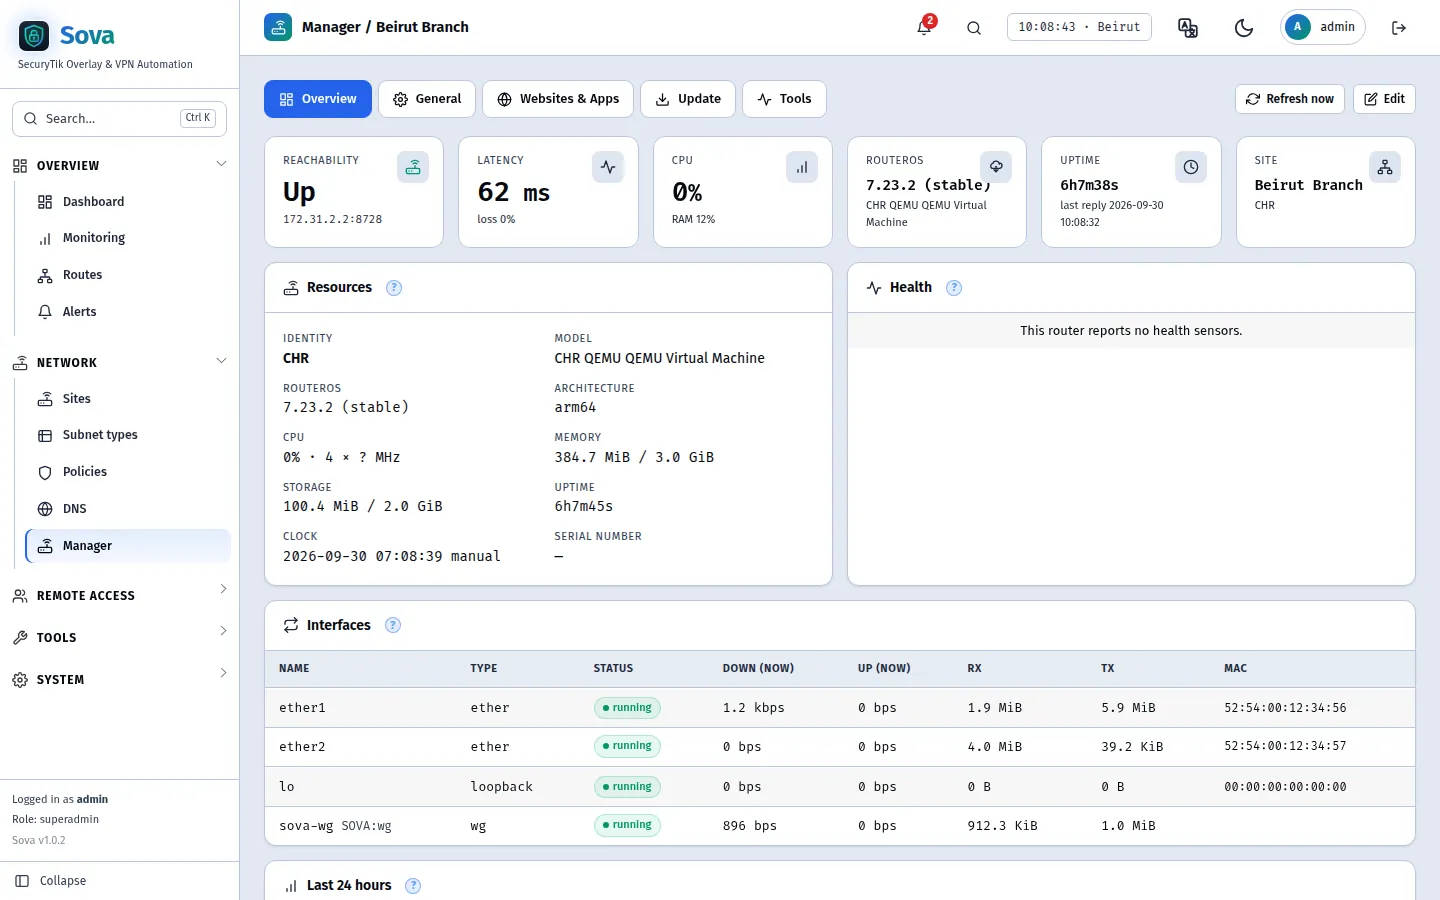
Status & Steuerung
- Modell, RouterOS-Version, CPU, Speicher, Betriebszeit, Schnittstellen live
- Zeitzone, NTP, DNS, Neustart, RouterOS-Updates
- Ping und Traceroute vom Router oder vom Hub
Verkehrshistorie
- Schnittstellen-Traffic für jeden verwalteten Router, 30 Tage gespeichert
- Traffic pro App und Website, mit Gesamtsummen für jeden Zeitraum
- Wissen Sie, was jede Zweigstelle nutzt, ohne sich dort anmelden zu müssen
Sammelaktionen
- Router auswählen und Zeitzone, NTP oder DNS einstellen, aktualisieren, sichern oder neu starten
- Ein Ergebnis pro Router
- Website- & App-Filter pro Router und Sperren pro Netzwerk
Router-Sicherheit
- Ein Klick sichert einen Router der Zweigstelle: Off, Normal oder Advanced, dieselben labgetesteten MikroTik-Regeln wie die Auto Security von SAMM
- Normal: Connection Tracking, Bogon Drop, Brute-Force- und Dienst-Hardening. Advanced: fügt DDoS-, Port-Scan- und Rogue-DHCP-Schutz hinzu, Management auf die Flotte beschränkt
- Jeder Switch kann einzeln konfiguriert werden; jede Änderung wird gesichert und geprüft, bevor sie übernommen wird
Informationen vor dem Anruf der Zweigstelle
Latenz, Paketverlust und Traffic für jeden Tunnel, alle 30 Sekunden geprüft.
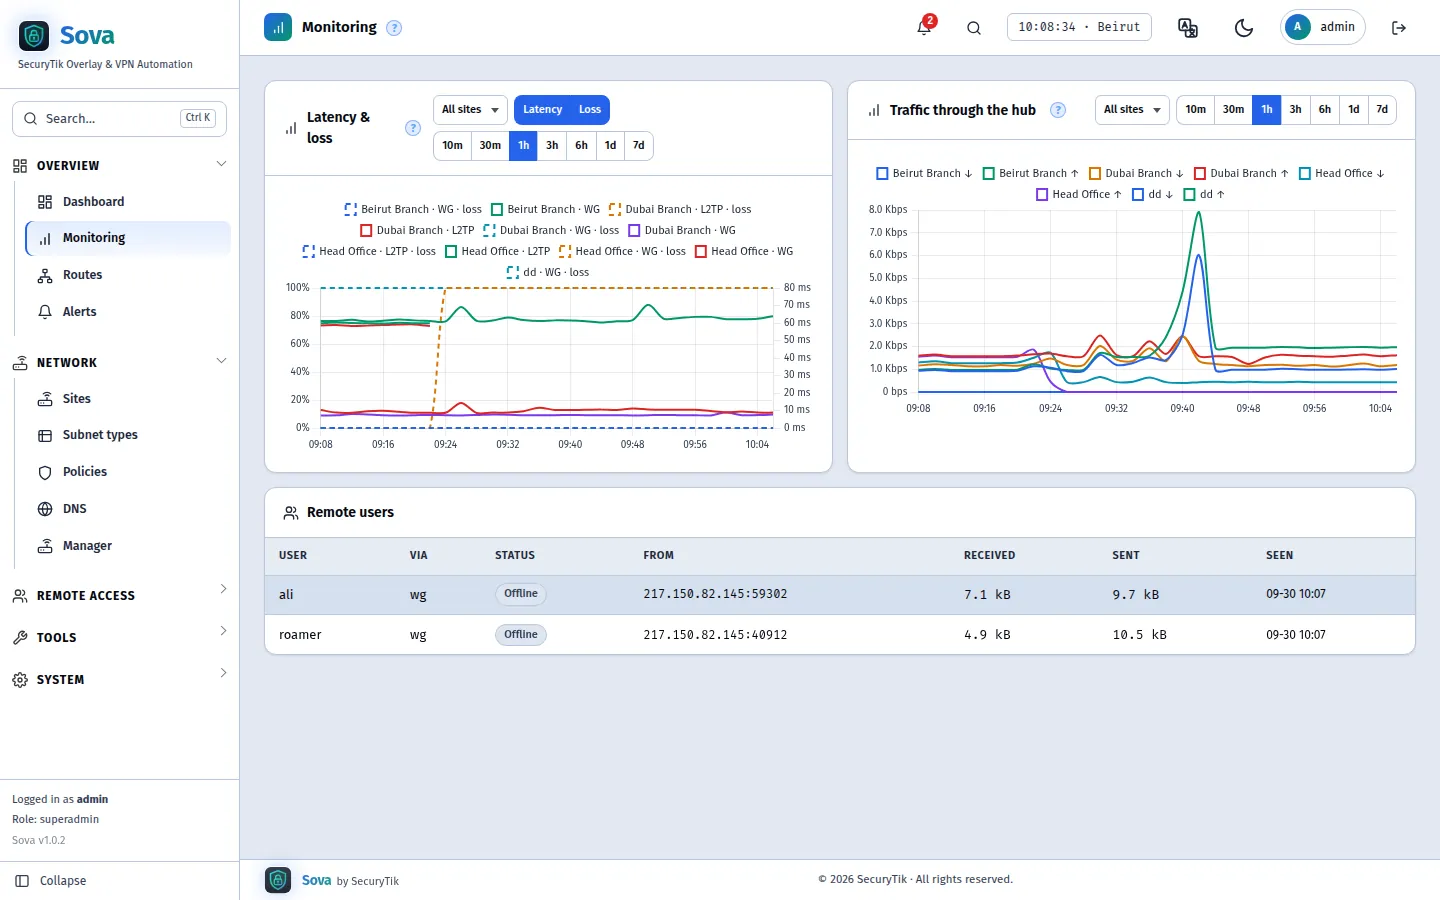
Diagramme & Dashboards
- Dashboard-Blöcke, die Sie ziehen, in der Größe anpassen und als verschiedene Dashboards speichern können
- Windows von 10 Minuten bis 7 Tage, pro Standort oder für alle
- Online-Remote-Benutzer mit ihrem Datenverkehr
Live-Traffic
- Ein Diagramm für die gesamte Flotte, das die ständigen Datenflüsse darstellt: Standort zum Hub, Standort zu Standort über Direktverbindungen, Standort zum Internet, Hub zum Internet, Fernzugriff
- Alle 1 bis 30 Sekunden auslesen, nach Standort, Richtung und Typ filtern, nur die am stärksten ausgelasteten Leitungen beibehalten
- Lesezeichen speichern Ihre Auswahl, einschließlich der markierten Zeilen
Warnungen
- Standort down, auf Backup-Pfad, fremde Routen, Router nicht erreichbar, Hub anwenden fehlgeschlagen
- Lizenz-Erinnerungen 30, 14, 7, 3 und 1 Tag vor Ablauf des Tarifs
- „Ich kümmere mich darum“ und dann eine Stunde oder einen Tag lang Stille — das SAMM-Warnungslog
- Jede Warnung löst sich automatisch auf, sobald das Problem behoben ist
Benachrichtigungszentrum
- Telegram, E-Mail und WhatsApp Cloud API
- Wählen Sie aus, welche Ereignisse an welchen Kanal gesendet werden
- Ein Postausgang mit allen gesendeten oder fehlgeschlagenen Nachrichten
- Ankündigungen von SecuryTik — Neuigkeiten und Produktmitteilungen — erscheinen automatisch auf dem Dashboard
Namen statt Nummern
Der Hub antwortet für Ihre interne Zone; alles andere wird an den öffentlichen DNS weitergeleitet.
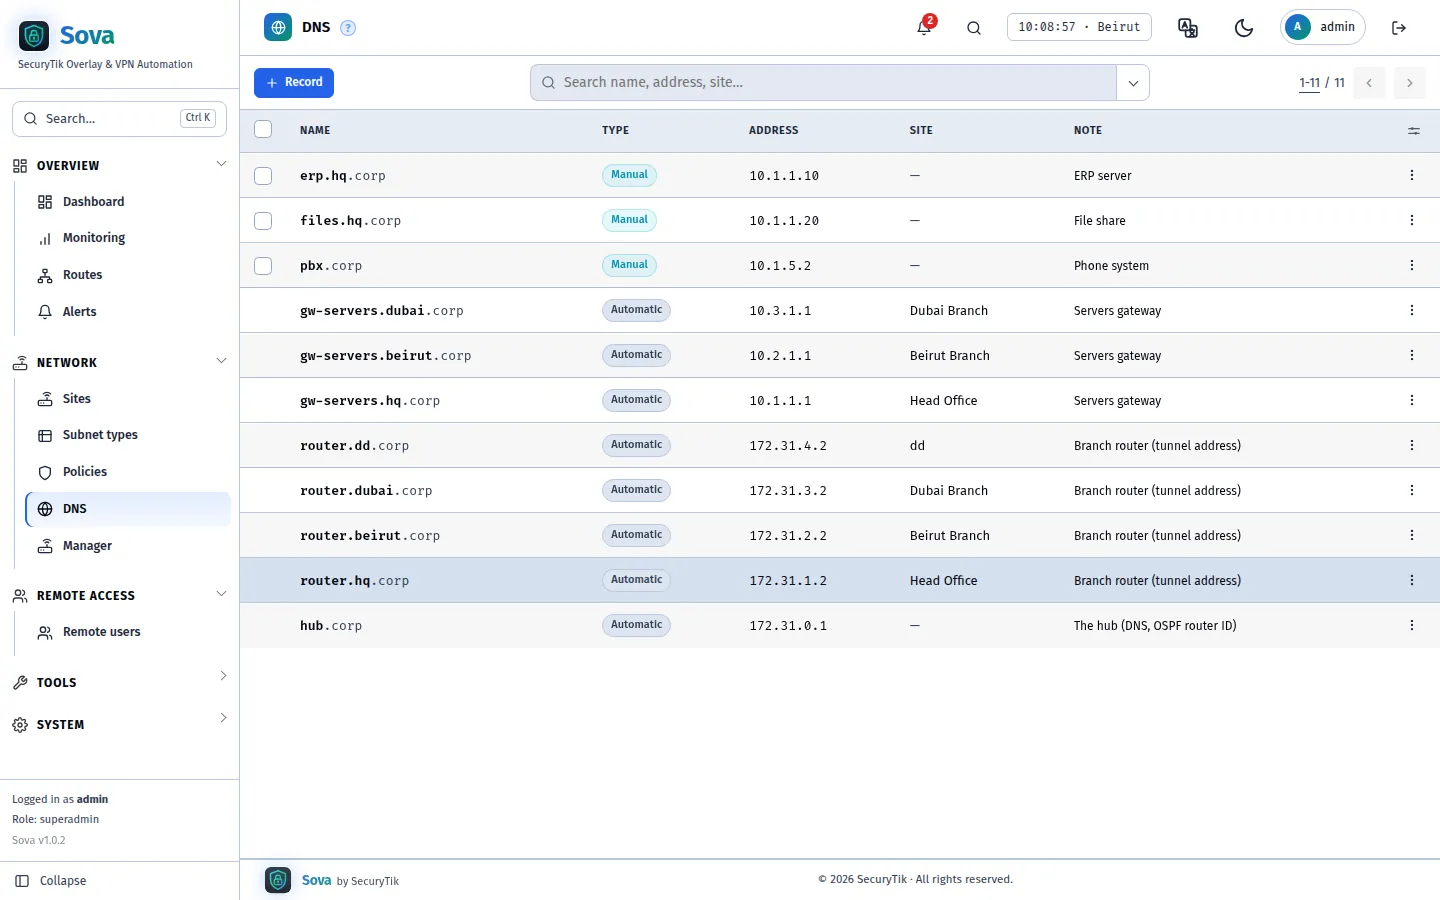
Automatische Benennung
- router.
. und gw- . . für jede Zweigstelle - DHCP in Zweigstellen und Remote-Benutzer erhalten den Hub als DNS
- Funktioniert über jeden der beiden Tunnel
Eigene Aufzeichnungen
- erp.hq.corp → 10.1.1.10 in einem Pop-up
- Automatische und manuelle Namen in einer durchsuchbaren Liste
- Als CSV oder Excel exportieren
Jedes Gerät, sein Name, sein Port
Alle Zweigstellen-Router-Leasen und ARP-Tabellen in einer durchsuchbaren Liste.
Geräte & statische Leasen
- Jedes Gerät hinter jeder verwalteten Zweigstelle, online oder nicht
- Machen Sie eine Lease statisch oder verschieben Sie sie zu einer neuen Adresse mit einem Klick
- Ein DNS-Name, der sich mit dem Gerät bewegt, wenn seine Adresse geändert wird
Portweiterleitungen
- Ein Port an der öffentlichen Adresse des Hubs zu einem Gerät oder einem DNS-Namen an einem beliebigen Standort
- Das Gerät erkennt die tatsächliche Adresse des Anrufers
- Verbindungsanzahl und Protokoll jeder Verbindung, mit Exportmöglichkeit
Wake on LAN
- Ein Computer aus dem Panel wecken über seinen Zweigrouter
- Lassen Sie den Router es wecken, wenn eine Verbindung in seine Richtung geht
- Massenaktivierung für die gesamte Liste
Performance
- Geschwindigkeit und Ping zwischen jedem Paar: Standorten, dem Hub und dem Internet
- Live-Ping, Traceroute und Geschwindigkeitstests auf der Karte angezeigt
- Hinweise, wenn die CPU eines Routers, der Upload eines Standorts oder eine verlustbehaftete Leitung den Engpass darstellt
Für den Betrieb durch ein Team konzipiert
Die gleichen Administrationswerkzeuge, die SAMM-Kunden bereits kennen.
Administratoren, Rollen & Audit
- Berechtigungen für Ansicht / Bearbeitung pro Bereich; Super Administrator, Manager, Monitor
- Jede Änderung im Audit-Log — wer, wann, von wo
- Passwortwiederherstellung per E-Mail und ein Reset-Tool für Kontosperrungen
API & Webhooks
- REST API mit beschränkten Token: Standorte, Remote-Benutzer, Richtlinien, DNS, Statistiken, Geräte
- Greifen Sie über HTTP(S) und den Hub auf Geräte in den Zweigstellen zu — für Automatisierungen, die nur die Ports 80 und 443 nutzen können
- QR-Codes und OpenVPN-Dateien für Remote-Benutzer, Lizenzenddatum und verbleibende Tage
- Support API: Diagnose und Behebung von Problemen eines Hubs und seiner Router ohne Shell-Zugriff, gleiche Bereiche wie die Router API von SAMM
- Signierte Webhooks für Standort-, Benutzer- und Warnungsereignisse
- Interaktive Referenz unter /api/v1/docs
Auf einen neuen Server verschieben
- Ein kompletter Hub — Standorte, Keys, Benutzer, Lizenz — über zwei Browserfenster auf einen neuen VPS
- Router arbeiten weiter und wechseln nacheinander; ein Router, der den neuen Server nicht erreichen kann, kehrt automatisch zurück
- Der alte Server wird auf eine Neuinstallation zurückgesetzt, Backups werden gelöscht; die Lizenz zieht mit dem Hub um
Hochverfügbarkeit
- Zwei oder mehr Server als ein Cluster: einer aktiv, die anderen halten eine Live-Kopie bereit
- Der aktive Server fällt aus: ein Standby-Server übernimmt in etwa 30 Sekunden und die Router folgen automatisch
- Einen Knoten über das Panel eines beliebigen Knotens hinzufügen, übergeben oder entfernen; eine Lizenz deckt das gesamte Cluster ab
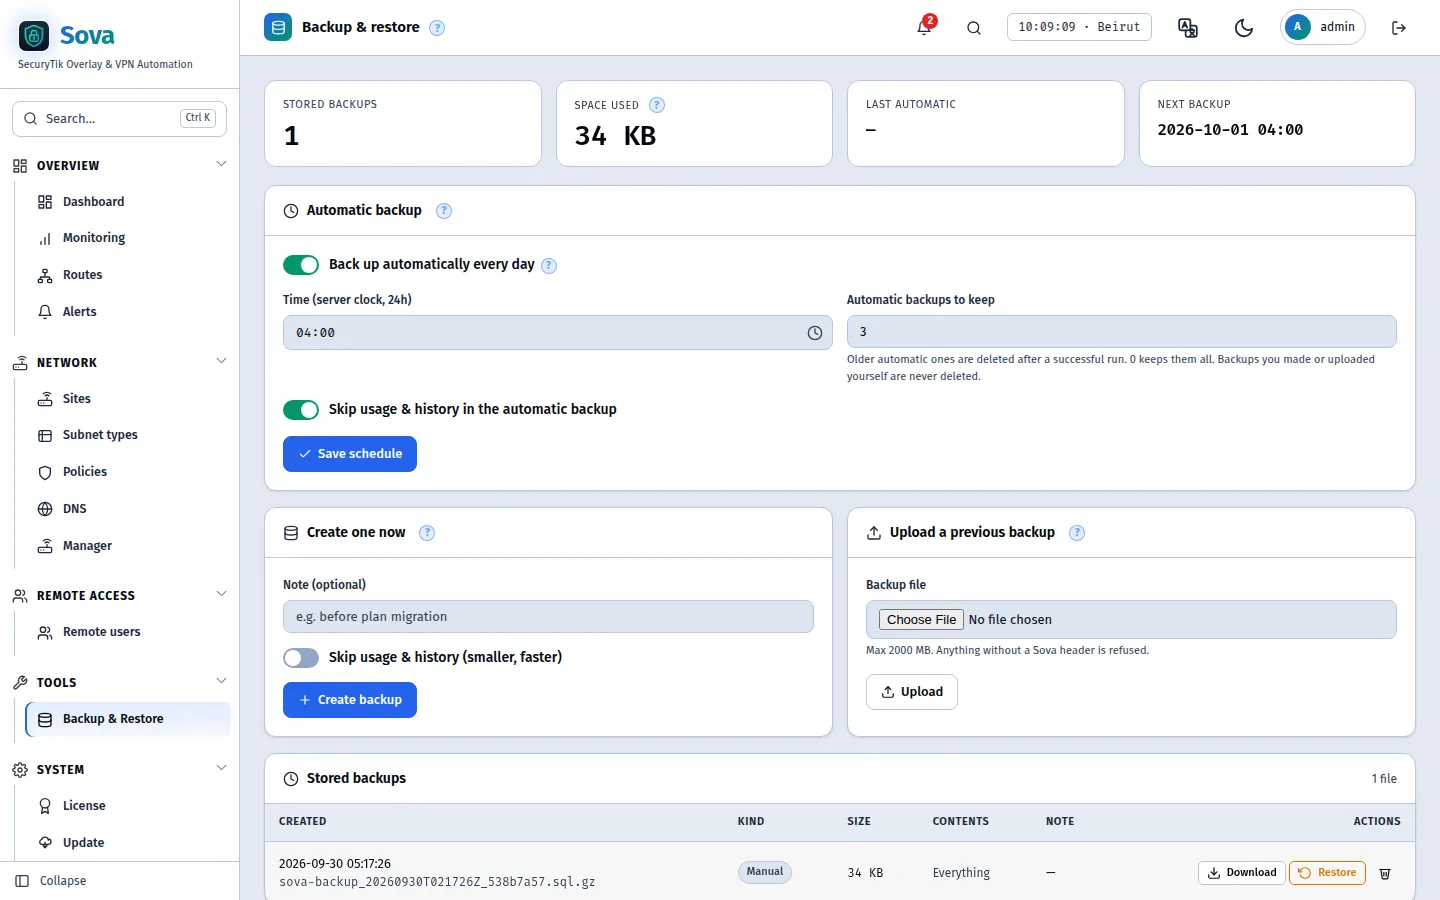
Backup, Updates, Cloudflare
- Geplante Backups mit Aufbewahrungsfrist; Wiederherstellung mit einem Klick
- Signierte Updates über das Panel — Tunnel bleiben aktiv
- HTTPS auf Ihrer eigenen Domain über Cloudflare Tunnel