


Cada sucursal, cada empleado, una sola red
SecuryTik Overlay & VPN Automation
Un hub VPN autohospedado para sucursales MikroTik y personal remoto: enrutamiento, políticas, DNS, monitoreo y gestión de routers en un solo panel, en un VPS propio.
Una red enrutada, sin NAT interno
Su VPS se convierte en el hub. Cada sucursal y cada usuario remoto accede a todos los demás mediante su dirección real.
WireGuard en estrella (hub-and-spoke)
- Un túnel por sucursal, marcado HACIA AFUERA desde la sucursal — funciona detrás de NAT, CGNAT y 4G
- Un puerto por sede (51000 + número de sede); no es necesario abrir nada en la sucursal
- Sin NAT entre sedes: los logs, las cámaras y los servidores ven las direcciones de origen reales
L2TP/IPsec de respaldo
- Un segundo túnel por sucursal, utilizado automáticamente cuando WireGuard está bloqueado o no está disponible
- Fallo de conmutación en aproximadamente 4 segundos, y vuelve automáticamente
- El panel muestra qué sitios funcionan en la ruta de respaldo
Enrutamiento OSPF
- Las sucursales anuncian sus redes; el hub las aprende y las comparte
- Todas las demás sucursales detectan una nueva sucursal sin necesidad de intervenir en ellas
- Las redes que el administrador de la sucursal añade manualmente también se comparten — por sede, mediante un interruptor
Comprobaciones de ruta
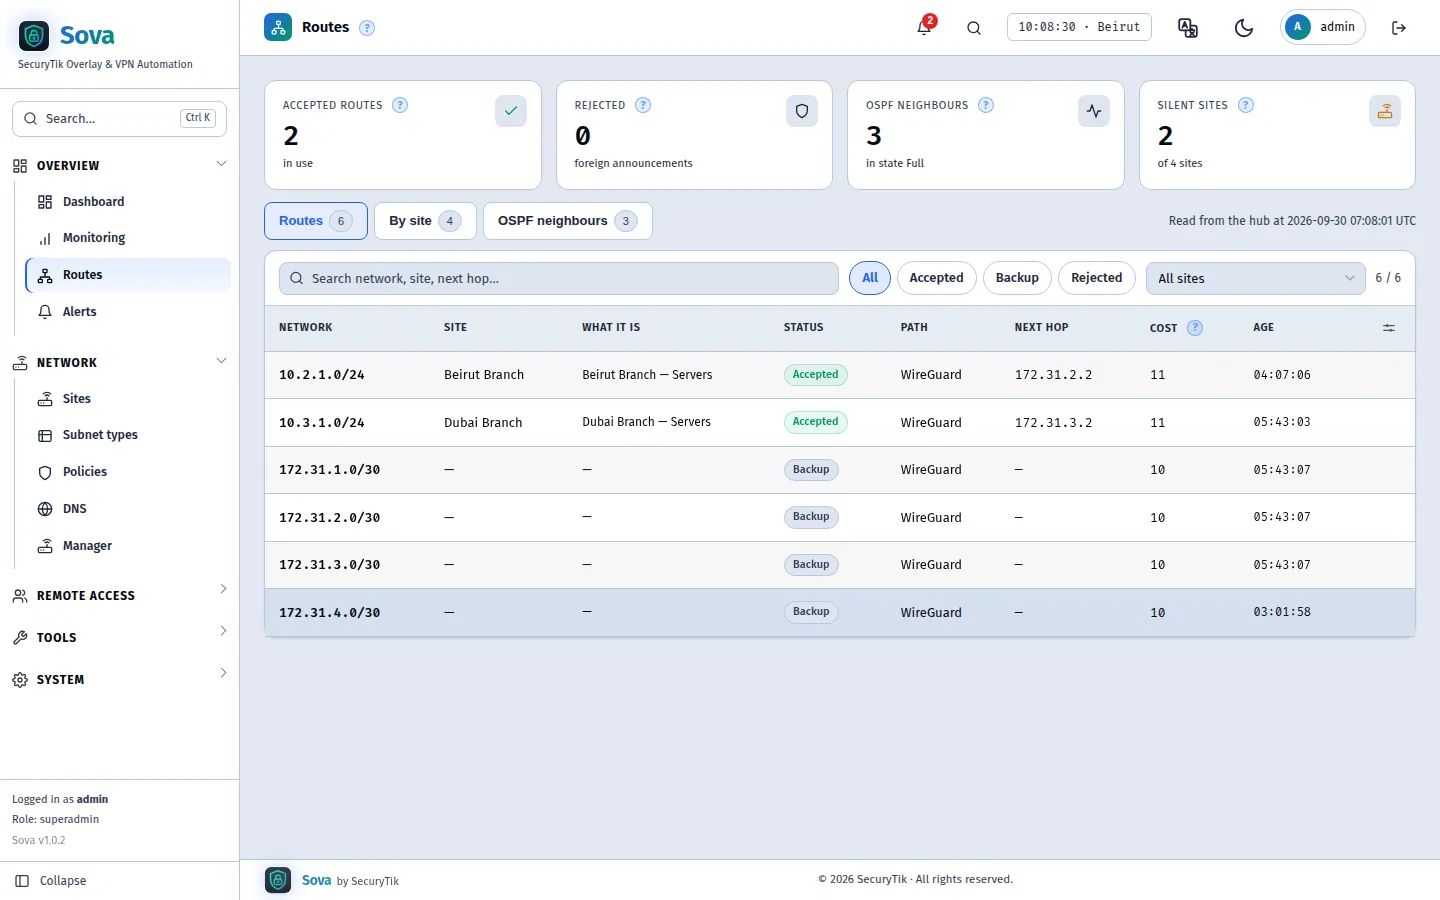
- Una sucursal solo puede anunciar direcciones dentro de su propio bloque
- Cualquier otro tráfico es rechazado en el hub y genera una alerta; no hay secuestro de rutas
- La página de Routes muestra las redes aceptadas, de respaldo y rechazadas con la ruta y el siguiente salto
Los sitios hablan directamente, el hub es la red de seguridad
Desde SOVA 2.0, las sucursales vinculan router con router siempre que sus conexiones a Internet lo permitan.
Red completa, automáticamente
- Un enlace directo de WireGuard entre cada par de sedes que puedan alcanzarse entre sí
- El hub encuentra la dirección pública de cada sede y abre ambos NAT simultáneamente (UDP hole punching)
- Detrás de un NAT simétrico, un sitio continúa utilizando el hub —muestrado en su página—
- "Accesible en": asigne manualmente una dirección pública fija o un puerto redirigido a una sede, para aquellas sedes que el hub no pueda detectar por sí mismo
OSPF decide
- Dirija directamente, luego el hub, nunca a través de otra sucursal
- Un enlace directo roto desaparece durante unos 5 segundos y vuelve a aparecer por sí solo
- Un enlace que oscila se mantiene en el hub; uno perdido genera una alerta
Véalo
- Enlaces directos en el mapa y el GeoMap: sólidos cuando son enlaces directos, discontinuos cuando están en el hub
- El hub conecta / Conmutadores de enlaces directos para mostrar cualquiera
- Desactiva los enlaces directos por sitio en cualquier momento
Una sucursal en dos minutos
Asigne un nombre, marque las redes que necesite y pegue una línea en el router.
Direccionamiento derivado
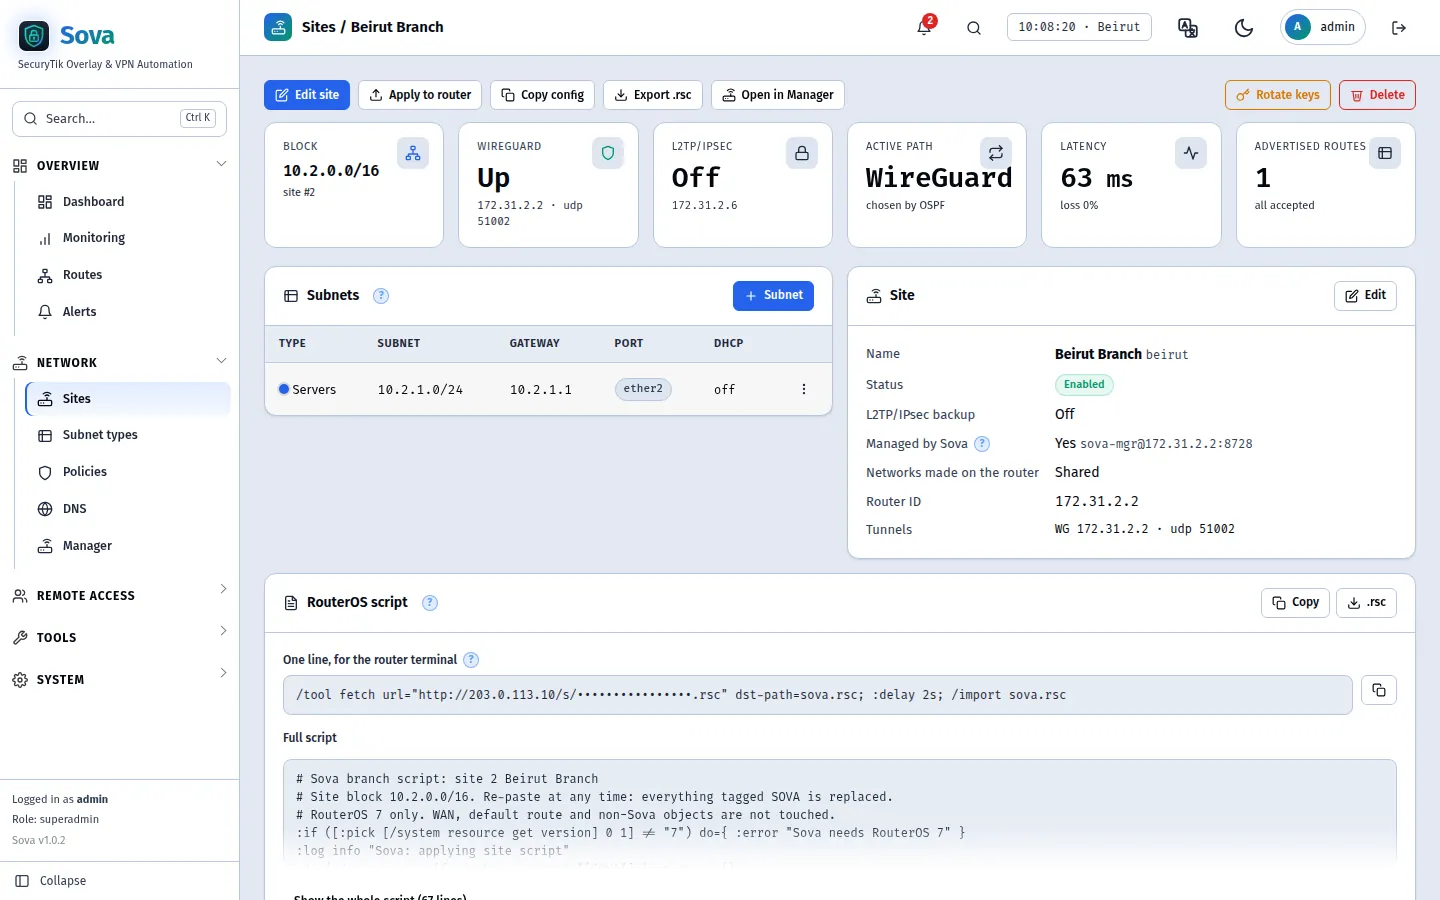
- La sede N posee 10.N.0.0/16; los tipos de red se encuentran en el mismo tercer octeto en todas las sedes
- Los servidores son 10.1.1.x en la sede 1 y 10.2.1.x en la sede 2 — no hay nada que planificar, no hay riesgo de colisión
- Un puerto por red, desde ether2 en adelante, con DHCP — sin necesidad de VLANs
Script de RouterOS listo para pegar
- Una línea para pegar: el router obtiene su script del hub (de un solo uso, 24 horas)
- Comprueba primero el router; nunca afecta a la WAN ni a la ruta predeterminada
- Seguro para pegar de nuevo en cualquier momento: todo lo etiquetado como SOVA es reemplazado
Aplicar al router
- Las sucursales gestionadas reciben los cambios a través de su túnel, sin necesidad de volver a pegarlos
- Añadir una red, mover un puerto, rotar claves: un solo botón
- Habilitar, deshabilitar, editar y eliminar desde una lista estilo SAMM con acciones masivas
Los empleados se conectan desde cualquier lugar
La aplicación WireGuard, el cliente L2TP/IPsec integrado en cada teléfono y portátil, o OpenVPN para teléfonos IP.
Dos perfiles
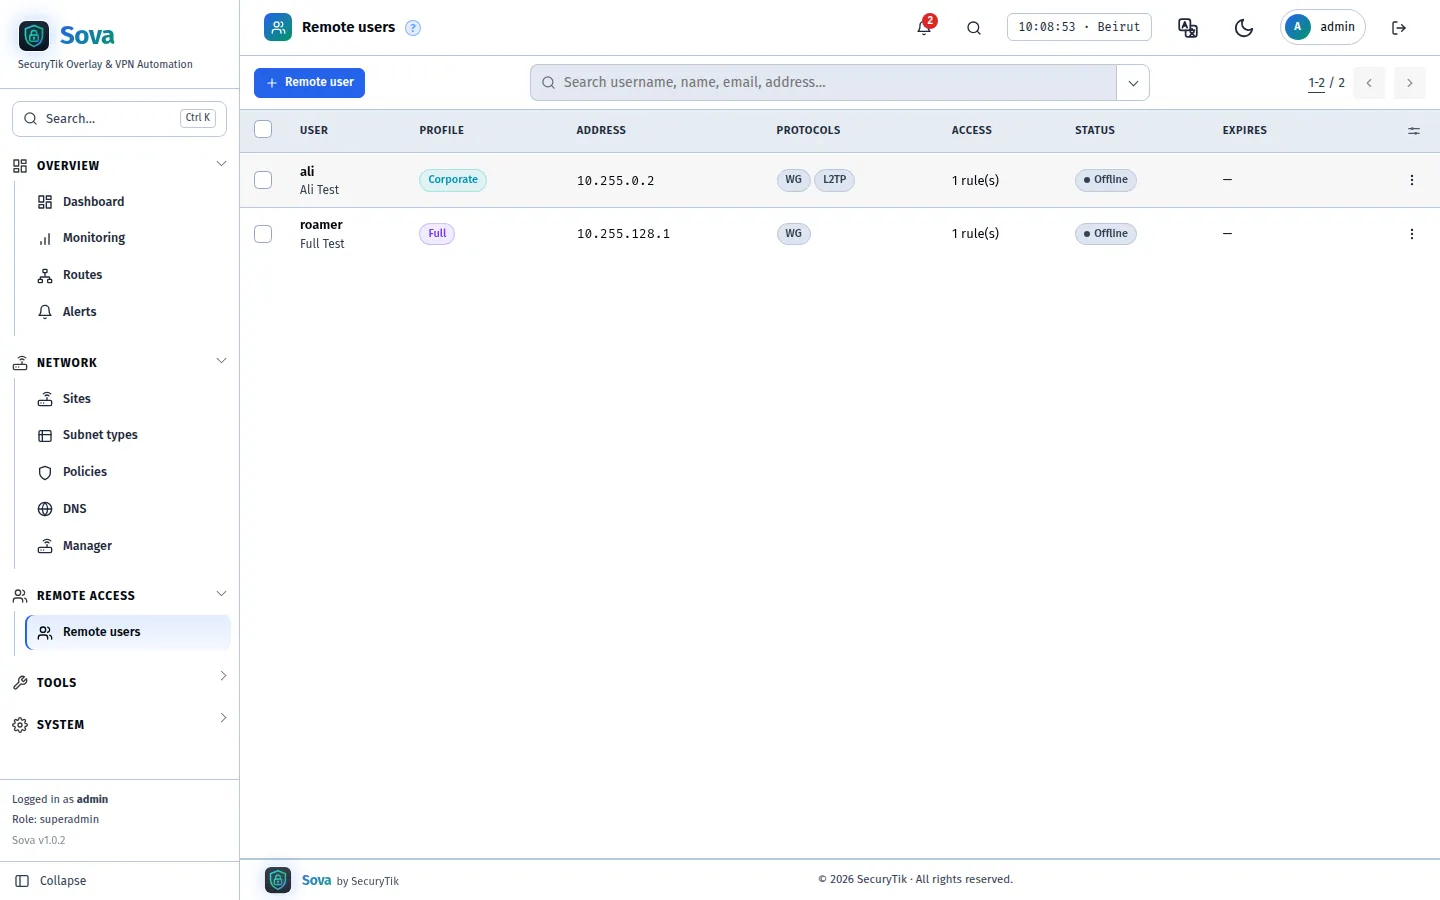
- Corporativo: solo las redes corporativas pasan por la VPN
- Passthrough completo: todo el tráfico sale a través del hub, con la IP del hub
- Una dirección VPN fija por usuario, para que las políticas y los logs identifiquen quién es
Acceso por usuario
- Toda la flota, una sede, un tipo de red en todas partes, o una red en una sede
- Fechas de vencimiento; la desactivación desconecta inmediatamente
- Nueva clave y contraseña en un clic
Handover sencillo
- Instaladores de una sola línea para Windows y Ubuntu: Instalar, Conectar, Desconectar y Eliminar; cada uno es un script para pegar
- Código QR para teléfonos, .conf para computadoras
- Copie o exporte la configuración de WireGuard y los detalles de L2TP desde la lista o la página del usuario
OpenVPN para teléfonos IP
- Los teléfonos de escritorio sin WireGuard se conectan a través de OpenVPN, cada uno con su propio certificado
- ca.crt, client.crt y client.key para subir, o un perfil .ovpn
- Una clave nueva invalida el certificado antiguo inmediatamente
DNS por usuario
- El hub (los nombres internos funcionan), ninguno o sus propios servidores
- Los teléfonos con conexión permanente mantienen su DNS normal para la navegación diaria
Su sistema telefónico en cada sucursal
Mantenga la PBX en una red privada y acceda a ella desde cada sucursal, teléfono de escritorio y móvil; sin abrir ningún puerto a Internet.
Un PBX, cada sucursal
- Los teléfonos de la sucursal se registran en la PBX mediante su dirección privada
- Las PBX en diferentes ciudades se conectan mediante Trunk entre sí dentro de los túneles
- Un número público, rangos de extensiones y grupos de timbrado por sucursal
Extensiones en móviles
- Un usuario remoto por dispositivo móvil con WireGuard siempre activo
- El softphone del fabricante apunta directamente a la PBX; no se utiliza un plan de nube del fabricante para las extensiones remotas
Tiendas pequeñas y quioscos
- Un MikroTik pequeño (hAP ax lite, o LTE6 con una SIM 4G) se convierte en una sede
- Un teléfono IP y el PC del punto de venta se conectan a él
Automatice la PBX
- La API accede a la propia API web de la PBX a través del hub
- Sin reenvío de puertos, cada llamada aparece en el registro de auditoría
Teléfonos IP a su UCM, sin suscripción en la nube
Los teléfonos de cada sucursal, de casa y los móviles se registran en su propia UCM a través de los túneles de SOVA — sin plan en la nube del fabricante y sin abrir nada en Internet.
Todos los teléfonos llegan a la UCM
- Los teléfonos de escritorio de las sucursales se registran en la UCM por su dirección privada
- Los teléfonos de casa se conectan por OpenVPN, cada uno con su propio certificado
- La UCM nunca queda expuesta a Internet
Sin suscripción en la nube
- Sin plan de conexión remota ni en la nube del fabricante para extensiones remotas
- Las llamadas viajan solo entre sus sedes y su propio VPS
- Una clave nueva bloquea de inmediato un teléfono perdido
Los móviles también
- Un usuario remoto por dispositivo móvil con WireGuard siempre activo
- La aplicación softphone del fabricante apunta directamente a la UCM
Quién accede a qué — incluyendo apps
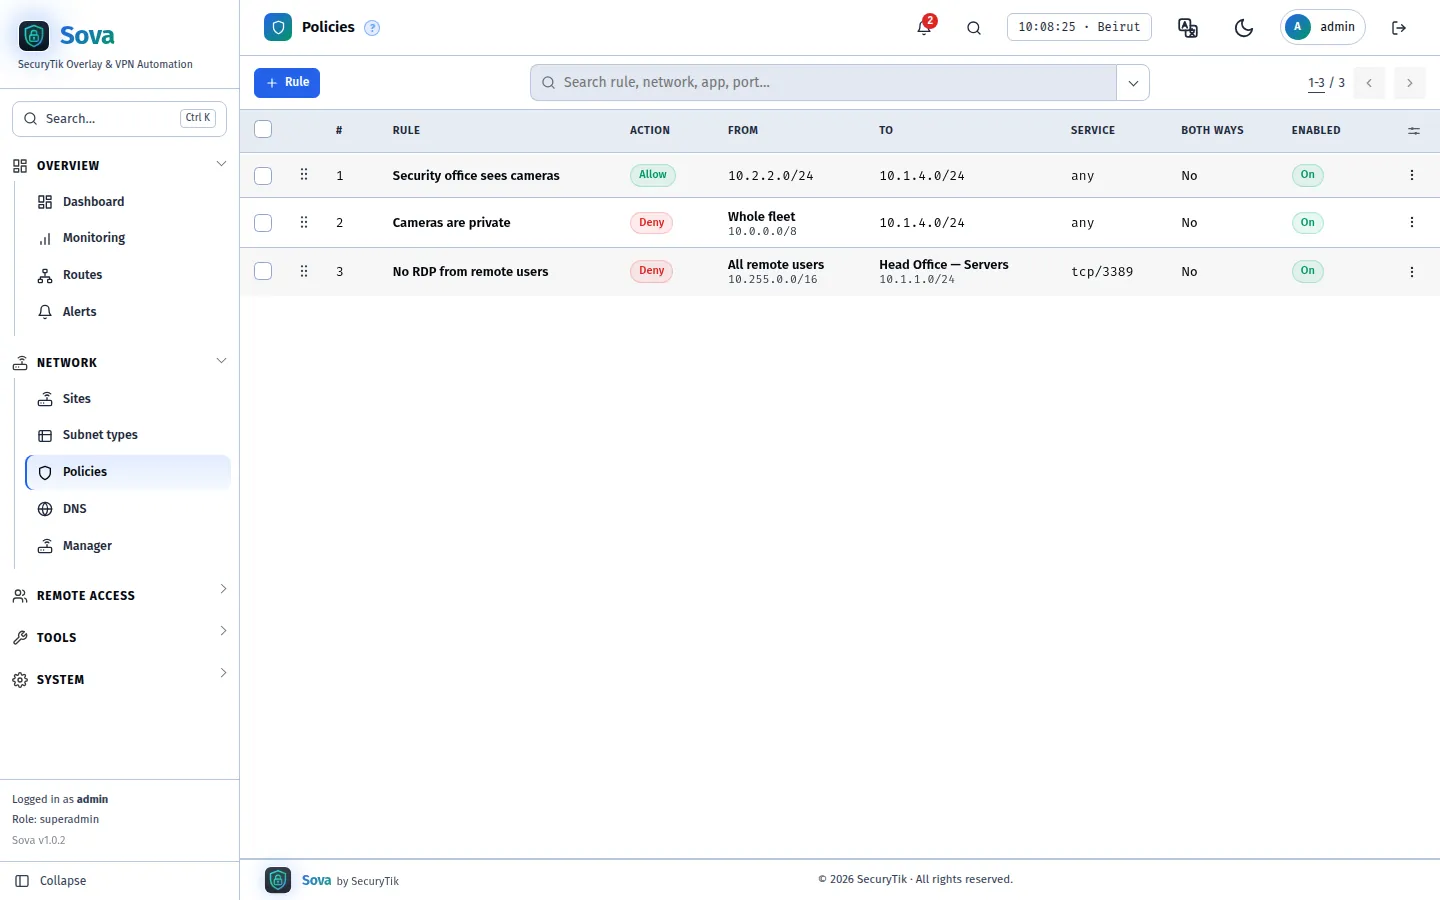
Cada sede tiene acceso a todas las demás sedes por defecto. Las reglas se revisan de arriba abajo, al estilo de un cortafuegos.
Aplicado en el hub
- Todo el tráfico entre sucursales pasa por el hub, por lo que una sucursal no puede omitir una regla
- Permitir o denegar por protocolo y puerto, en un sentido o en ambos
- Una nueva regla de denegación también corta las conexiones que ya están abiertas
Diversos orígenes y destinos
- Seleccione sedes, redes, grupos de usuarios remotos o direcciones; tantas como requiera la regla
- Arrastre las reglas para ordenarlas; prevalece la primera coincidencia
- Buscar, filtrar, exportar, habilitar/deshabilitar en lote
Bloqueo de aplicaciones y sitios web
- Bloquear TikTok, Instagram, juegos, streaming… para las redes seleccionadas
- Aplicado en el router de la sucursal, donde se encuentra la conexión a internet de la propia sucursal
- SOVA activa la aplicación en el filtro de ese router por usted
Cada router de sucursal, desde una sola pantalla
El gestor MikroTik de SAMM, a través de los túneles — sin IP pública, sin redireccionamiento de puertos.
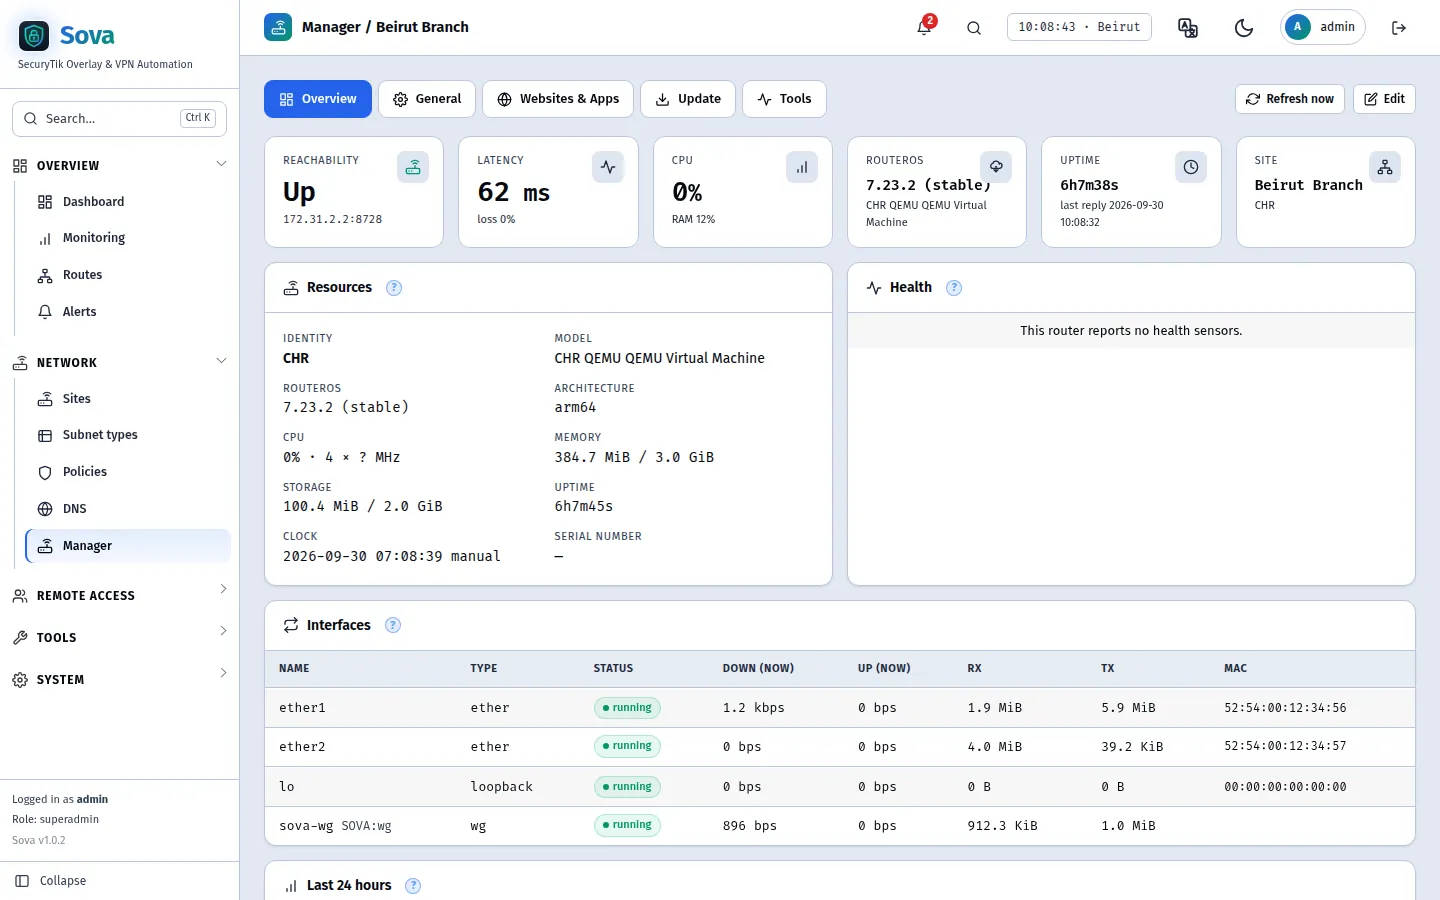
Salud y control
- Modelo, versión de RouterOS, CPU, memoria, tiempo de actividad, interfaces activas
- Zona horaria, NTP, DNS, reiniciar, actualizaciones de RouterOS
- Ping y traceroute desde el router o desde el hub
Historial de tráfico
- Tráfico de interfaz para cada router gestionado, conservado durante 30 días
- Tráfico por aplicación y sitio web, con totales para cualquier intervalo de tiempo
- Sepa qué utiliza cada sucursal sin tener que iniciar sesión en ella
Acciones masivas
- Seleccione los routers y configure la zona horaria, NTP o DNS, actualice, realice una copia de seguridad o reinicie
- Un resultado por router
- Filtro de sitios web y aplicaciones por router, y bloqueos por red
Seguridad del router
- Un solo clic asegura un router de sucursal: Off, Normal o Advanced, las mismas reglas de MikroTik probadas en laboratorio que el Auto Security de SAMM
- Normal: seguimiento de conexiones, descarte de bogons, protección contra fuerza bruta y endurecimiento de servicios. Avanzado: añade protección contra DDoS, escaneo de puertos y rogue-DHCP, gestión restringida a la flota
- Cada switch puede configurarse de forma independiente; cada cambio se respalda y se verifica antes de guardarse
Información previa a la llamada de la sucursal
Latencia, pérdida y tráfico para cada túnel, verificados cada 30 segundos.
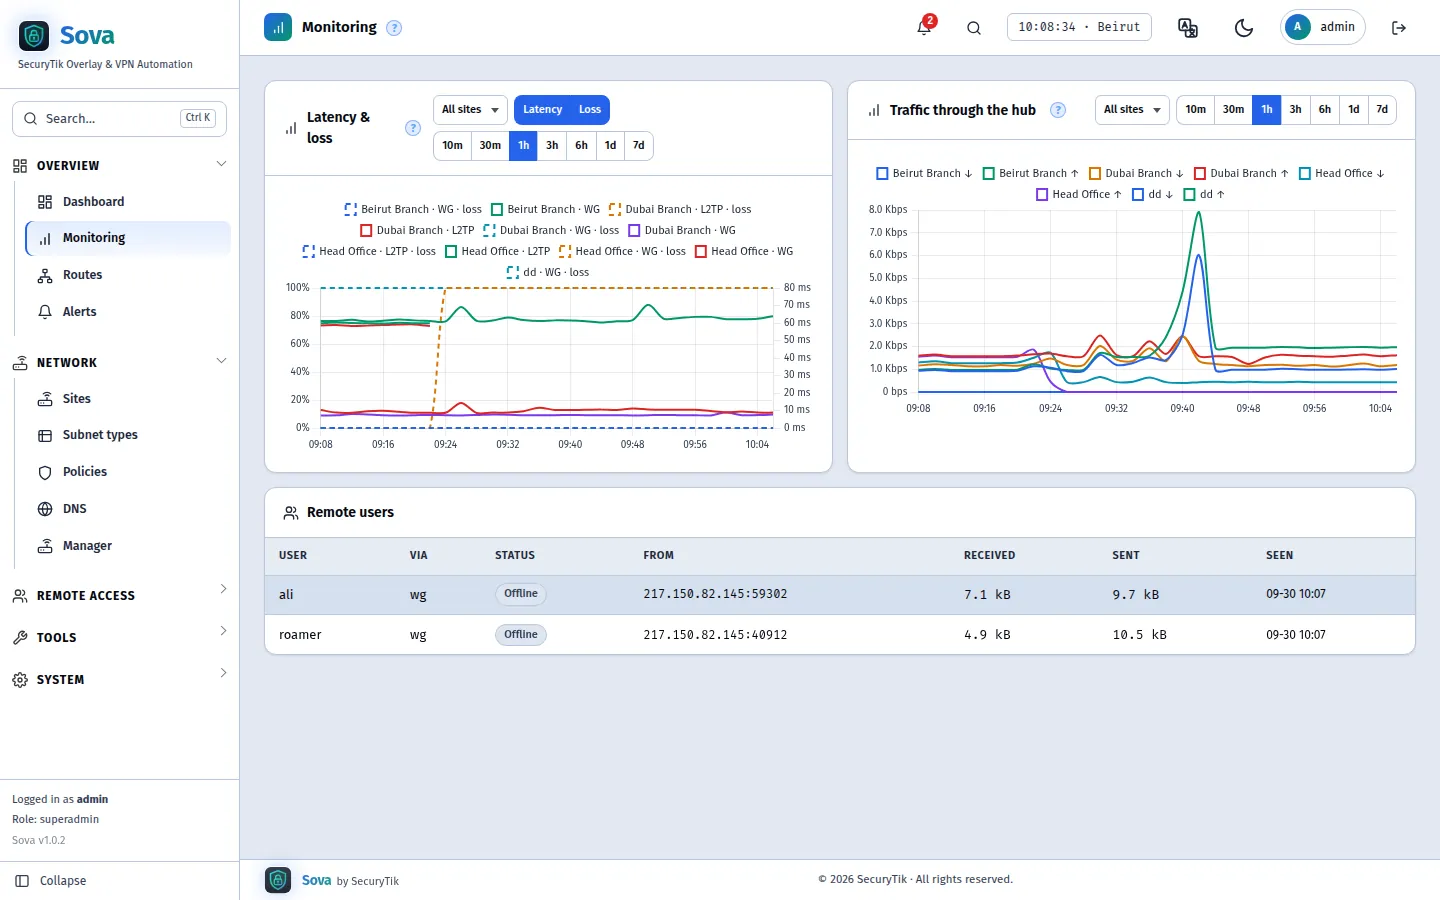
Gráficos y paneles
- Bloques del panel que puede arrastrar, redimensionar y guardar como diversos paneles
- Windows desde 10 minutos hasta 7 días, por sede o para todas
- Usuarios remotos conectados, con su tráfico
Tráfico en tiempo real
- Un gráfico para toda la flota que muestra el tráfico constante: de sede a hub, de sede a sede a través de enlaces directos, de sede a Internet, de hub a Internet, acceso remoto
- Leer cada 1 a 30 segundos, filtrar por sede, dirección y tipo, mantener solo las líneas más activas
- Los marcadores recuerdan sus selecciones, incluyendo qué líneas están seleccionadas
Alertas
- Sede caída, en ruta de respaldo, rutas externas, router inalcanzable, error al aplicar hub
- Recordatorios de licencia 30, 14, 7, 3 y 1 días antes de que finalice el plan
- «Me encargo de ello» y silencio durante una hora o un día — el registro de alertas de SAMM
- Cada alerta se resuelve por sí sola cuando el problema desaparece
Centro de notificaciones
- Telegram, email y WhatsApp Cloud API
- Seleccione qué eventos se envían a cada canal
- Una bandeja de salida con todos los mensajes enviados o fallidos
- Los anuncios de SecuryTik —noticias y mensajes de productos— aparecen automáticamente en el panel
Nombres en lugar de números
El hub responde por su zona interna; todo lo demás se dirige al DNS público.
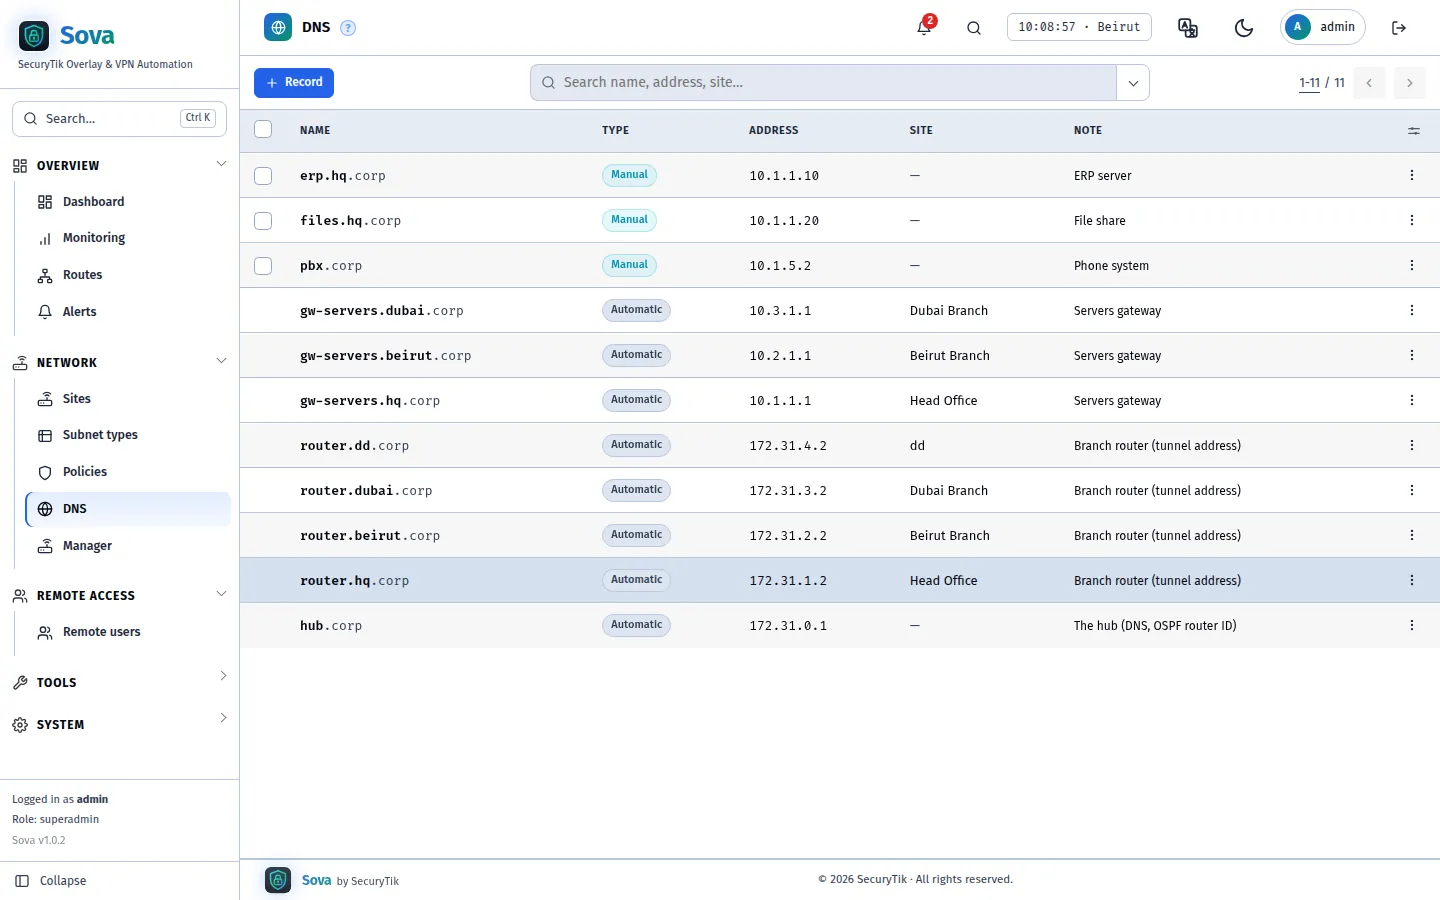
Nombres automáticos
- router.
. y gw- . . para cada sucursal - El DHCP de la sucursal y los usuarios remotos obtienen el hub como DNS
- Funciona sobre cualquiera de los dos túneles
Sus propios registros
- erp.hq.corp → 10.1.1.10 en una sola ventana emergente
- Nombres automáticos y manuales en una sola lista con búsqueda
- Exportar a CSV o Excel
Cada dispositivo, su nombre, su puerto
Alquileres y tablas ARP de todos los routers sucurales, en una lista buscable.
Dispositivos y alquileres estáticos
- Cada dispositivo detrás de cada sucursal gestionada, en línea o no
- Haga que una lease sea estática o muévala a una nueva dirección en un solo clic
- Un nombre de DNS que sigue al dispositivo cuando su dirección cambia
Reenvíos de puerto
- Un puerto en la dirección pública del hub hacia un dispositivo o un nombre DNS en cualquier sede
- El dispositivo ve la dirección real del llamante
- Contador de conexiones y registro de cada una, con exportación
Wake on LAN
- Despierta un ordenador desde el panel, a través de su propio router de sucursal
- O permita que el router lo despierte cuando una conexión se dirige a él
- Despertar masivo para una lista completa
Rendimiento
- Velocidad y ping entre cada par: sitios, el hub y la red de Internet
- Pruebas de ping, traceroute y velocidad mostradas en vivo en el mapa
- Sugerencias cuando el límite es la CPU de un router, la subida de una sede o una línea con pérdida de paquetes
Diseñado para ser gestionado por un equipo
Las mismas herramientas de administración que los clientes de SAMM ya conocen.
Administradores, roles y auditoría
- Permisos de vista / edición por área; Super Administrador, Gestor, Monitor
- Cada cambio en el registro de auditoría: quién, cuándo y desde dónde
- Recuperación de contraseña por correo electrónico y una herramienta de restablecimiento en caso de bloqueo
API y webhooks
- REST API con tokens de alcance: sedes, usuarios remotos, políticas, DNS, estadísticas, dispositivos
- Acceda a los dispositivos dentro de las sucursales a través de HTTP(S) mediante el hub — para automatizaciones que solo pueden usar los puertos 80 y 443
- Códigos QR y archivos OpenVPN para usuarios remotos, fecha de finalización de la licencia y días restantes
- API de soporte: diagnosticar y solucionar problemas de un hub y sus routers sin disponer de una shell, con los mismos alcances que la API de router de SAMM
- Webhooks firmados para eventos de sede, usuario y alerta
- Referencia interactiva en /api/v1/docs
Migrar a un nuevo servidor
- Un hub completo — sedes, claves, usuarios, licencia — a un nuevo VPS desde dos ventanas del navegador
- Los routers siguen funcionando y conmutan uno a uno; un router que no puede alcanzar el nuevo servidor regresa automáticamente
- El servidor antiguo se restablece a una instalación limpia y las copias de seguridad se borran; la licencia se traslada con el hub
Alta disponibilidad
- Dos o más servidores como un clúster: uno activo y los demás mantienen una copia en tiempo real
- El servidor activo se detiene: uno en espera toma el control en unos 30 segundos y los routers lo siguen automáticamente
- Añadir, transferir o eliminar un nodo desde el panel de cualquier nodo; una licencia cubre todo el clúster
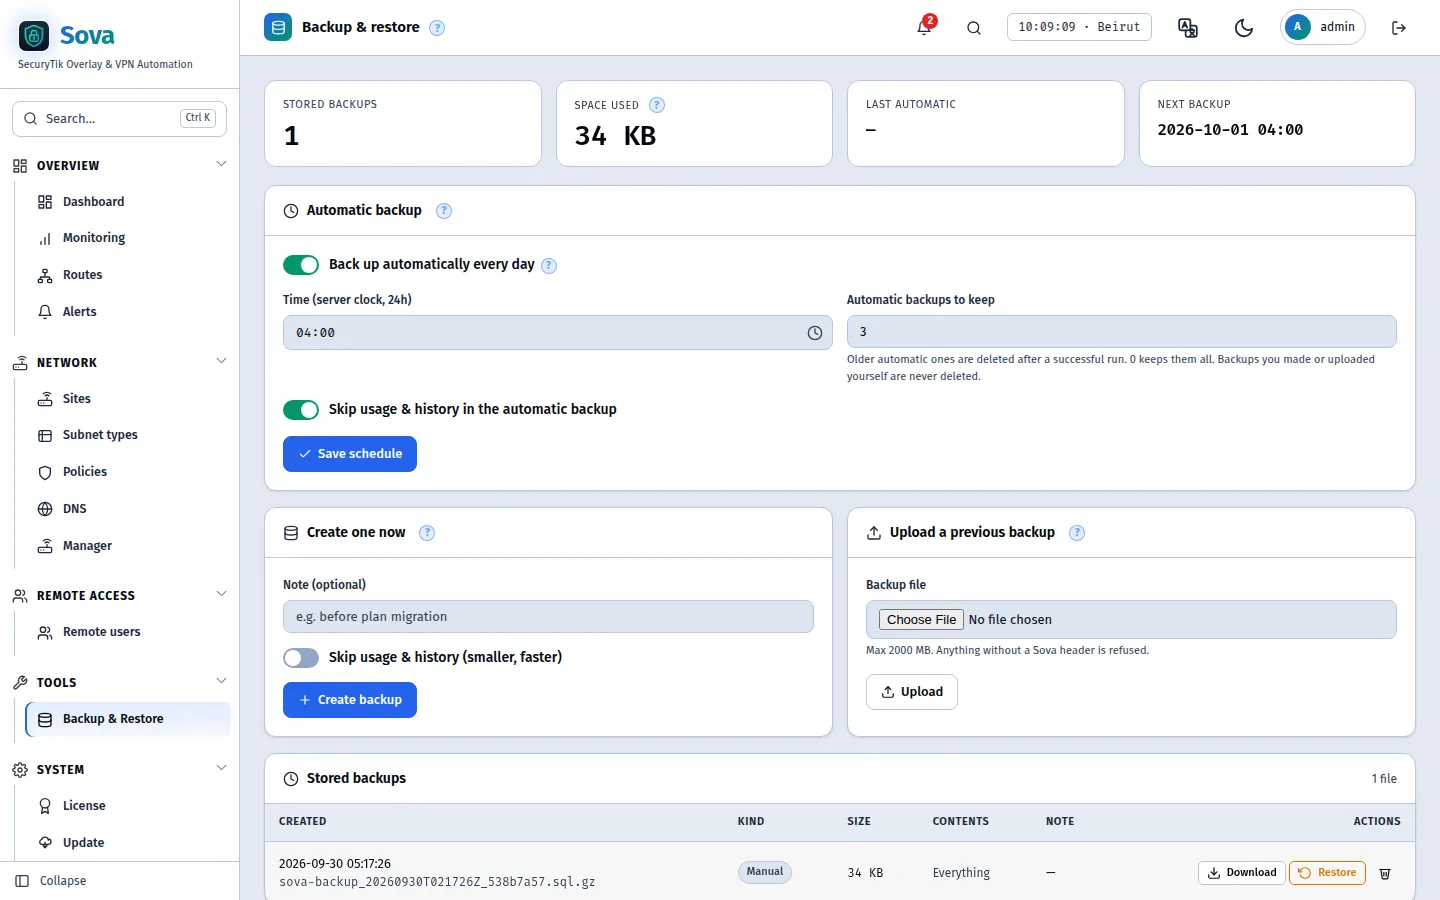
Copia de seguridad, actualizaciones, Cloudflare
- Copias de seguridad programadas con retención; restauración en un clic
- Actualizaciones firmadas desde el panel — los túneles siguen funcionando
- HTTPS en su propio dominio a través de Cloudflare Tunnel