


Her şube, her çalışan, tek bir ağ
SecuryTik Overlay & VPN Automation
MikroTik şubeleri ve uzaktan çalışan personel için self-hosted bir VPN hub: yönlendirme, politikalar, DNS, izleme ve router yönetimi tek bir panelde, size ait tek bir VPS üzerinde.
Tek bir yönlendirilmiş ağ, içeride NAT yok
VPS'niz hub olur. Her şube ve her uzak kullanıcı, diğer tüm birimlere gerçek adresleri üzerinden erişir.
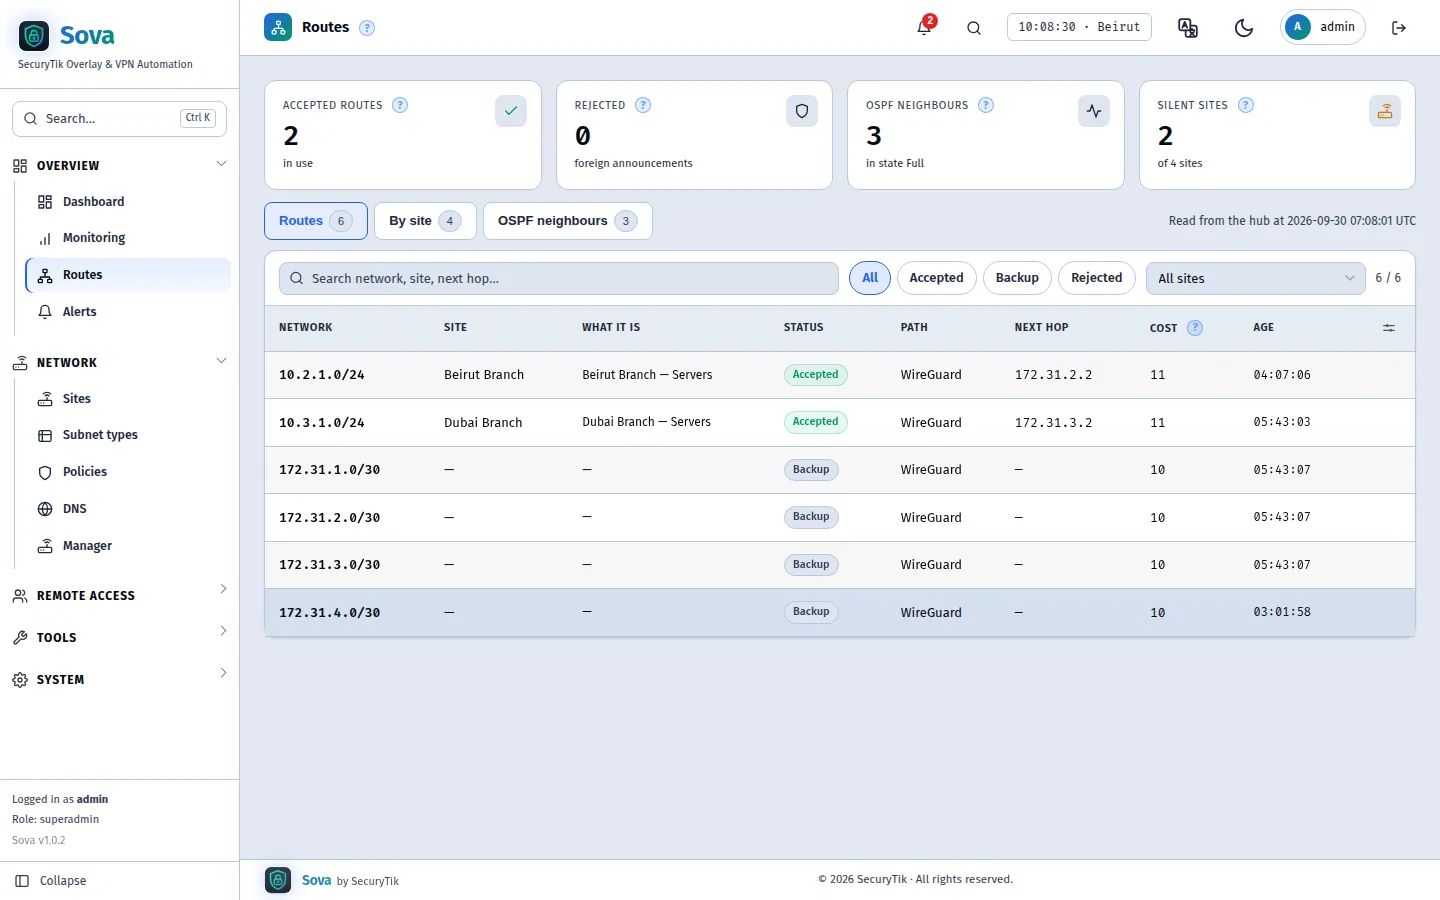
Merkez-uç (hub-and-spoke) WireGuard
- Şube başına bir tünel, şubeden DIŞA doğru bağlanır — NAT, CGNAT ve 4G arkasında çalışır
- Lokasyon başına bir port (51000 + lokasyon numarası); şubede açılması gereken bir port yoktur
- Lokasyonlar arasında NAT yok: günlükler, kameralar ve sunucular gerçek kaynak adreslerini görür
L2TP/IPsec Yedekleme
- Şube başına, WireGuard engellendiğinde veya çöktüğünde otomatik olarak kullanılan ikinci bir tünel
- Yaklaşık 4 saniyede yük devri ve kendiliğinden geri dönüş
- Gösterge paneli, yedek yol üzerinde çalışan siteleri gösterir
OSPF yönlendirme
- Şubeler ağlarını duyurur; hub bunları öğrenir ve paylaşır
- Yeni bir şube, diğer şubelere dokunulmadan her bir şube tarafından öğrenilir
- Şube yöneticisinin manuel olarak eklediği ağlar da paylaşılır — her lokasyon için bir anahtar ile
Rota kontrolleri
- Bir şube yalnızca kendi bloğu içindeki adresleri duyurabilir
- Diğer her şey hub üzerinde reddedilir ve bir uyarı oluşturur — rota gaspı gerçekleşmez
- Rotalar sayfası; kabul edilen, yedek ve reddedilen ağları, yol ve sonraki sekme (next hop) ile birlikte gösterir
Lokasyonlar doğrudan iletişim kurar, hub güvenlik ağıdır
SOVA 2.0'dan itibaren şubeler, Internet bağlantıları izin verdiği sürece router'ları birbirine bağlar.
Tam ızgara, otomatik olarak
- Birbirine erişebilen her lokasyon çifti arasında doğrudan bir WireGuard bağlantısı
- Hub, her lokasyonun genel adresini bulur ve her iki NAT'ı aynı anda açar (UDP hole punching)
- Simetrik NAT arkasında bir lokasyon, sayfa üzerinde gösterildiği gibi hub'ı kullanmaya devam eder
- "Erişilebilir adres": hub'ın kendi başına öğrenemediği lokasyonlar için, bir lokasyona manuel olarak sabit bir genel adres veya yönlendirilmiş port atayın
OSPF karar verir
- İlk olarak doğrudan, sonra hub'a, asla başka bir şube aracılığıyla değil
- Kopan bir doğrudan bağlantı yaklaşık 5 saniye sonra bırakılır ve kendiliğinden geri gelir
- Hub'da sallanarak bağlı bir bağlantı; kaybolan bir uyarı oluşturur
Onu Görüntüle
- Harita ve GeoMap üzerindeki doğrudan bağlantılar: doğrudan olduğunda düz, hub üzerinden olduğunda kesikli çizgiyle gösterilir
- Hub'lar / Doğrudan bağlantılar, gösterimi değiştirmek için anahtarlar
- Her zaman her lokasyonda doğrudan bağlantıları kapatın
İki dakikada bir şube kurulumu
İsimlendirin, gerekli ağları işaretleyin ve router'a tek bir satır yapıştırın.
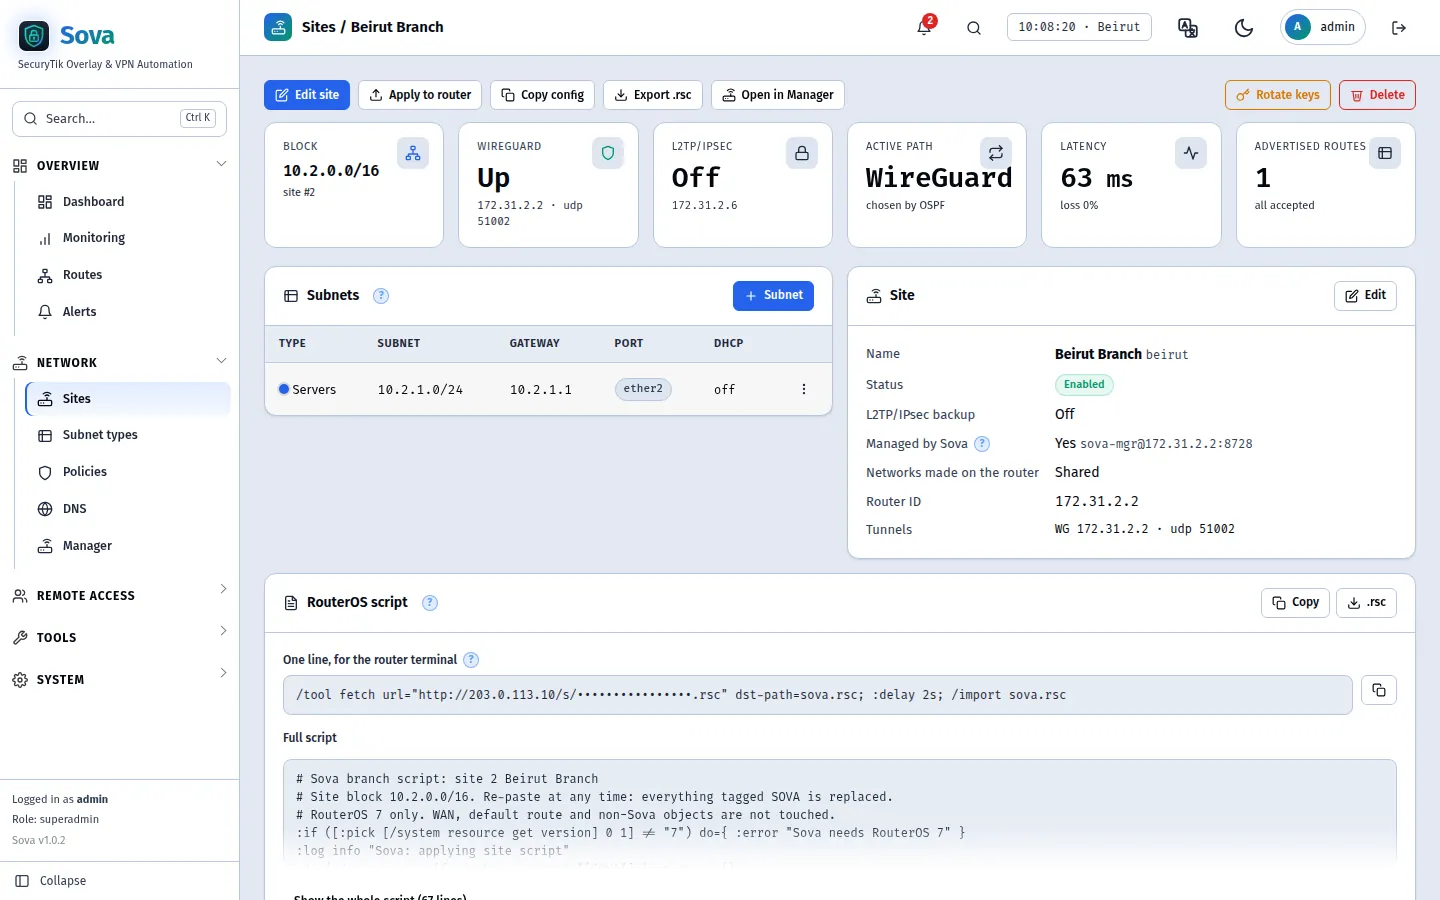
Türetilmiş adresleme
- Lokasyon N 10.N.0.0/16 adresine sahiptir; ağ türleri her yerde aynı üçüncü oktette yer alır
- Sunucular lokasyon 1'de 10.1.1.x ve lokasyon 2'de 10.2.1.x adreslerindedir — planlanacak veya çakışacak bir durum yoktur
- Ether2'den başlayarak ağ başına bir port, DHCP ile — VLAN'lara gerek yok
Yapıştırmaya hazır RouterOS betiği
- Yapıştırılacak tek bir satır: router, betiğini hub'dan alır (tek kullanımlık, 24 saat)
- Önce router'ı kontrol eder; WAN'a veya varsayılan rotaya asla dokunmaz
- Herhangi bir zamanda tekrar yapıştırmak güvenli: SOVA etiketli her şey değiştirilir
Router'a uygula
- Yönetilen şubelere değişiklikler tünelleri üzerinden iletilir — yeniden yapıştırmaya gerek kalmaz
- Ağ ekleme, port taşıma, anahtar döndürme: tek buton
- Toplu işlemlerle SAMM tarzı bir listeden etkinleştirme, devre dışı bırakma, düzenleme ve silme işlemlerini gerçekleştirin
Çalışanlar her yerden bağlanabilir
WireGuard uygulaması, her telefonda ve dizüstü bilgisayarda yerleşik olarak bulunan L2TP/IPsec istemcisi veya IP telefonlar için OpenVPN.
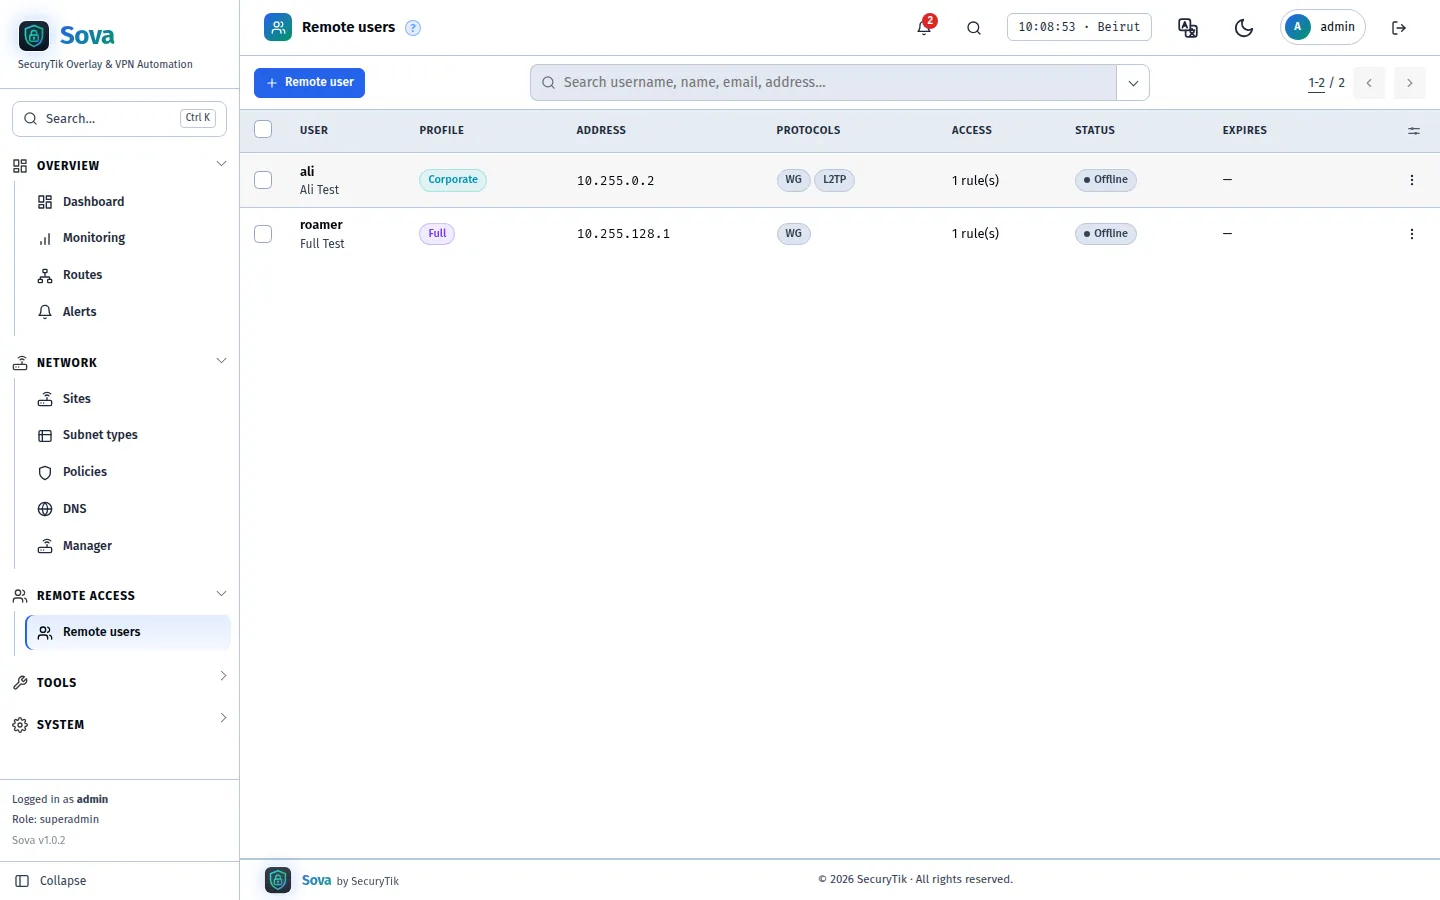
İki profil
- Kurumsal: VPN üzerinden yalnızca şirket ağları geçer
- Tam passthrough: tüm trafik, hub'ın IP'si ile hub üzerinden çıkar
- Kullanıcı başına sabit bir VPN adresi; böylece politikalar ve günlükler kimin işlem yaptığını belirleyebilir
Kullanıcı başına erişim
- Tüm filo, tek bir lokasyon, her yerde tek bir ağ türü veya bir lokasyonda tek bir ağ
- Son kullanma tarihleri; devre dışı bırakma anında bağlantıyı keser
- Tek tıkla yeni anahtar ve şifre
Kolay handover
- Windows ve Ubuntu için tek satırlık yükleyiciler: Yükle, Bağlan, Bağlantıyı Kes ve Kaldır; her biri yapıştırılacak bir betiktir
- Telefonlar için QR kodu, bilgisayarlar için .conf
- WireGuard yapılandırmasını ve L2TP detaylarını listeden veya kullanıcı sayfasından kopyalayın veya dışa aktarın
IP telefonlar için OpenVPN
- WireGuard desteği olmayan masaüstü telefonlar, her biri kendi sertifikasıyla OpenVPN üzerinden bağlanır
- yüklemek için ca.crt, client.crt ve client.key dosyaları veya bir .ovpn profili
- Yeni bir anahtar, eski sertifikayı anında devre dışı bırakır
Kullanıcı başına DNS
- Hub (dahili isimler çalışır), hiçbiri veya kendi sunucularınız
- Her zaman açık telefonlar, günlük gezinti için normal DNS ayarlarını kullanmaya devam eder
Tüm şubelerdeki telefon sisteminiz
PBX'i özel bir ağda tutun ve ona her şubeden, masa telefonundan ve mobilden erişin — internete hiçbir şey açmayın.
Tek PBX, her şube
- Şube telefonları, PBX'e özel adresi üzerinden kaydolur
- Farklı şehirlerdeki PBX'ler, tüneller üzerinden birbirlerine Trunk ile bağlanır
- Şube başına bir genel numara, dahili numara aralıkları ve zil grupları
Mobil cihazlardaki uzantılar
- Her mobil cihaz için her zaman açık WireGuard ile bir uzak kullanıcı
- Üretici softphone'u doğrudan PBX'e yönlendirilir — uzak dahililer için üretici bulut planı yoktur
Küçük dükkanlar ve büfeler
- Küçük bir MikroTik (hAP ax lite veya 4G SIM kartlı LTE6) bir lokasyon haline gelir
- Bir IP telefon ve satış noktası PC'si buna bağlanır
PBX'i otomatikleştirin
- API, hub üzerinden PBX'in kendi web API'sine erişir
- Port yönlendirme yok, tüm aramalar denetim günlüğünde
IP telefonlar UCM'nize bağlanır, bulut aboneliği gerekmez
Her şubedeki, evdeki ve mobil telefonlar SOVA tünelleri üzerinden kendi UCM'nize kaydolur — üreticinin bulut planı yok, İnternet'e hiçbir şey açılmaz.
Her telefon UCM'ye ulaşır
- Şubelerdeki masa telefonları UCM'ye özel adresiyle kaydolur
- Evdeki telefonlar OpenVPN ile bağlanır, her birinin kendi sertifikası vardır
- UCM'nin kendisi hiçbir zaman İnternet'e açılmaz
Bulut aboneliği yok
- Uzak dahililer için telefon üreticisinden uzaktan bağlantı veya bulut planı gerekmez
- Aramalar yalnızca siteleriniz ile kendi VPS'iniz arasında iletilir
- Yeni bir anahtar, kaybolan telefonu hemen devre dışı bırakır
Mobiller de
- Her mobil cihaz için her zaman açık WireGuard ile bir uzak kullanıcı
- Üreticinin softphone uygulaması doğrudan UCM'ye bağlanır
Kimin nereye eriştiği — uygulamalar dahil
Varsayılan olarak her lokasyon her lokasyona erişebilir. Kurallar, güvenlik duvarı mantığıyla yukarıdan aşağıya doğru kontrol edilir.
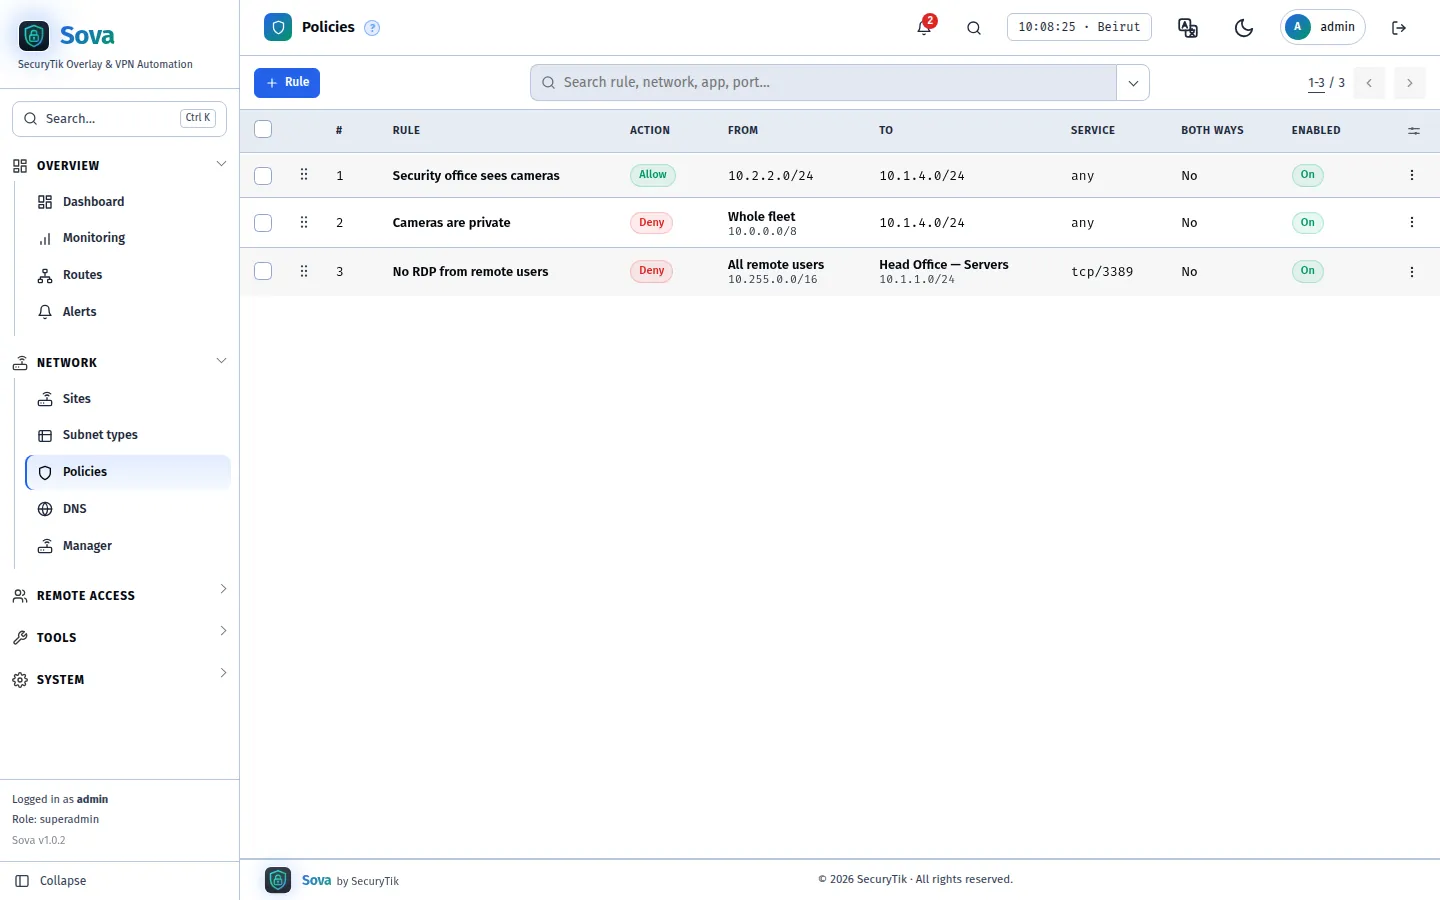
Hub üzerinde zorunlu kılındı
- Tüm şubeler arası trafik hub üzerinden geçer, bu nedenle bir şube kuralı atlayamaz
- Protokol ve porta göre, tek yönlü veya çift yönlü olarak izin verin veya engelleyin
- Yeni bir engelleme kuralı, halihazırda açık olan bağlantıları da keser
Birden fazla kaynak ve hedef
- Lokasyonlar, ağlar, uzak kullanıcı grupları veya adresler seçin — bir kuralın ihtiyaç duyduğu kadar çok sayıda seçebilirsiniz
- Kuralları sürükleyerek sıralayın; ilk eşleşen kural geçerli olur
- Ara, filtrele, dışa aktar, toplu etkinleştir/devre dışı bırak
Uygulama ve web sitesi engelleme
- Seçilen ağlar için TikTok, Instagram, oyunlar, streaming… servislerini engelleyin
- Şubenin kendi internetinin bulunduğu şube router'ında uygulanır
- SOVA, o router'ın filtresindeki uygulamayı sizin için etkinleştirir
Tüm şube router'lar, tek ekrandan
SAMM'den MikroTik Cihaz Yöneticisi, tüneller üzerinden — genel IP yok, port yönlendirme yok.
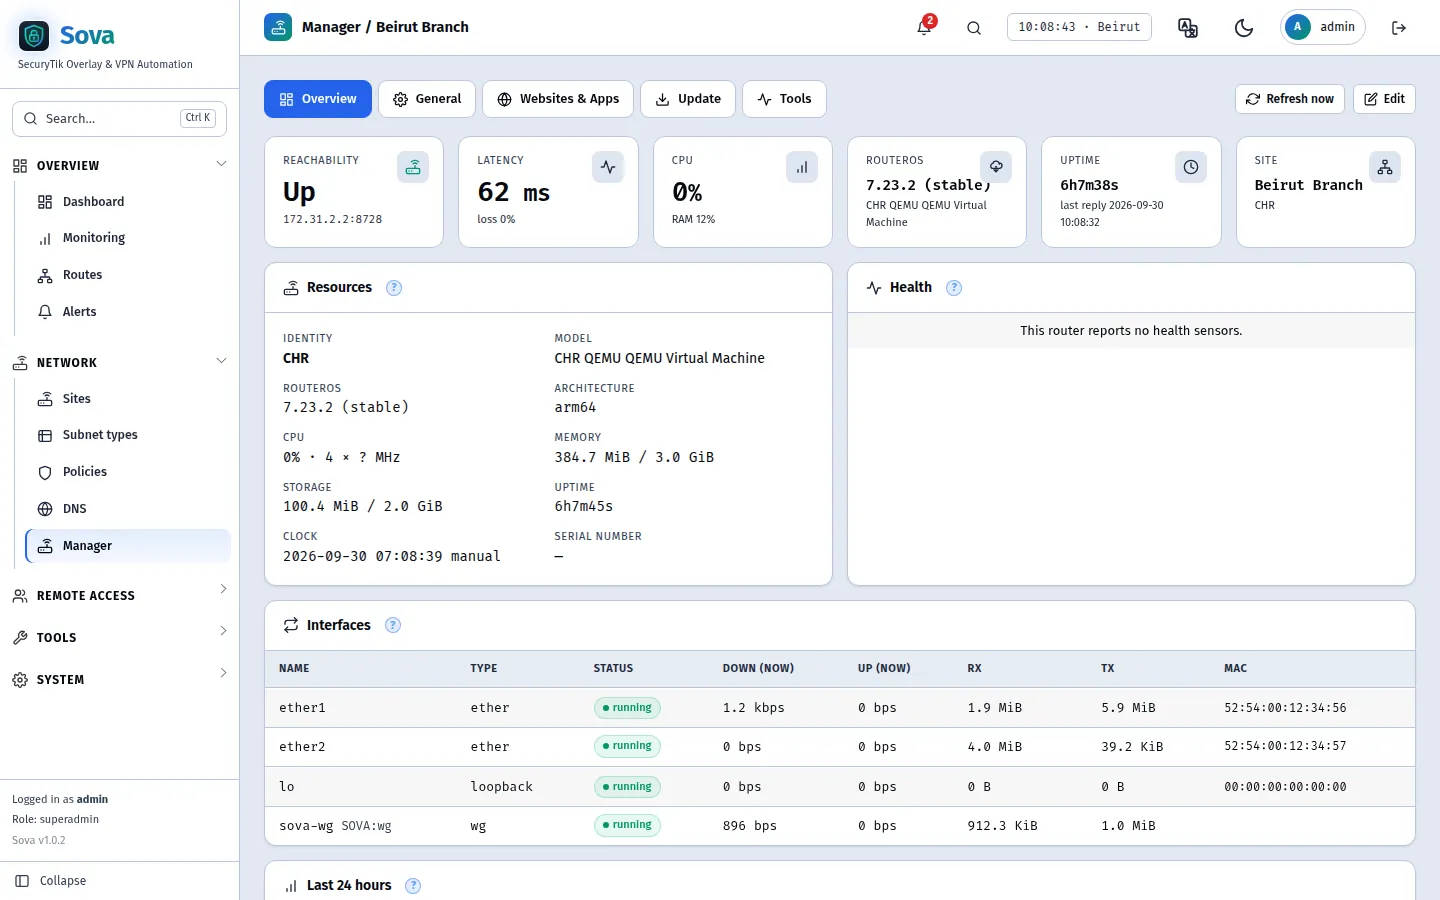
Sağlık ve kontrol
- Model, RouterOS sürümü, CPU, bellek, çalışma süresi, aktif arayüzler
- Saat dilimi, NTP, DNS, yeniden başlatma, RouterOS güncellemeleri
- Router veya hub üzerinden ping ve traceroute
Trafik geçmişi
- Yönetilen her router için arayüz trafiği, 30 gün boyunca saklanır
- Uygulama ve web sitesi bazlı trafik, seçilen zaman aralığı için toplamlarla birlikte
- Her şubenin ne kullandığını, şubeye giriş yapmadan öğrenin
Toplu işlemler
- Router'ları seçin ve saat dilimini, NTP veya DNS'i ayarlayın, güncelleyin, yedekleyin veya yeniden başlatın
- Router başına bir sonuç
- Router başına web sitesi ve uygulama filtresi ile ağ başına engellemeler
Router güvenliği
- Tek tıkla bir şube router'ı güvenli hale getirin: Kapalı, Normal veya Gelişmiş; SAMM'in Auto Security özelliğiyle aynı, laboratuvar ortamında test edilmiş MikroTik kuralları
- Normal: bağlantı izleme, bogon engelleme, brute-force ve servis sıkılaştırma. Gelişmiş: DDoS, port-scan ve rogue-DHCP koruması ekler, yönetim filoya kilitlenir
- Her switch ayrı ayrı yapılandırılabilir; her değişiklik kaydedilmeden önce yedeklenir ve kontrol edilir
Şube aramadan önce bilinmesi gerekenler
Her tünel için gecikme, kayıp ve trafik her 30 saniyede bir kontrol edilir.
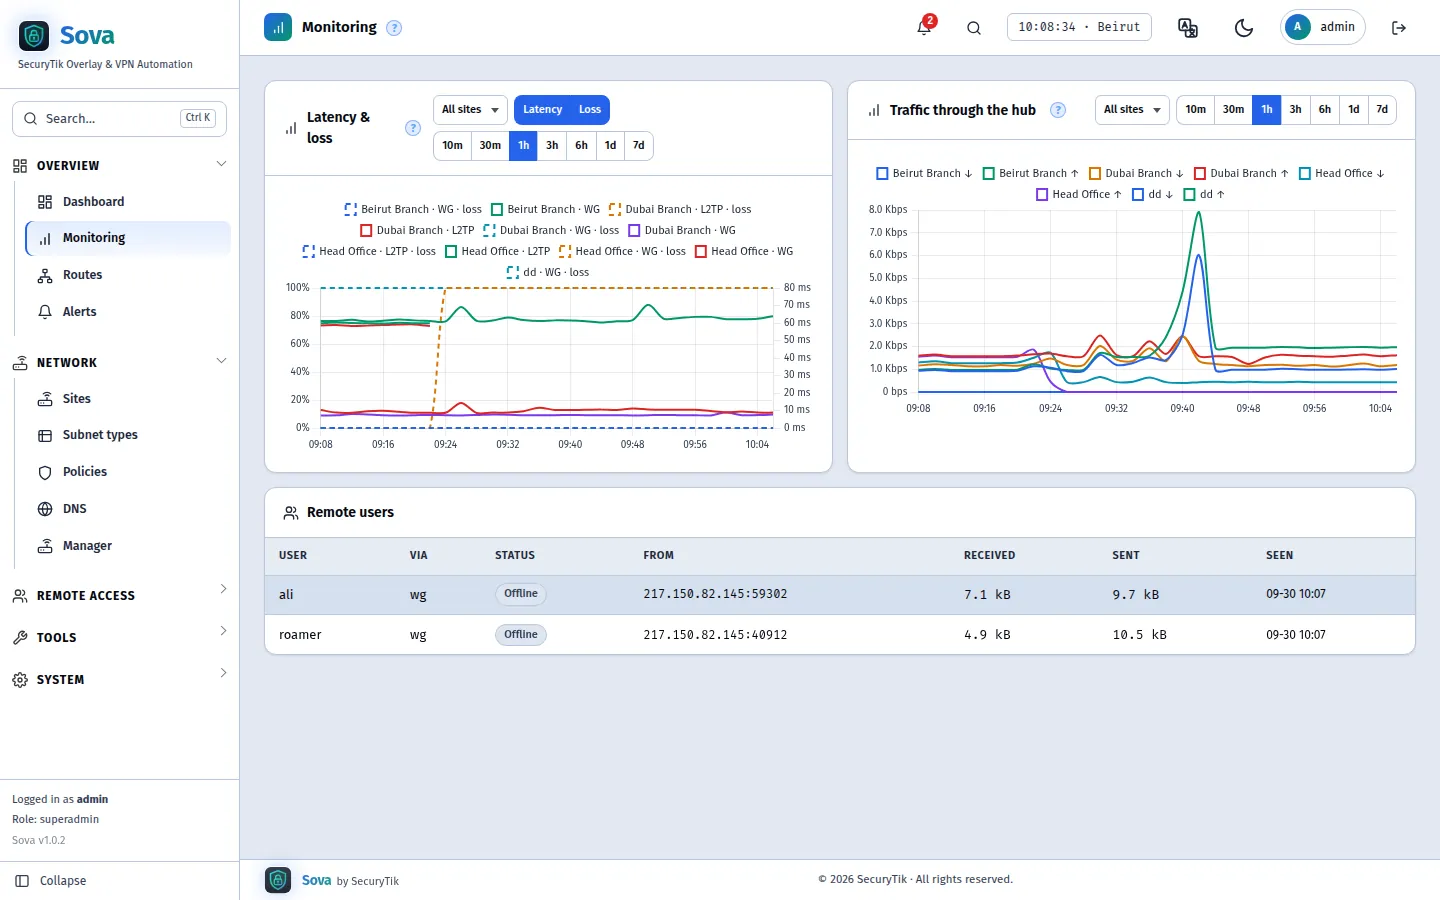
Grafikler ve gösterge panelleri
- Gösterge paneli bloklarını sürükleyebilir, yeniden boyutlandırabilir ve birden fazla gösterge paneli olarak kaydedebilirsiniz
- Windows 10 dakikadan 7 güne kadar, lokasyon başına veya tümü için
- Çevrimiçi uzak kullanıcılar ve trafikleri
Canlı trafik
- Sürekli hareket halindeki tüm filo için tek bir grafik: lokasyondan hub'a, doğrudan bağlantılar üzerinden lokasyondan lokasyona, lokasyondan Internet'e, hub'dan Internet'e, uzak erişim
- Her 1 ila 30 saniyede bir oku, lokasyon, yön ve türe göre filtrele, yalnızca en yoğun hatları tut
- Yer işaretleri, hangi satırların seçili olduğu da dahil olmak üzere seçimlerinizi hatırlar
Uyarılar
- Lokasyon çevrimdışı, yedek yolda, yabancı rotalar, router'a erişilemiyor, hub uygulama başarısız oldu
- Plan sona ermeden 30, 14, 7, 3 ve 1 gün önce lisans hatırlatıcıları
- “Hallediyorum” deyip bir saat veya bir gün boyunca sessiz kalmak — SAMM uyarı günlüğü
- Her uyarı, sorun giderildiğinde kendiliğinden çözülür
Bildirim merkezi
- Telegram, e-posta ve WhatsApp Cloud API
- Hangi olayların hangi kanala gönderileceğini seçin
- Gönderilen veya başarısız olan tüm mesajların yer aldığı bir giden kutusu
- SecuryTik duyuruları — haberler ve ürün mesajları — gösterge panelinde otomatik olarak belirir
Sayılar yerine isimler
Hub, dahili bölgeniz için yanıt verir; geri kalan her şey genel DNS'e yönlendirilir.
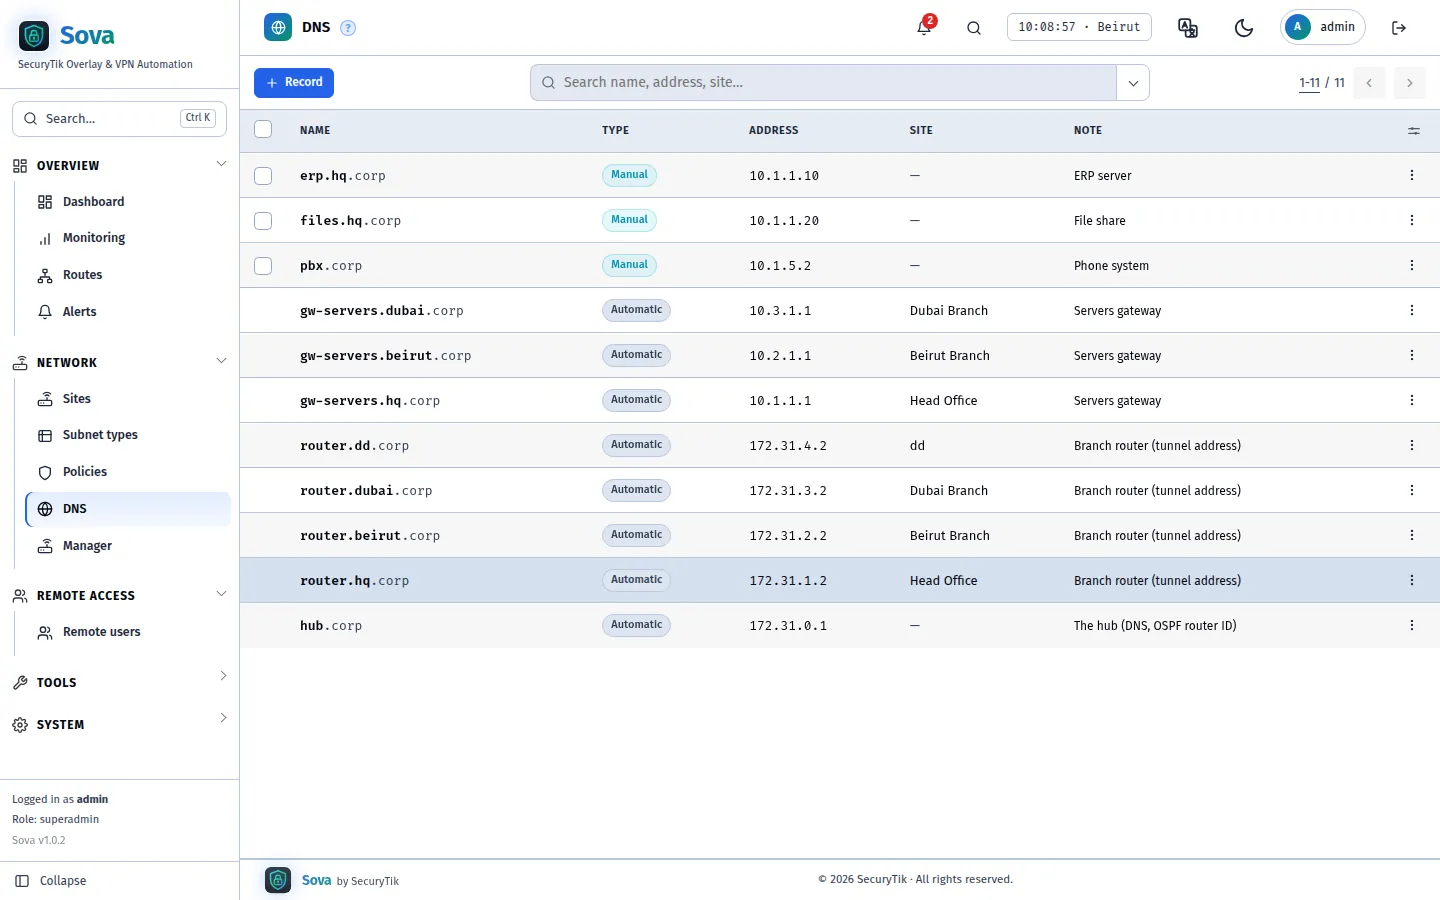
Otomatik isimler
- Her şube için router.
. ve gw- . . - Şube DHCP ve uzak kullanıcılar, DNS olarak hub'ı alır
- Her iki tünel üzerinden de çalışır
Kendi kayıtlarınız
- tek bir açılır pencerede erp.hq.corp → 10.1.1.10
- Otomatik ve manuel isimler tek bir aranabilir listede
- CSV veya Excel'e aktar
Her cihaz, adı ve portu
Her şube router'ının kiralama ve ARP tablolarını tek bir arama listesine birleştirin.
Cihazlar ve Statik Kiralamalar
- Her yönetilen şubenin her cihazı, çevrimiçi ya da değil
- Tek tıklamayla kiralamayı statik hale getirin veya yeni bir adrese taşıyın
- Cihazın adresinin değiştiğinde onu takip eden bir DNS adı
Port yönlendirmeleri
- Hub'ın genel adresindeki bir porttan, herhangi bir lokasyondaki bir cihaza veya bir DNS adına
- Cihaz, arayanın gerçek adresini görür
- Başı ve her bağlantının günlüğü, ihracatla birlikte
Wake on LAN
- Bir bilgisayarın kendi şube router'ı aracılığıyla panelden uyanmasını sağla
- Veya router, bir bağlantı yoluna girdiğinde onu uyandırsın
- Tüm liste için toplu uyandırma
Performans
- Her çift arasında hız ve ping: lokasyonlar, hub ve İnternet
- Canlı harita üzerinde ping, traceroute ve hız testleri
- Bir router'ın CPU'su, bir lokasyonun yükleme hızı veya kayıplı bir hattın darboğaz oluşturduğu durumlar için ipuçları
Ekip yönetimi için tasarlandı
SAMM müşterilerinin halihazırda bildiği yönetim araçlarının aynısı.
Yöneticiler, roller ve denetim
- Alan bazlı görüntüleme / düzenleme izinleri; Super Admin, Cihaz Yöneticisi, Monitor
- Denetim günlüğündeki her değişiklik — kim, ne zaman, nereden
- E-posta ile şifre kurtarma ve hesap kilitlenmeleri için sıfırlama aracı
API ve webhook'lar
- Kapsamlı token'lı REST API: lokasyonlar, uzak kullanıcılar, politikalar, DNS, istatistikler, cihazlar
- Hub üzerinden HTTP(S) ile şubelerdeki cihazlara erişin — yalnızca 80 ve 443 portlarını kullanabilen otomasyonlar için
- Uzak kullanıcılar için QR kodları ve OpenVPN dosyaları, lisans bitiş tarihi ve kalan gün sayısı
- Support API: bir hub ve router'larını, üzerinde bir shell olmadan teşhis edin ve düzeltin; SAMM'in router API'si ile aynı kapsamlar
- Lokasyon, kullanıcı ve uyarı olayları için imzalı webhook'lar
- /api/v1/docs adresinde etkileşimli referans dokümantasyonu
Yeni sunucuya taşıyın
- İki tarayıcı penceresi üzerinden yeni bir VPS'e tüm bir hub — lokasyonlar, anahtarlar, kullanıcılar, lisans — aktarımı
- Routerlar çalışmaya devam eder ve sırayla geçiş yapar; yeni sunucuya erişemeyen bir router otomatik olarak eski durumuna döner
- Eski sunucu temiz bir kuruluma sıfırlanır ve yedekler silinir; lisans hub ile birlikte taşınır
Yüksek kullanılabilirlik
- İki veya daha fazla sunucudan oluşan tek bir küme: biri aktif, diğerleri canlı bir kopya tutar
- Aktif sunucu durduğunda: yaklaşık 30 saniye içinde bir yedek sunucu görevi devralır ve routerlar otomatik olarak buna uyum sağlar
- Herhangi bir düğümün panelinden düğüm ekleyebilir, devredebilir veya kaldırabilirsiniz; tek bir lisans tüm kümeyi kapsar
Yedekleme, güncellemeler, Cloudflare
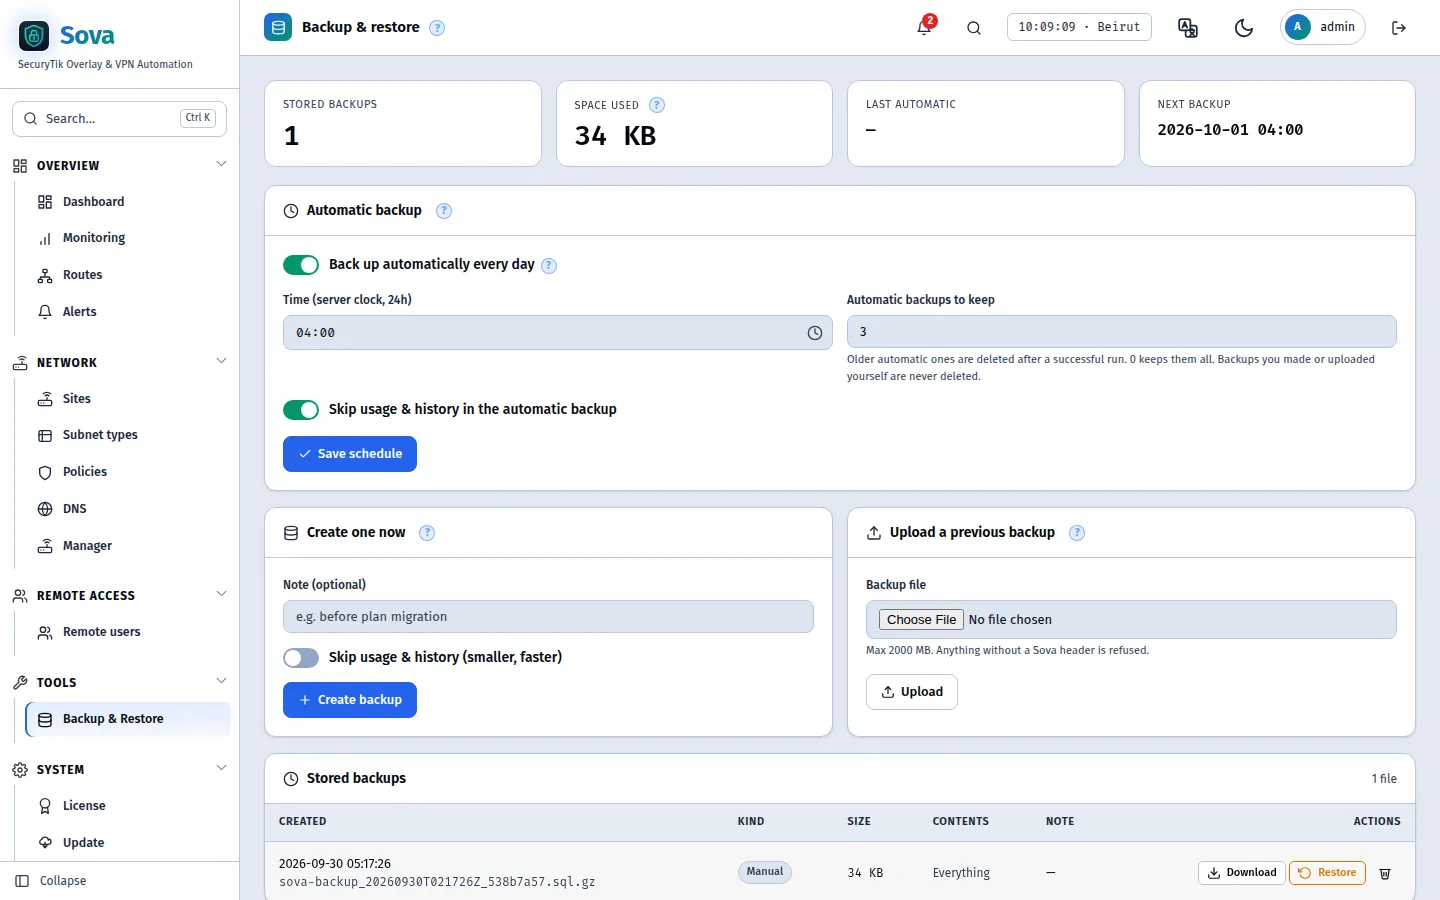
- Saklama süreli zamanlanmış yedeklemeler; tek tıkla geri yükleme
- Panel üzerinden imzalı güncellemeler — tüneller çalışmaya devam eder
- Cloudflare Tunnel aracılığıyla kendi alan adınızda HTTPS