


Chaque agence, chaque employé, un seul réseau
SecuryTik Overlay & VPN Automation
Un hub VPN auto-hébergé pour les agences MikroTik et le personnel distant : routage, politiques, DNS, monitoring et gestion des routeurs dans un seul panneau, sur un seul VPS dont vous êtes propriétaire.
Un seul réseau routé, sans NAT interne
Votre VPS devient le hub. Chaque agence et chaque utilisateur distant accèdent à tous les autres via leur adresse réelle.
WireGuard en étoile (hub-and-spoke)
- Un tunnel par agence, établi en SORTIE depuis l'agence — fonctionne derrière NAT, CGNAT et 4G
- Un port par site (51000 + numéro du site) ; rien à ouvrir au niveau de l'agence
- Pas de NAT entre sites : les logs, caméras et serveurs voient les adresses sources réelles
Sauvegarde L2TP/IPsec
- Un second tunnel par agence, utilisé automatiquement lorsque WireGuard est bloqué ou hors service
- Un basculement en environ 4 secondes, et le rétablissement automatique
- Le tableau de bord affiche les sites qui fonctionnent sur le chemin de secours
Routage OSPF
- Les agences annoncent leurs réseaux ; le hub les apprend et les partage
- Une nouvelle agence est détectée par toutes les autres agences sans aucune intervention sur celles-ci
- Les réseaux que l'administrateur d'agence ajoute manuellement sont également partagés — par site, via un commutateur
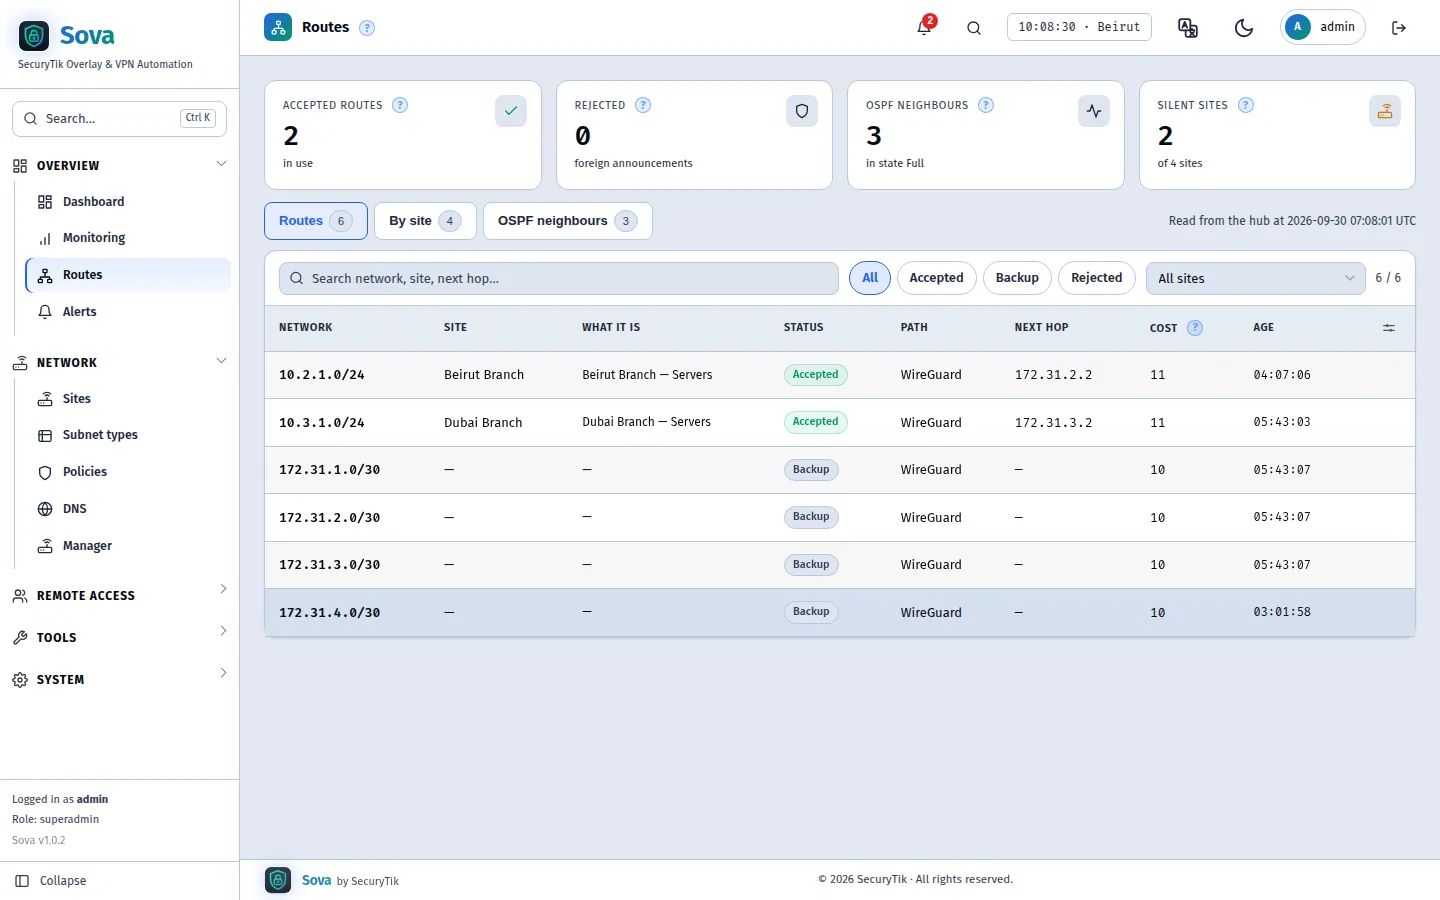
Vérifications des routes
- Une agence ne peut annoncer que des adresses situées à l'intérieur de son propre bloc
- Tout le reste est rejeté au hub et déclenche une alerte — aucun détournement de route
- La page Routes affiche les réseaux acceptés, de secours et rejetés avec le chemin et le saut suivant
Les sites communiquent directement, le hub est le filet de sécurité
Depuis SOVA 2.0, les agences relient les routeurs entre eux dès que leurs connexions Internet le permettent.
Réseau complet, automatiquement
- Un lien WireGuard direct entre chaque paire de sites pouvant communiquer entre eux
- Le hub détermine l'adresse publique de chaque site et ouvre les deux NAT simultanément (UDP hole punching)
- Derrière un NAT symétrique, un site continue d'utiliser le hub — visible sur sa page
- « Joignable à » : attribuer manuellement une adresse publique fixe ou un port redirigé à un site, pour les sites que le hub ne peut pas détecter automatiquement
OSPF détermine
- Directement, puis le hub, jamais via une autre agence
- Un lien direct rompu disparaît après environ 5 secondes et revient de lui-même
- Un lien vacillant est maintenu sur le hub ; un lien perdu déclenche une alerte
Voyez-le
- Liens directs sur la carte et la GeoMap : trait plein pour un lien direct, trait pointillé lorsqu'ils passent par le hub
- Le hub permet de basculer entre des liens directs ou des liens sécurisés
- Désactivez les liens directs par site à tout moment
Une agence en deux minutes
Nommez-le, cochez les réseaux nécessaires, collez une ligne dans le routeur.
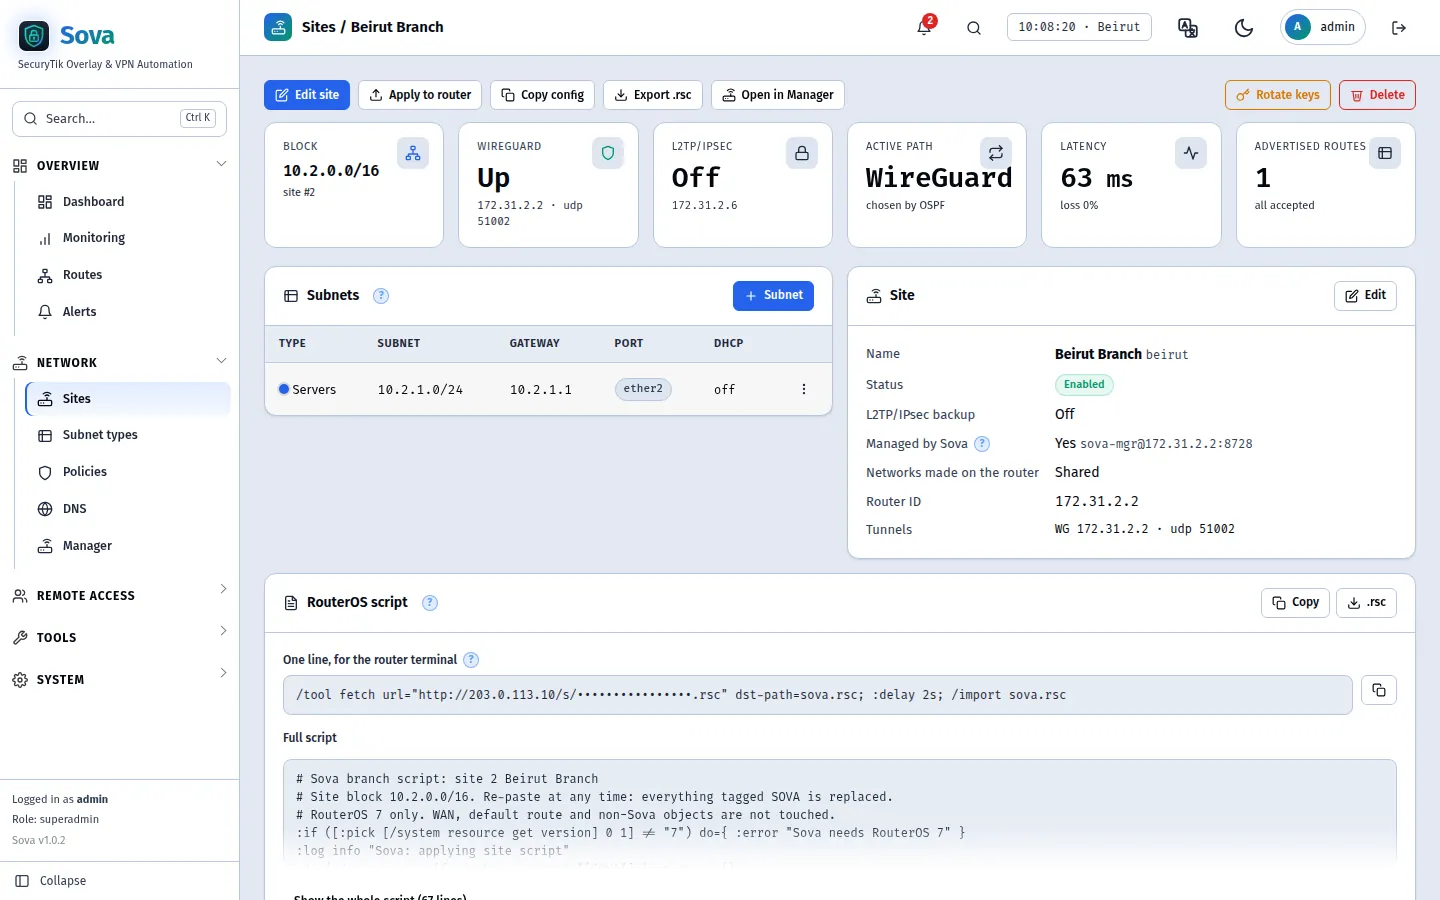
Adressage dérivé
- Le site N possède 10.N.0.0/16 ; les types de réseau utilisent le même troisième octet partout
- Les serveurs sont 10.1.1.x sur le site 1 et 10.2.1.x sur le site 2 — rien à planifier, aucun conflit possible
- Un port par réseau, à partir d'ether2, avec DHCP — aucun VLAN requis
Script RouterOS prêt à coller
- Une seule ligne à coller : le routeur récupère son script depuis le hub (usage unique, 24 heures)
- Vérifie d'abord le routeur ; ne touche jamais au WAN ni à la route par défaut
- Sécuritairement copié : tout ce qui est étiqueté SOVA est remplacé
Appliquer au routeur
- Les agences gérées reçoivent les modifications via leur tunnel — sans nouveau copier-coller
- Ajouter un réseau, déplacer un port, renouveler les clés : un seul bouton
- Activer, désactiver, modifier et supprimer depuis une liste de style SAMM avec des actions groupées
Les employés se connectent depuis n'importe quel endroit
L'application WireGuard, le client L2TP/IPsec intégré à chaque téléphone et ordinateur portable, ou OpenVPN pour les téléphones IP.
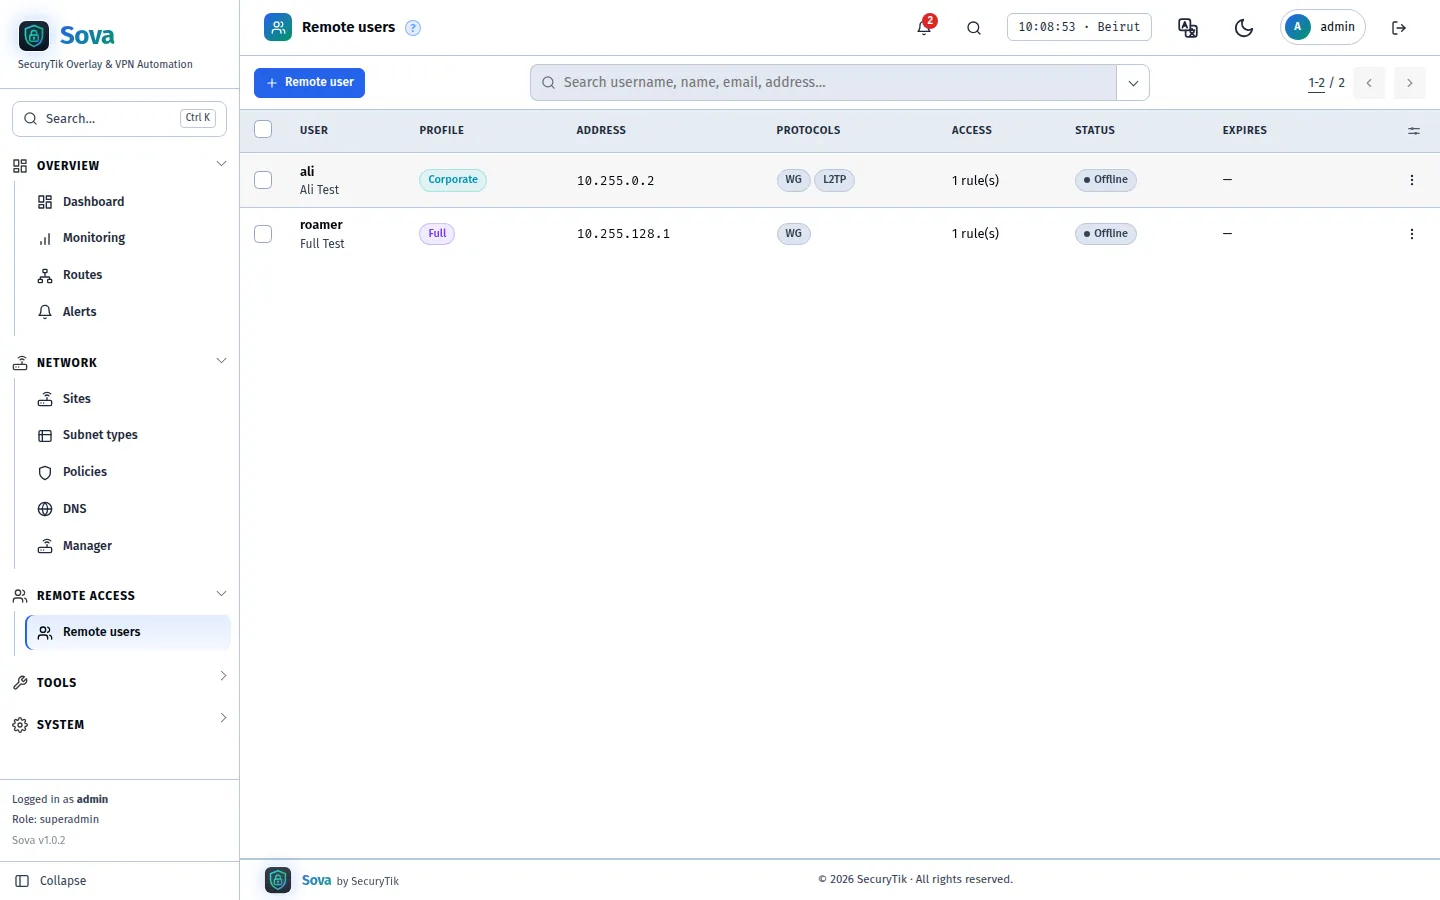
Deux profils
- Corporate : seuls les réseaux d'entreprise passent par le VPN
- Passthrough complet : tout le trafic sort par le hub, avec l'IP du hub
- Une adresse VPN fixe par utilisateur, afin que les politiques et les logs permettent d'identifier l'utilisateur
Accès par utilisateur
- L'ensemble de la flotte, un seul site, un seul type de réseau partout, ou un seul réseau sur un seul site
- Dates d'expiration ; la désactivation provoque une déconnexion immédiate
- Nouvelle clé et mot de passe en un clic
Handover facile
- Installateurs en une ligne pour Windows et Ubuntu : Installer, Connecter, Déconnecter et Supprimer, chacun étant un script à coller
- QR code pour téléphones, .conf pour ordinateurs
- Copiez ou exportez la configuration WireGuard et les détails L2TP depuis la liste ou la page de l'utilisateur
OpenVPN pour téléphones IP
- Les téléphones de bureau sans WireGuard se connectent via OpenVPN, chacun avec son propre certificat
- ca.crt, client.crt et client.key à envoyer, ou un profil .ovpn
- Une nouvelle clé invalide immédiatement l'ancien certificat
DNS par utilisateur
- Le hub (les noms internes fonctionnent), aucun, ou vos propres serveurs
- Les téléphones en connexion permanente conservent leur DNS habituel pour la navigation quotidienne
Votre système téléphonique dans chaque agence
Maintenez le PBX sur un réseau privé et accédez-y depuis chaque agence, téléphone de bureau et mobile — sans aucune ouverture sur Internet.
Un seul PBX pour chaque agence
- Les téléphones des agences s'enregistrent sur le PBX via son adresse privée
- Les PBX de différentes villes sont reliés par Trunk les uns aux autres à l'intérieur des tunnels
- Un numéro public, des plages d'extensions et des groupes d'appels par agence
Extensions sur mobiles
- Un utilisateur distant par mobile avec WireGuard toujours actif
- Le softphone du constructeur pointe directement vers le PBX — aucun forfait cloud du constructeur pour les extensions distantes
Petites boutiques et kiosques
- Un petit MikroTik (hAP ax lite, ou LTE6 avec une SIM 4G) devient un site
- Un téléphone IP et le PC du point de vente s'y connectent
Automatisez le PBX
- L'API accède à l'API web du PBX via le hub
- Aucune redirection de port, chaque appel figure dans le journal d'audit
Téléphones IP vers votre UCM, sans abonnement cloud
Les téléphones de chaque agence, à domicile et sur mobile s'enregistrent sur votre propre UCM via les tunnels de SOVA — sans offre cloud du constructeur, et sans rien ouvrir sur Internet.
Chaque téléphone atteint l'UCM
- Les postes fixes des agences s'enregistrent sur l'UCM via son adresse privée
- Les téléphones à domicile se connectent via OpenVPN, chacun avec son propre certificat
- L'UCM elle-même n'est jamais exposée à Internet
Aucun abonnement cloud
- Aucune offre de connexion à distance ou cloud du constructeur pour les postes distants
- Les appels ne transitent qu'entre vos sites et votre propre VPS
- Une nouvelle clé bloque immédiatement un téléphone perdu
Les mobiles aussi
- Un utilisateur distant par mobile avec WireGuard toujours actif
- L'application softphone du constructeur pointe directement vers l'UCM
Qui accède à quoi — y compris les applications
Par défaut, chaque site accède à tous les autres sites. Les règles sont vérifiées de haut en bas, à la manière d'un pare-feu.
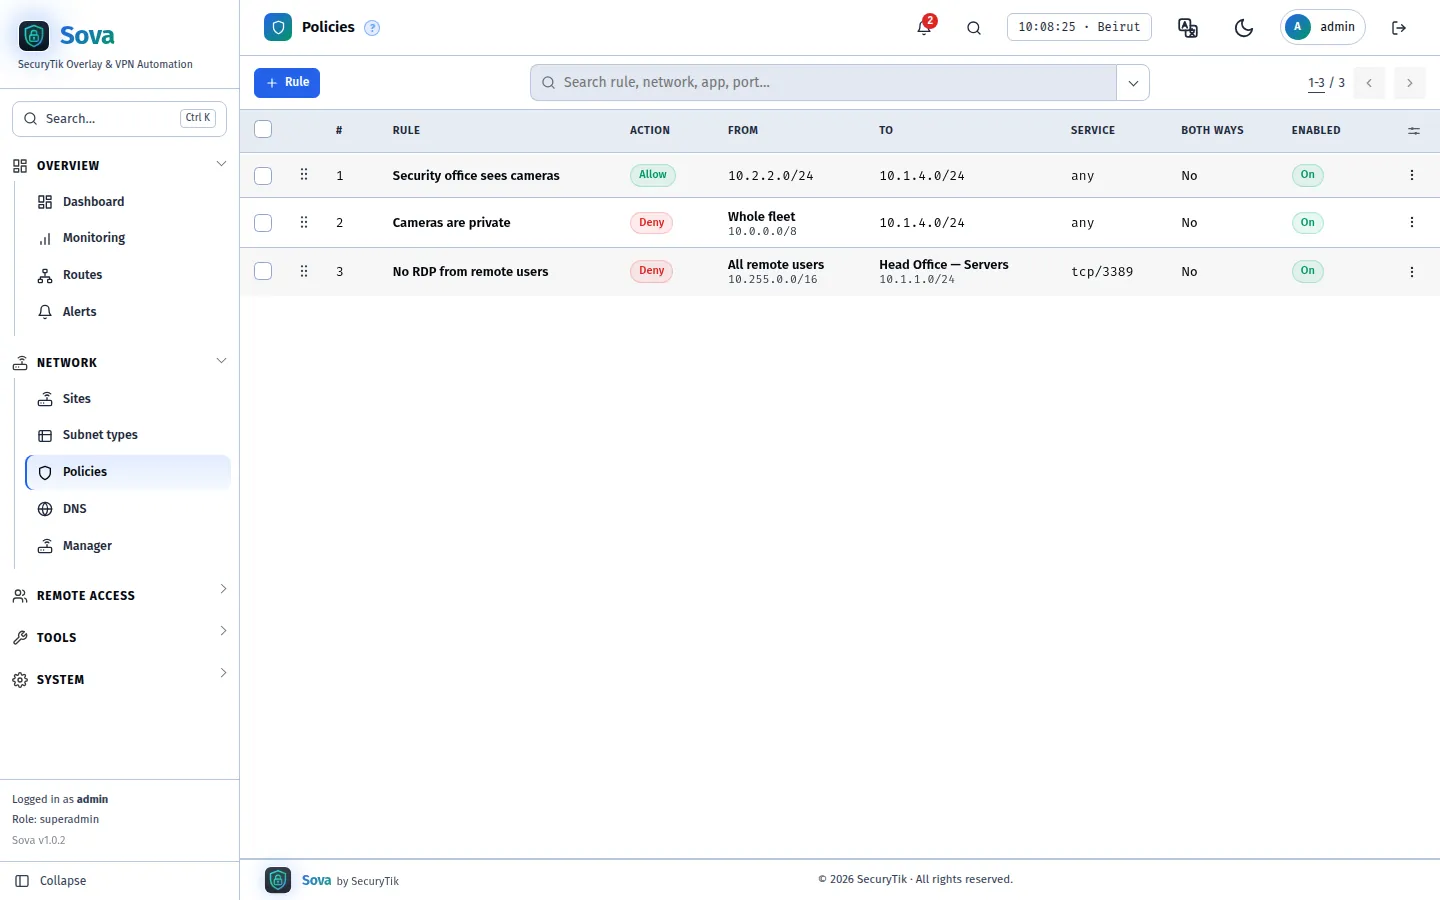
Appliqué sur le hub
- Tout le trafic d'agence à agence traverse le hub, donc une agence ne peut pas contourner une règle
- Autoriser ou refuser par protocole et port, dans un seul sens ou les deux
- Une nouvelle règle de refus coupe également les connexions déjà ouvertes
Plusieurs sources et destinations
- Sélectionnez des sites, des réseaux, des groupes d'utilisateurs distants ou des adresses — autant que nécessaire pour une règle
- Faites glisser les règles pour les ordonner ; la première correspondance l'emporte
- Rechercher, filtrer, exporter, activer/désactiver en masse
Blocage d'applications et de sites web
- Bloquer TikTok, Instagram, les jeux, le streaming… pour les réseaux choisis
- Appliqué sur le routeur de l'agence, là où se trouve la connexion internet de l'agence
- SOVA active l'application dans le filtre de ce routeur pour vous
Tous les routeurs d'agence, depuis un seul écran
Le MikroTik Manager de SAMM, via les tunnels — pas d'IP publique, pas de redirection de port.
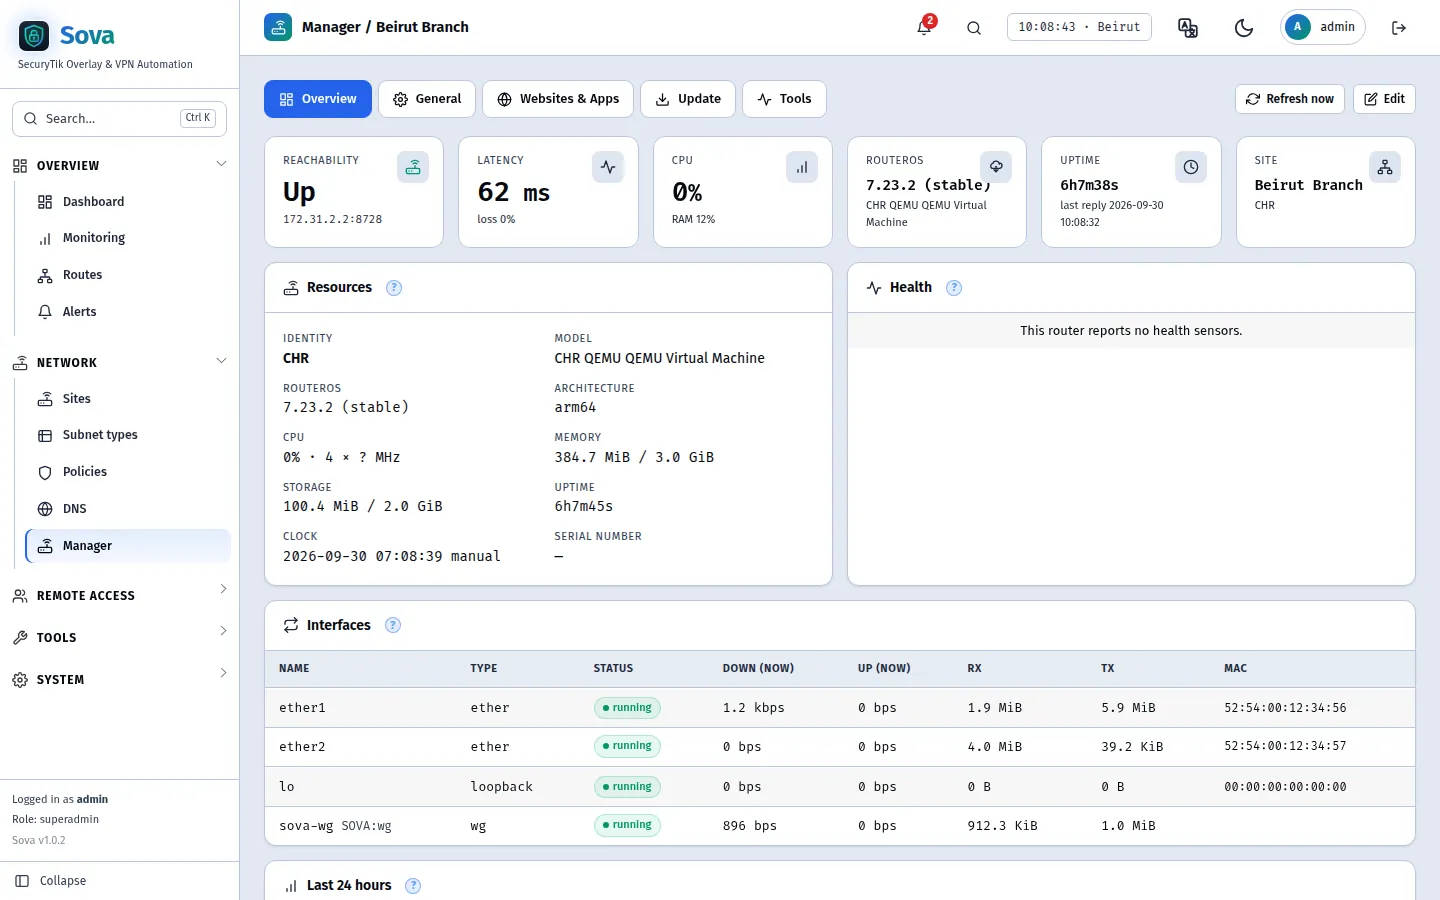
État et contrôle
- Modèle, version de RouterOS, CPU, mémoire, temps de fonctionnement, interfaces actives
- Fuseau horaire, NTP, DNS, redémarrage, mises à jour RouterOS
- Ping et traceroute depuis le routeur ou depuis le hub
Historique du trafic
- Trafic d'interface pour chaque routeur géré, conservé pendant 30 jours
- Trafic par application et site web, avec totaux pour n'importe quelle fenêtre temporelle
- Sachez ce que chaque agence utilise sans avoir à s'y connecter
Actions groupées
- Cochez les routeurs et configurez le fuseau horaire, le NTP ou le DNS, effectuez une mise à jour, une sauvegarde ou un redémarrage
- Un résultat par routeur
- Filtre de sites web et d'applications par routeur, et blocages par réseau
Sécurité du routeur
- Un clic sécurise un routeur d'agence : Off, Normal ou Advanced, les mêmes règles MikroTik testées en laboratoire que l'Auto Security de SAMM
- Normal : suivi des connexions, rejet des bogons, protection contre le brute-force et durcissement des services. Avancé : ajoute la protection contre les DDoS, le scan de ports et le rogue-DHCP, gestion verrouillée à la flotte
- Chaque switch peut être configuré individuellement ; chaque modification est sauvegardée et vérifiée avant d'être appliquée
À savoir avant l'appel de l'agence
Latence, perte et trafic pour chaque tunnel, vérifiés toutes les 30 secondes.
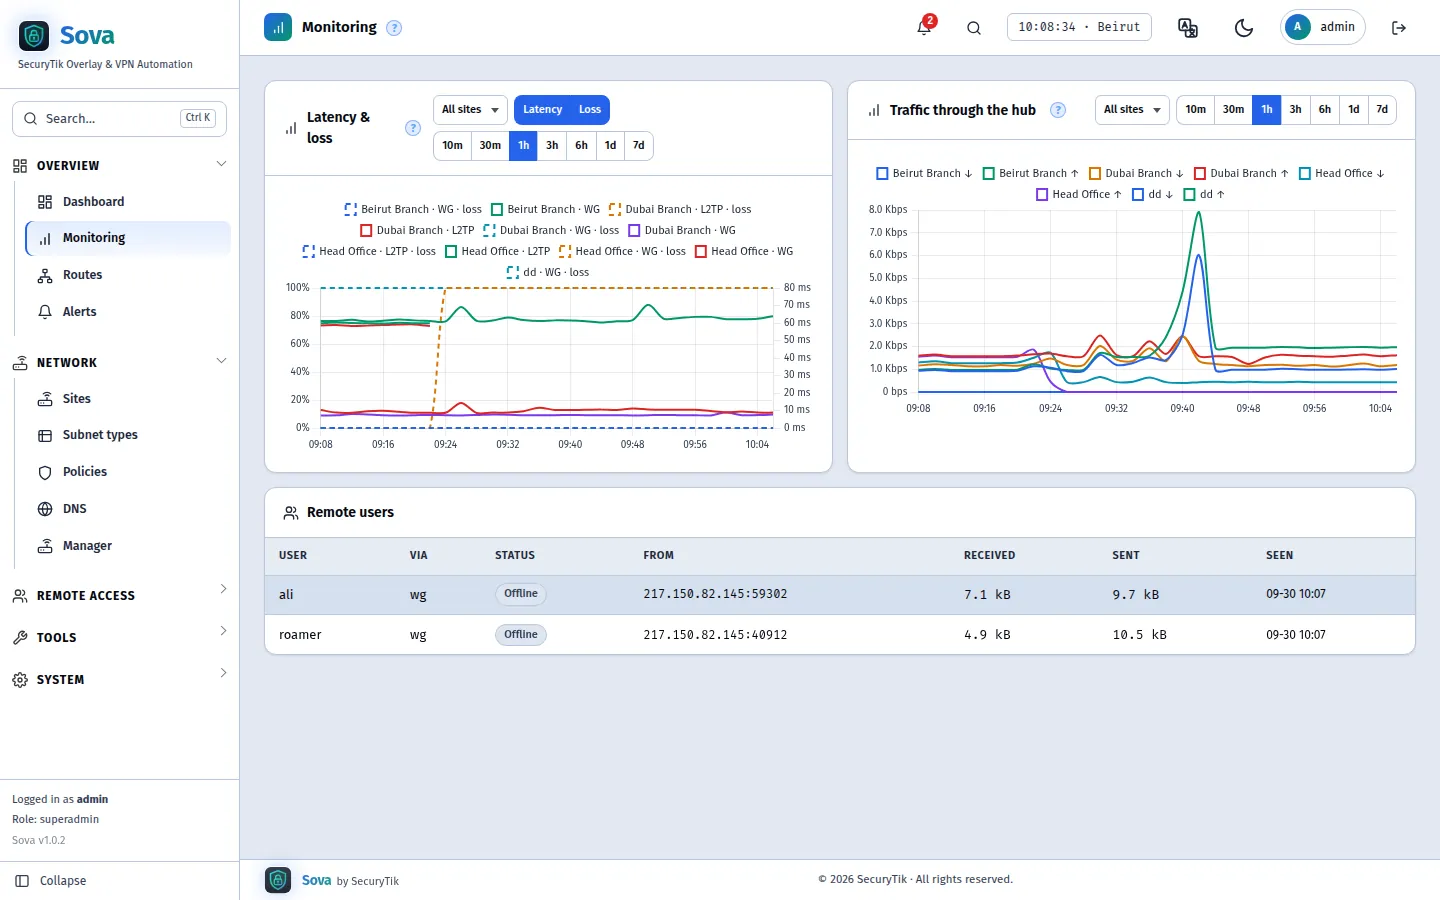
Graphiques & tableaux de bord
- Blocs du tableau de bord que vous pouvez glisser, redimensionner et enregistrer pour créer plusieurs tableaux de bord
- Windows de 10 minutes à 7 jours, par site ou pour tous
- Utilisateurs distants en ligne, avec leur trafic
Trafic en temps réel
- Un seul graphique pour l'ensemble de la flotte en mouvement : site vers hub, site vers site via des liens directs, site vers Internet, hub vers Internet, accès distant
- Lecture toutes les 1 à 30 secondes, filtrage par site, direction et type, conservation des lignes les plus actives uniquement
- Les favoris mémorisent vos choix, y compris les lignes sélectionnées
Alertes
- Site hors service, sur chemin de secours, routes étrangères, routeur injoignable, échec de l'application du hub
- Rappels de licence 30, 14, 7, 3 et 1 jour avant la fin du forfait
- « Je m'en occupe » et silence pendant une heure ou un jour — le journal d'alertes SAMM
- Chaque alerte se résout d'elle-même lorsque le problème disparaît
Centre de notifications
- Telegram, e-mail et WhatsApp Cloud API
- Choisissez quels événements sont envoyés vers quel canal
- Une boîte d'envoi contenant tous les messages envoyés ou en échec
- Les annonces de SecuryTik — actualités et messages produits — s'affichent automatiquement sur le tableau de bord
Noms au lieu de numéros
Le hub répond pour votre zone interne ; tout le reste est dirigé vers le DNS public.
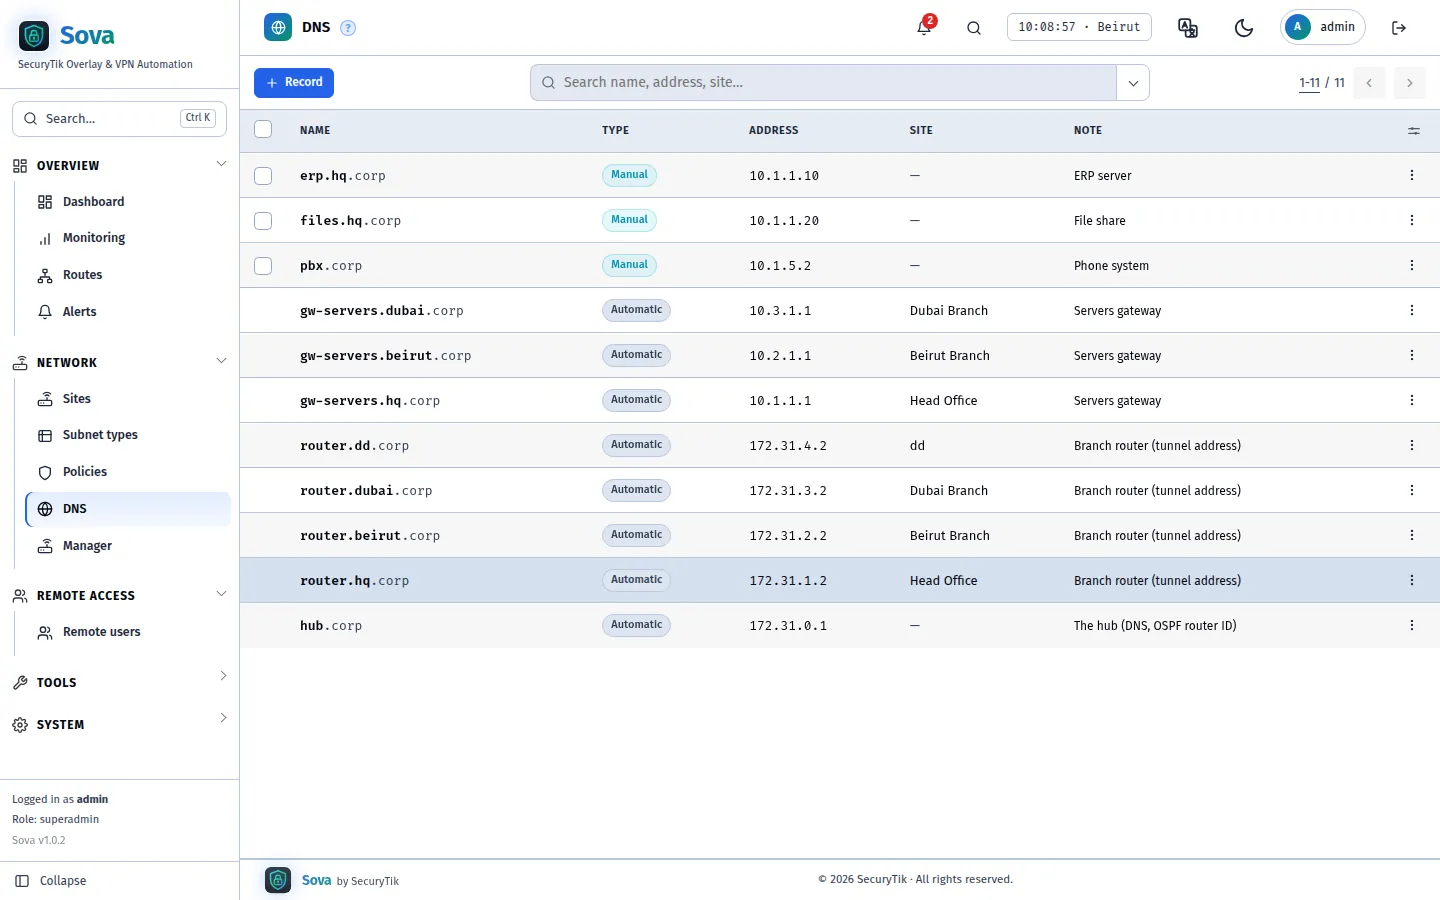
Noms automatiques
- router.
. et gw- . . pour chaque agence - Le DHCP des agences et les utilisateurs distants utilisent le hub comme DNS
- Fonctionne via l'un ou l'autre tunnel
Vos propres archives
- erp.hq.corp → 10.1.1.10 dans une seule fenêtre contextuelle
- Noms automatiques et manuels dans une seule liste consultable
- Exporter vers CSV ou Excel
Chaque appareil, son nom, son port
Des listes de location et de tables ARP de chaque routeur d'agence, accessibles en un coup d'œil.
Appareils et locations statiques
- Chaque appareil derrière chaque agence gérée, en ligne ou non
- Faites de la location statique ou déplacez-la vers une nouvelle adresse en un clic
- Un nom DNS qui suit l'appareil lorsque son adresse change
Redirections de port
- Un port sur l'adresse publique du hub vers un appareil ou un nom DNS de n'importe quel site
- L'appareil voit l'adresse réelle de l'appelant
- Compter des connexions et enregistrer chaque tentative avec une possibilité d'exportation
Wake on LAN
- Réveillez un ordinateur depuis le panneau, via son propre routeur d'agence
- Laissez le routeur le réveiller lorsqu'une connexion se dirige vers lui
- Réveil en masse pour une liste complète
Performances
- Vitesse et ping entre chaque paire : sites, hub et Internet
- Tests de ping, de traceroute et de vitesse affichés en direct sur la carte
- Conseils lorsque le CPU d'un routeur, l'envoi d'un site ou une ligne avec pertes constitue le facteur limitant
Conçu pour être géré par une équipe
Les mêmes outils d'administration que les clients SAMM connaissent déjà.
Administrateurs, rôles & audit
- Permissions de vue / modification par zone ; Super Admin, Gestionnaire, Monitor
- Chaque modification dans le journal d'audit — qui, quand, d'où
- Récupération du mot de passe par e-mail et outil de réinitialisation en cas de blocage
API et webhooks
- REST API avec jetons à portée définie : sites, utilisateurs distants, politiques, DNS, stats, appareils
- Accédez aux appareils au sein des agences via HTTP(S) à travers le hub — pour les automatisations qui ne peuvent utiliser que les ports 80 et 443
- Codes QR et fichiers OpenVPN pour les utilisateurs distants, date de fin de licence et jours restants
- API d'assistance : diagnostiquer et réparer un hub et ses routeurs sans accès shell, mêmes portées que l'API routeur de SAMM
- Webhooks signés pour les événements de site, d'utilisateur et d'alerte
- Référence interactive à l'adresse /api/v1/docs
Migration vers un nouveau serveur
- Transférez un hub complet — sites, clés, utilisateurs, licence — vers un nouveau VPS depuis deux fenêtres de navigateur
- Les routeurs continuent de fonctionner et basculent un par un ; un routeur qui ne parvient pas à joindre le nouveau serveur revient automatiquement
- L'ancien serveur est réinitialisé à l'état d'installation initiale, les sauvegardes sont effacées ; la licence suit le hub
Haute disponibilité
- Deux serveurs ou plus formant un seul cluster : un actif, les autres conservent une copie en direct
- Le serveur actif s'arrête : un serveur de secours prend le relais en environ 30 secondes et les routeurs suivent automatiquement
- Ajouter, transférer ou supprimer un nœud depuis le panneau de n'importe quel nœud ; une licence couvre l'ensemble du cluster
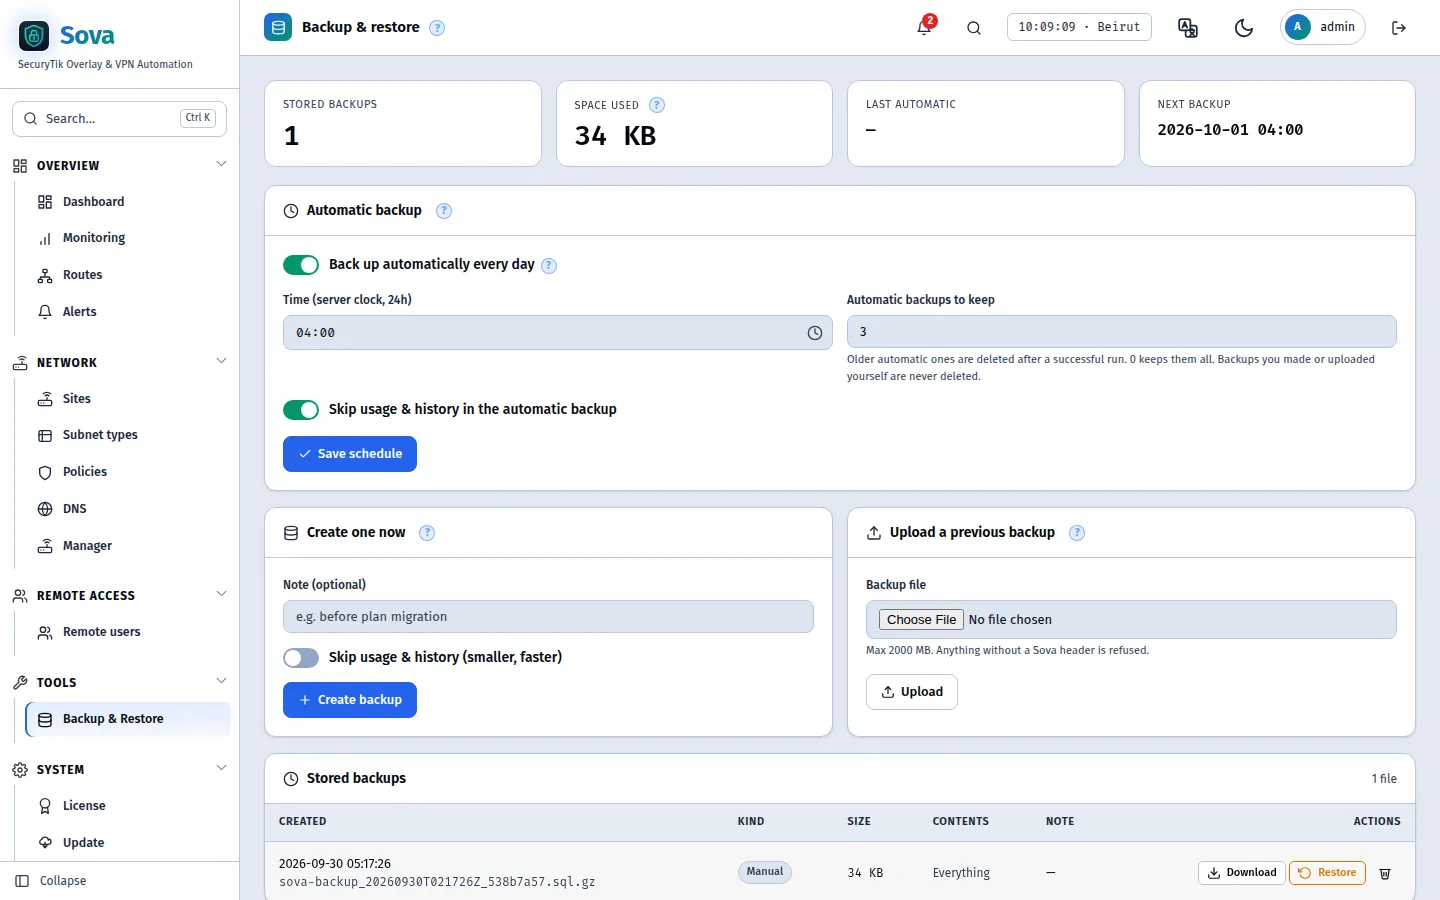
Sauvegarde, mises à jour, Cloudflare
- Sauvegardes planifiées avec rétention ; restauration en un clic
- Mises à jour signées depuis le panneau — les tunnels restent actifs
- HTTPS sur votre propre domaine via Cloudflare Tunnel