


Каждый филиал, каждый сотрудник, одна сеть
SecuryTik Overlay & VPN Automation
Self-hosted VPN хаб для филиалов MikroTik и удаленных сотрудников: маршрутизация, политики, DNS, мониторинг и управление маршрутизаторами в одной панели на вашем собственном VPS.
Одна маршрутизируемая сеть, без NAT внутри
Ваш VPS становится хабом. Каждый филиал и каждый удалённый пользователь связываются друг с другом по своим реальным адресам.
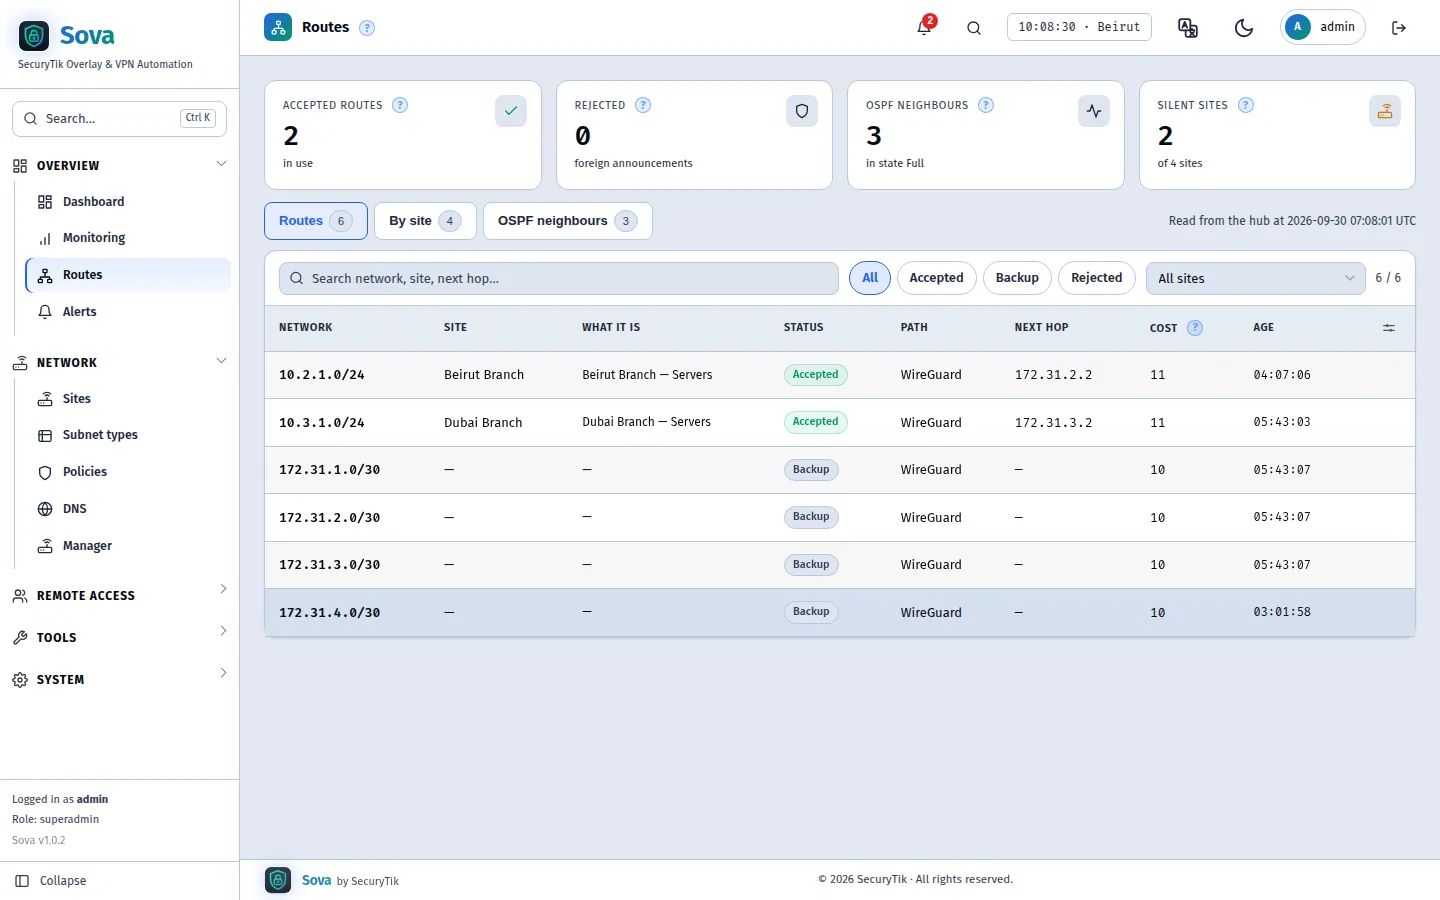
WireGuard по схеме «звезда» (hub-and-spoke)
- Один туннель на филиал, устанавливаемый ИЗ филиала — работает за NAT, CGNAT и 4G
- Один порт на каждую площадку (51000 + номер площадки); в филиале открывать ничего не нужно
- Без NAT между площадками: логи, камеры и серверы видят реальные исходные адреса
Резервное копирование L2TP/IPsec
- Второй туннель для каждого филиала, который используется автоматически, если WireGuard заблокирован или недоступен
- Переключение при отказе примерно за 4 секунды, и само восстанавливается
- Панель мониторинга показывает, какие сайты работают по резервному пути
Маршрутизация OSPF
- Филиалы анонсируют свои сети; хаб изучает и распространяет их
- Новый филиал обнаруживается всеми остальными филиалами без необходимости их настройки
- Сети, которые администратор филиала добавляет вручную, также доступны для общего использования — для каждой площадки с помощью переключателя
Проверка маршрутов
- Филиал может анонсировать только адреса из своего собственного блока
- Все остальное отклоняется на хабе и вызывает оповещение — перехват маршрутов исключен
- Страница Routes отображает принятые, резервные и отклоненные сети с указанием пути и следующего перехода (next hop)
Сайты общаются напрямую, хаб — это сетевой щит
Начиная с SOVA 2.0, филиалы соединяют маршрутизаторы друг с другом, если это позволяют их интернет-соединения.
Полная сетка, автоматически
- Прямое WireGuard-соединение между каждой парой площадок, имеющих возможность связаться друг с другом
- Хаб определяет публичный адрес каждой площадки и одновременно открывает оба NAT (UDP hole punching)
- За симметричным NAT-перехватом площадка продолжает использовать хаб, как показано на её странице
- «Доступен по адресу»: вручную назначьте площадке фиксированный публичный адрес или перенаправленный порт, если хаб не может определить их самостоятельно
OSPF определяет
- Прямой доступ сначала, затем хаб, никогда через другой филиал
- Разорванная прямая связь восстанавливается автоматически примерно через 5 секунд
- Слабый ссылочный канал удерживается хабом; потерянный вызывает оповещение
Посмотрите на это
- Прямые связи на карте и GeoMap: сплошные при прямой связи, пунктирные при подключении через хаб
- Хаб переключает / Прямые ссылки переключатели для отображения либо
- Выключите прямые ссылки для любой площадки в любое время
Филиал за две минуты
Присвойте имя, отметьте нужные сети и вставьте одну строку в маршрутизатор.
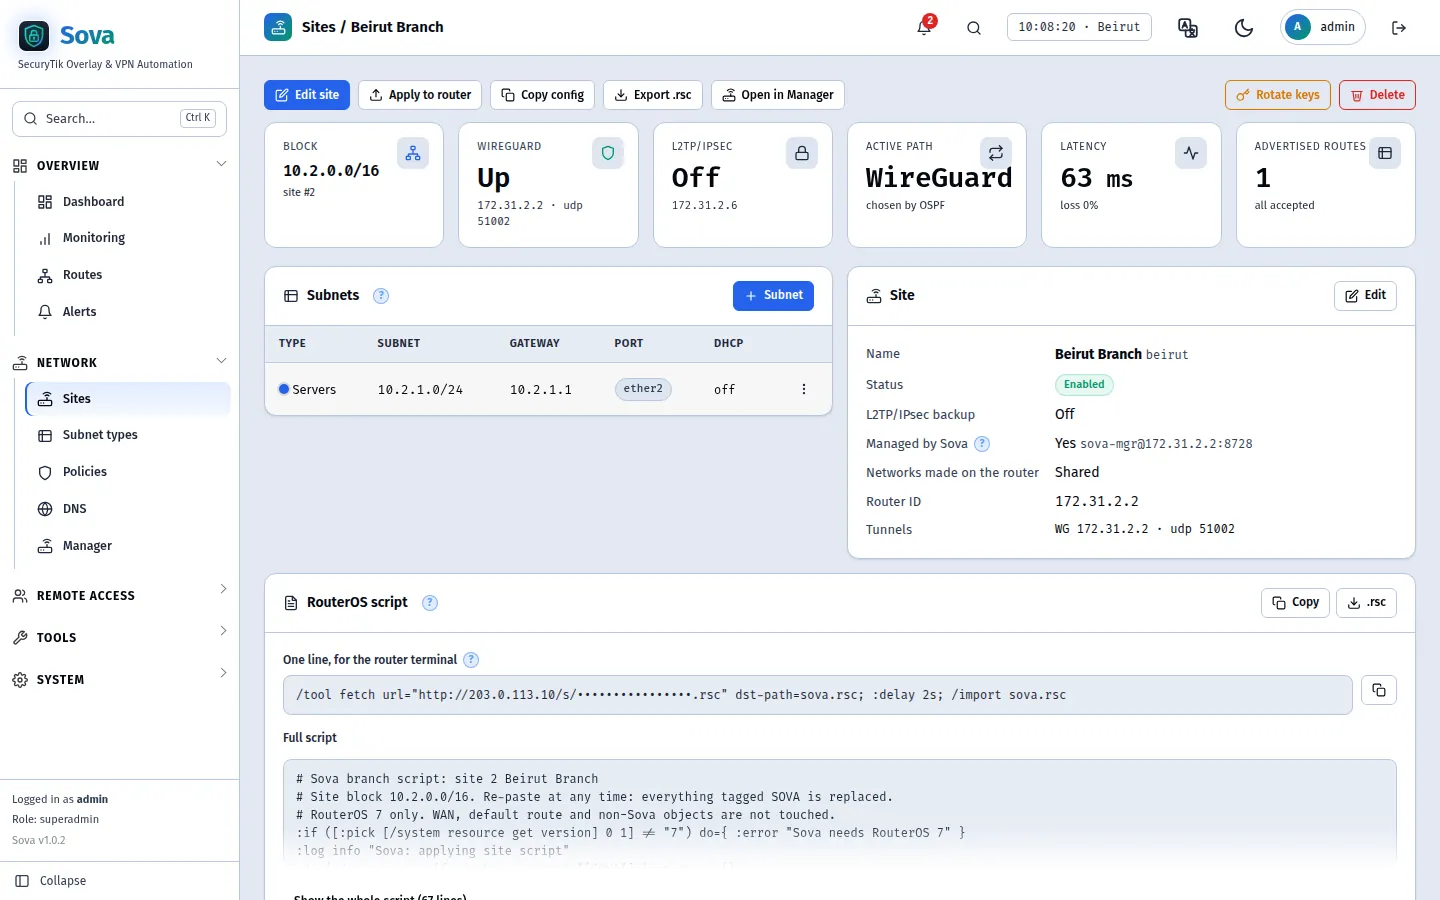
Производная адресация
- Площадка N владеет 10.N.0.0/16; типы сетей везде определяются одним и тем же третьим октетом
- Серверы имеют адреса 10.1.1.x на площадке 1 и 10.2.1.x на площадке 2 — планировать ничего не нужно, конфликтов адресов не будет
- Один порт на сеть, начиная с ether2, с DHCP — VLAN не требуются
Готовый к вставке скрипт RouterOS
- Одна строка для вставки: маршрутизатор загружает свой скрипт с хаба (одноразово, 24 часа)
- Сначала проверяет маршрутизатор; никогда не затрагивает WAN или маршрут по умолчанию
- Безопасно вставлять снова в любое время: все, помеченное SOVA, заменяется
Применить к маршрутизатору
- Управляемые филиалы получают изменения через свой туннель — без повторной вставки
- Добавить сеть, переместить порт, сменить ключи — одной кнопкой
- Включение, выключение, редактирование и удаление из списка в стиле SAMM с помощью массовых действий
Сотрудники могут подключаться из любого места
Приложение WireGuard, встроенный в каждый телефон и ноутбук клиент L2TP/IPsec или OpenVPN для IP-телефонов.
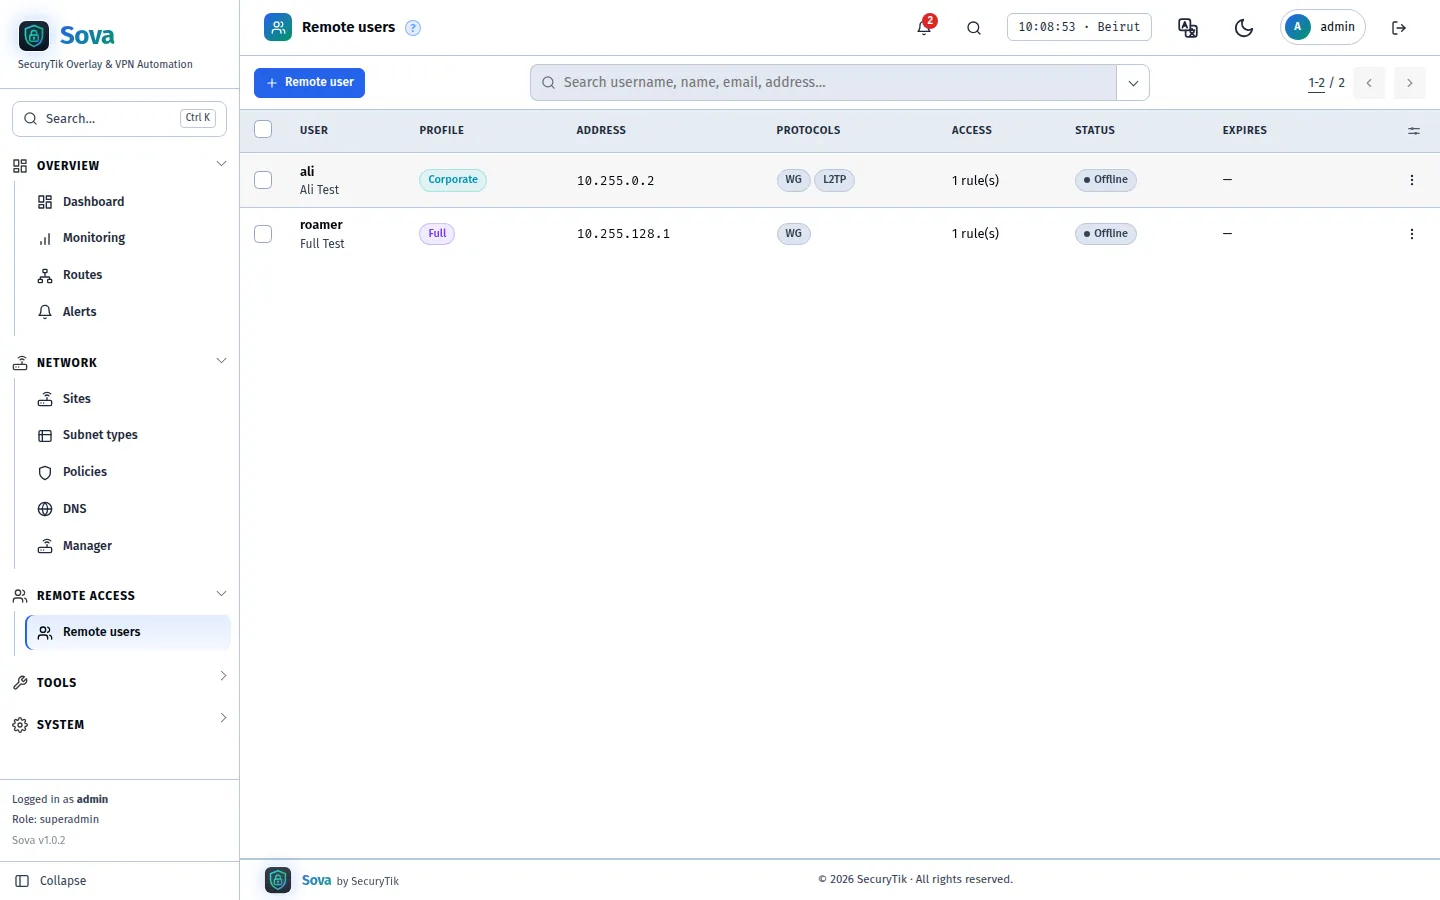
Два профиля
- Корпоративный: через VPN проходят только сети компании
- Полный passthrough: весь трафик выходит через хаб с IP-адресом хаба
- Статический VPN-адрес для каждого пользователя, чтобы в политиках и логах было понятно, кто именно обращается
Пользовательский доступ
- Весь парк, одна площадка, один тип сети везде или одна сеть на одной площадке
- Сроки действия; отключение разрывает соединения мгновенно
- Новый ключ и пароль одним кликом
Бесшовный роуминг
- Однострочные установщики для Windows и Ubuntu: Install, Connect, Disconnect и Remove — каждый из них представляет собой скрипт, который нужно вставить
- QR-код для телефонов, .conf для компьютеров
- Скопируйте или экспортируйте конфигурацию WireGuard и данные L2TP из списка или со страницы пользователя
OpenVPN для IP-телефонов
- Настольные телефоны без WireGuard подключаются через OpenVPN, при этом для каждого используется собственный сертификат
- ca.crt, client.crt и client.key для отдачи или один профиль .ovpn
- Новый ключ мгновенно аннулирует старый сертификат
DNS для каждого пользователя
- Хаб (внутренние имена работают), нет или ваши собственные серверы
- Телефоны с постоянно активным VPN используют обычный DNS для повседневного просмотра веб-страниц
Ваша телефонная система во всех филиалах
Оставьте PBX в частной сети и обеспечьте доступ к ней из каждого филиала, с настольного телефона и мобильного устройства — без открытия доступа в Интернет.
Одна PBX на каждый филиал
- Телефоны филиалов регистрируются на PBX по его частному адресу
- PBXs в разных городах соединяются друг с другом по туннелям через Trunk
- Один публичный номер, диапазоны добавочных номеров и группы вызова на один филиал
Расширения на мобильных устройствах
- Один удалённый пользователь на мобильное устройство с постоянно активным WireGuard
- Софтфон производителя подключается напрямую к PBX — без использования облачного тарифа производителя для удаленных внутренних номеров
Малые магазины и киоски
- Небольшой MikroTik (hAP ax lite или LTE6 с 4G SIM) становится площадкой
- К нему подключаются IP-телефон и кассовый компьютер
Автоматизация PBX
- API обращается к веб-API самой PBX через хаб
- Без проброса порта, каждый вызов отображается в журнале аудита
IP-телефоны к вашей UCM, без облачной подписки
Телефоны в каждом филиале, дома и на мобильных регистрируются на вашей собственной UCM через туннели SOVA — без облачного тарифа производителя и без открытых портов в Интернет.
Каждый телефон достигает UCM
- Настольные телефоны филиалов регистрируются на UCM по её приватному адресу
- Домашние телефоны подключаются по OpenVPN, у каждого свой сертификат
- Сама UCM никогда не открывается в Интернет
Без облачной подписки
- Никаких тарифов удалённого подключения или облака производителя телефонов для удалённых абонентов
- Звонки идут только между вашими площадками и вашим собственным VPS
- Новый ключ мгновенно блокирует потерянный телефон
Мобильные тоже
- Один удалённый пользователь на мобильное устройство с постоянно активным WireGuard
- Фирменное softphone-приложение подключается напрямую к UCM
Кто к чему имеет доступ, включая приложения
По умолчанию каждая площадка имеет доступ к каждой другой площадке. Правила проверяются сверху вниз, по принципу работы межсетевого экрана.
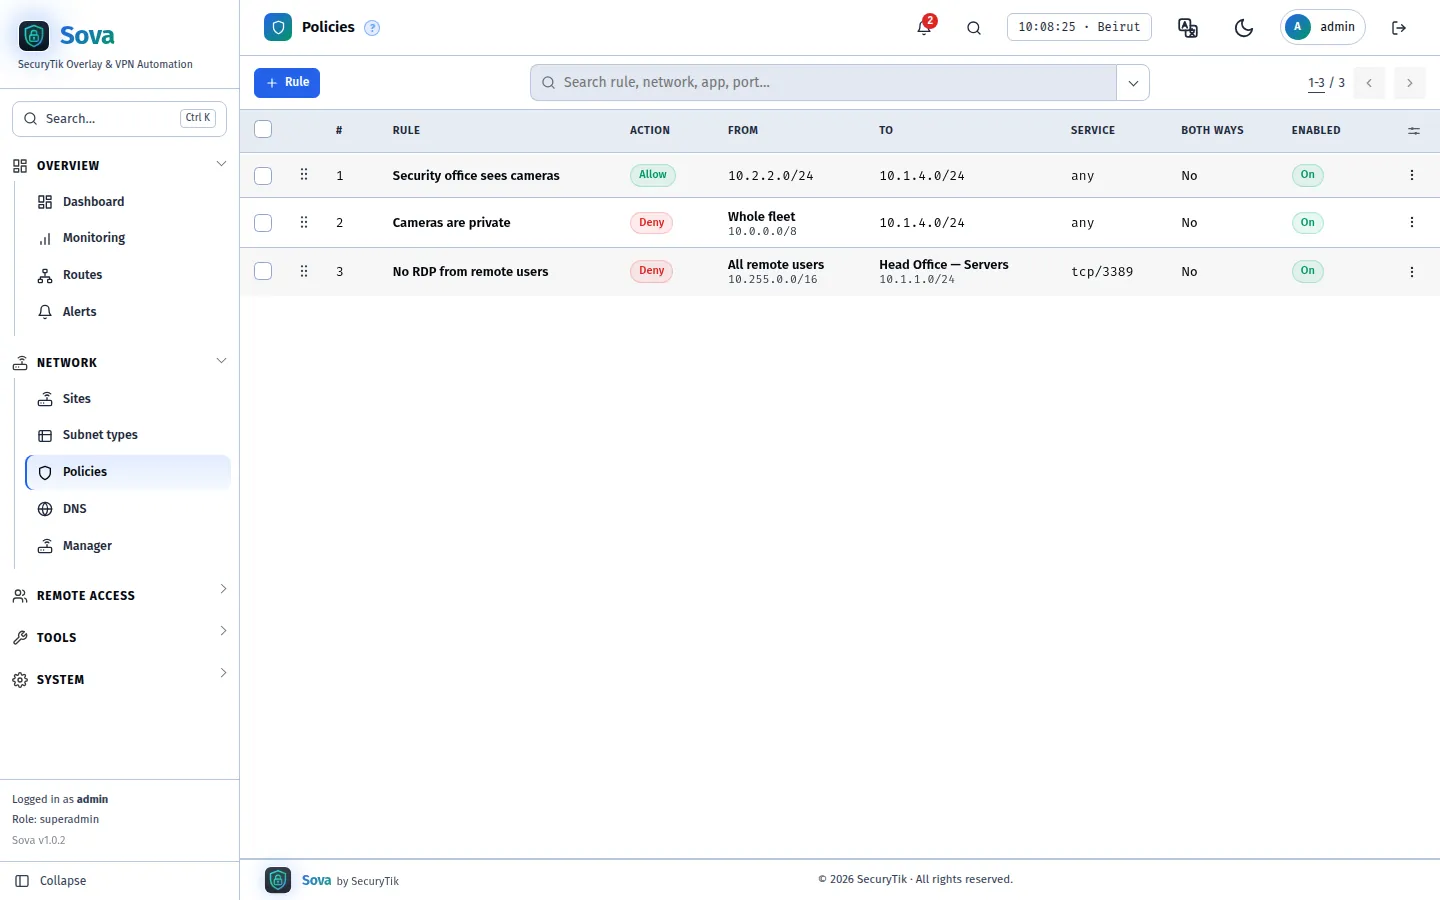
Применяется на хабе
- Весь трафик между филиалами проходит через хаб, поэтому филиал не может обойти правило
- Разрешить или запретить по протоколу и порту, в одну или обе стороны
- Новое правило запрета также разрывает уже установленные соединения
Несколько источников и адресатов
- Выберите площадки, сети, группы удаленных пользователей или адреса — столько, сколько требуется для правила
- Перетащите правила, чтобы изменить их порядок; применяется первое совпадение
- Поиск, фильтрация, экспорт, массовое включение/выключение
Блокировка приложений и веб-сайтов
- Блокировка TikTok, Instagram, игр, стриминга… для выбранных сетей
- Применяется на маршрутизаторе филиала, через который осуществляется собственный доступ филиала в интернет
- SOVA автоматически включит приложение в фильтре этого маршрутизатора за вас
Все маршрутизаторы филиалов на одном экране
Менеджер устройств MikroTik от SAMM через туннели — без публичного IP и проброса портов.
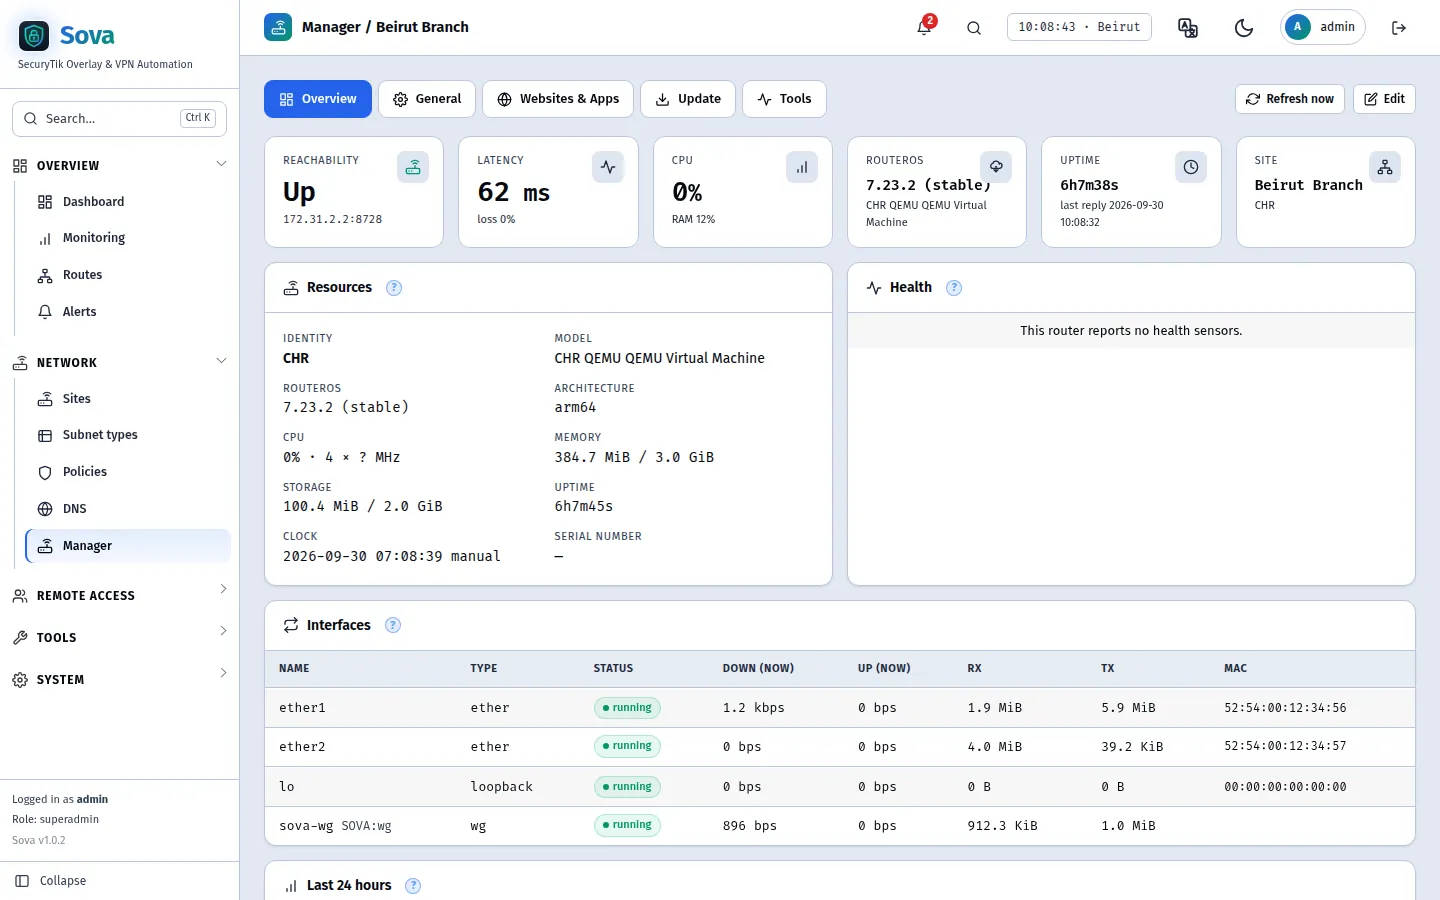
Мониторинг и управление
- Модель, версия RouterOS, CPU, память, аптайм, активные интерфейсы
- Часовой пояс, NTP, DNS, перезагрузка, обновления RouterOS
- Ping и traceroute с маршрутизатора или с хаба
История трафика
- Трафик интерфейсов для каждого управляемого маршрутизатора, хранится 30 дней
- Трафик по приложениям и веб-сайтам с итогами за любой период
- Узнавайте, какие ресурсы использует каждый филиал, без необходимости входить в него
Массовые действия
- Выберите маршрутизаторы и установите часовой пояс, NTP или DNS, выполните обновление, резервное копирование или перезагрузку
- Результат для каждого маршрутизатора
- Фильтрация веб-сайтов и приложений для каждого маршрутизатора и блокировки для каждой сети
Безопасность маршрутизатора
- Один клик обеспечивает защиту маршрутизатора филиала: Off, Normal или Advanced — те же протестированные в лаборатории правила MikroTik, что и в Auto Security от SAMM
- Обычный: отслеживание соединений, сброс bogon-трафика, защита от brute-force и усиление безопасности служб. Расширенный: добавляет защиту от DDoS, сканирования портов и rogue-DHCP, ограничение управления только парком устройств
- Каждый коммутатор можно настроить отдельно; каждое изменение резервируется и проверяется перед сохранением
Узнайте информацию до звонка из филиала
Задержка, потери и трафик для каждого туннеля проверяются каждые 30 секунд.
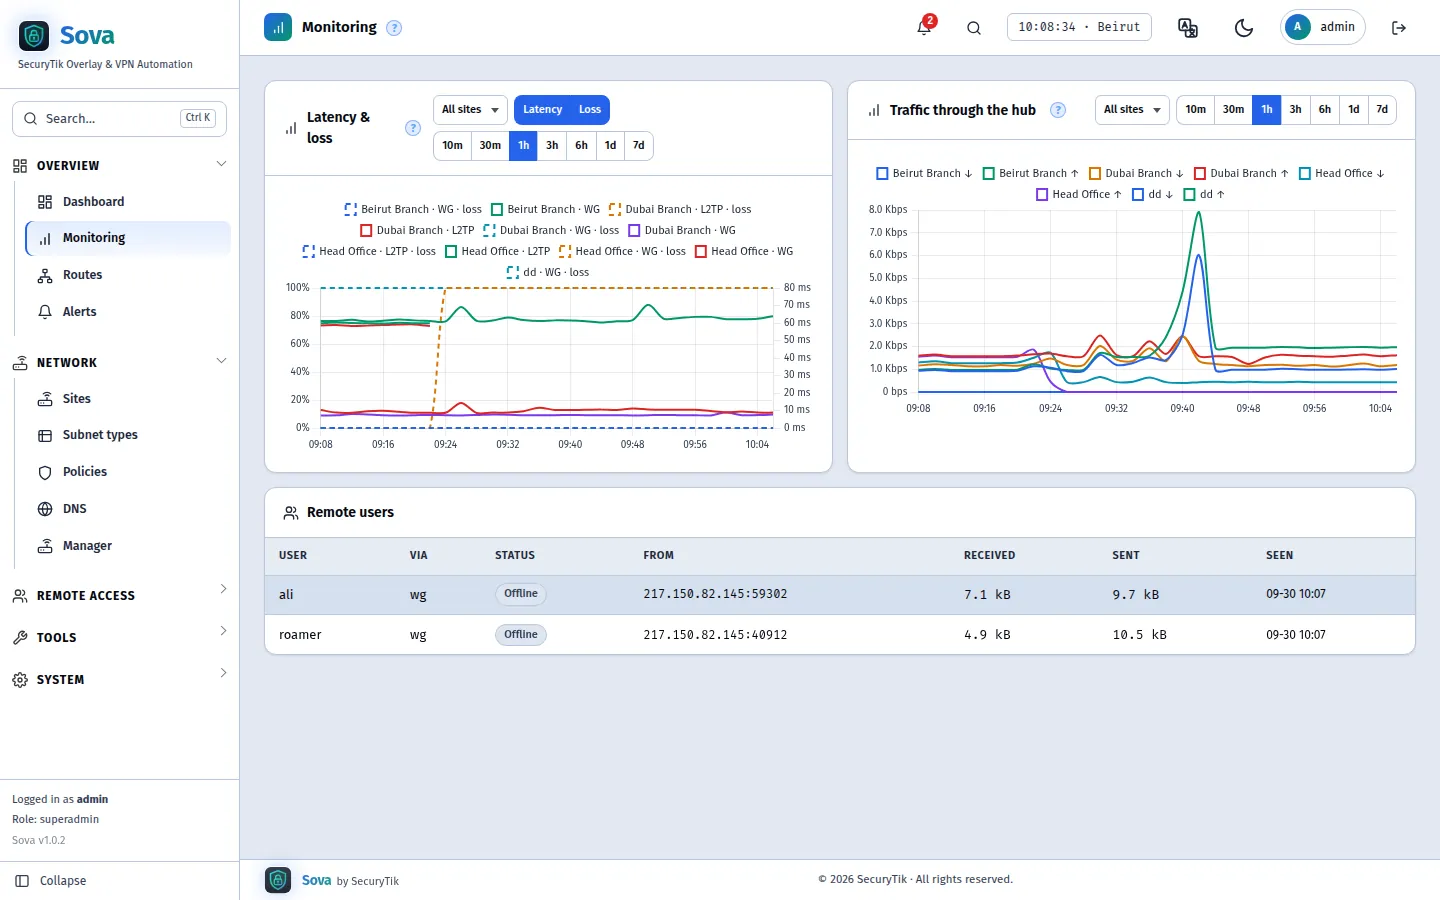
Графики и панели мониторинга
- Блоки панели мониторинга можно перетаскивать, изменять их размер и сохранять в виде нескольких панелей мониторинга
- Windows от 10 минут до 7 дней, на одну площадку или для всех
- Удалённые пользователи онлайн и их трафик
Трафик в реальном времени
- Один график для всего парка, который постоянно обновляется: площадка — хаб, площадка — площадка через прямую связь, площадка — Интернет, хаб — Интернет, удаленный доступ
- Чтение каждые 1–30 секунд, фильтрация по площадке, направлению и типу, отображение только самых загруженных линий
- Закладки запоминают ваш выбор, в том числе выделенные строки
Оповещения
- Площадка недоступна, используется резервный путь, внешние маршруты, маршрутизатор недоступен, ошибка применения настроек хаба
- Напоминания о лицензии за 30, 14, 7, 3 и 1 день до окончания тарифа
- «Я занимаюсь этим» и тишина на час или день — журнал оповещений SAMM
- Каждое оповещение закрывается автоматически при устранении проблемы
Центр уведомлений
- Telegram, email и WhatsApp Cloud API
- Выберите, какие события будут направляться в соответствующие каналы
- Папка «Исходящие» со всеми отправленными или недоставленными сообщениями
- Объявления от SecuryTik — новости и сообщения о продуктах — автоматически появляются на панели мониторинга
Имена вместо чисел
Хаб отвечает за вашу внутреннюю зону; всё остальное направляется на публичный DNS.
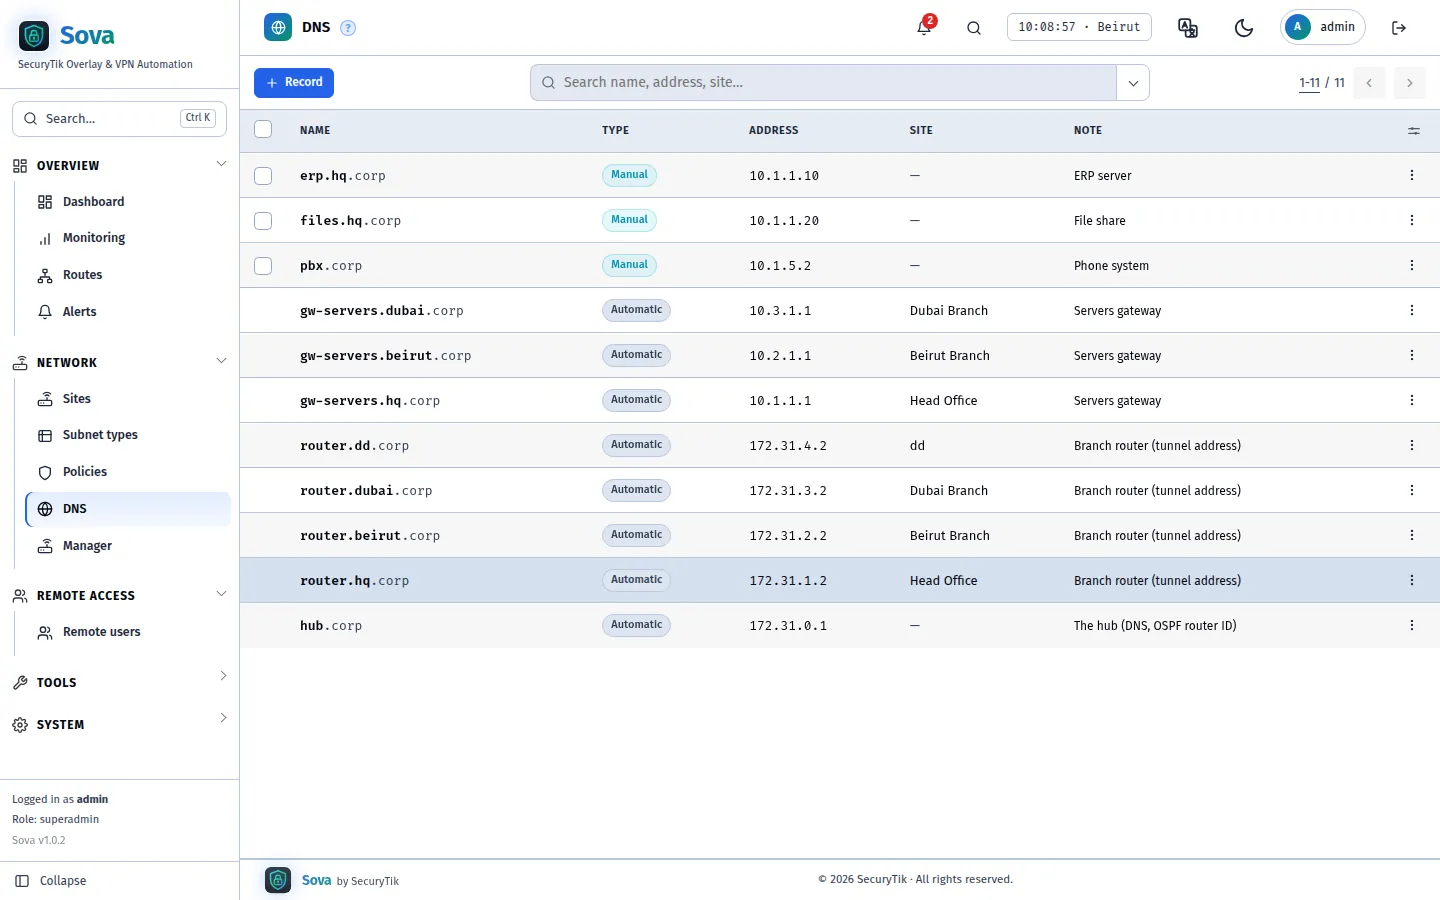
Автоматические имена
- router.
. и gw- . . для каждого филиала - DHCP филиалов и удалённые пользователи получают хаб в качестве DNS
- Работает через любой из туннелей
Ваши собственные записи
- erp.hq.corp → 10.1.1.10 в одном всплывающем окне
- Автоматические и ручные имена в одном списке с возможностью поиска
- Экспорт в CSV или Excel
Каждое устройство, его имя и порт
Аренды и таблицы ARP каждого филиала маршрутизаторов в одном поисковом списке.
Устройства и статические арендные соглашения
- Каждое устройство за каждым управляемым филиалом, онлайн или нет
- Сделайте аренду статической или переместите её на новый адрес одним нажатием
- Имя DNS, которое следует за устройством при изменении его адреса
Проброс портов
- Порт публичного адреса хаба, ведущий на устройство или DNS-имя на любой площадке
- Устройство видит реальный адрес звонящего
- Количество подключений и журнал всех соединений с возможностью экспорта
Wake on LAN
- Разблокируйте компьютер с панели через его собственный филиалный маршрутизатор
- Или пусть маршрутизатор просыпает его, когда к нему направляется соединение
- Массовое пробуждение для всего списка
Производительность
- Скорость и пинг между каждым паром: площадки, хаб и Интернет
- Живые пинги, трассировка маршрутов и тесты скорости, отображаемые на карте
- Подсказки для случаев, когда ограничением является CPU маршрутизатора, отдача одной площадки или линия с потерями пакетов
Разработано для командной работы
Те же инструменты администрирования, которые уже знакомы пользователям SAMM.
Администраторы, роли и аудит
- Разрешения на просмотр / редактирование по областям; Super Admin, менеджер устройств, Monitor
- Все изменения в журнале аудита: кто, когда и откуда
- Восстановление пароля по email и инструмент сброса при блокировке доступа
API и вебхуки
- REST API с токенами ограниченного доступа: площадки, удалённые пользователи, политики, DNS, статистика, устройства
- Доступ к устройствам внутри филиалов по HTTP(S) через хаб — для систем автоматизации, которые могут использовать только порты 80 и 443
- QR-коды и файлы OpenVPN для удалённых пользователей, дата окончания лицензии и количество оставшихся дней
- Support API: диагностика и устранение неполадок хаба и его маршрутизаторов без доступа к shell, те же области доступа, что и в router API от SAMM
- Подписанные webhooks для событий площадок, пользователей и оповещений
- Интерактивная документация по адресу /api/v1/docs
Перенос на новый сервер
- Перенос всего хаба — площадок, ключей, пользователей, лицензии — на новый VPS из двух окон браузера
- Маршрутизаторы продолжают работать и переключаются по одному; маршрутизатор, который не может связаться с новым сервером, возвращается в исходное состояние самостоятельно
- Старый сервер сбрасывается до состояния чистой установки, резервные копии удаляются; лицензия переносится вместе с хабом
Высокая доступность
- Два или более серверов в одном кластере: один активный, остальные хранят актуальную копию
- Активный сервер останавливается: резервный берет управление на себя примерно через 30 секунд, и маршрутизаторы переключаются автоматически
- Добавьте, передайте или удалите узел на панели любого узла; одна лицензия распространяется на весь кластер
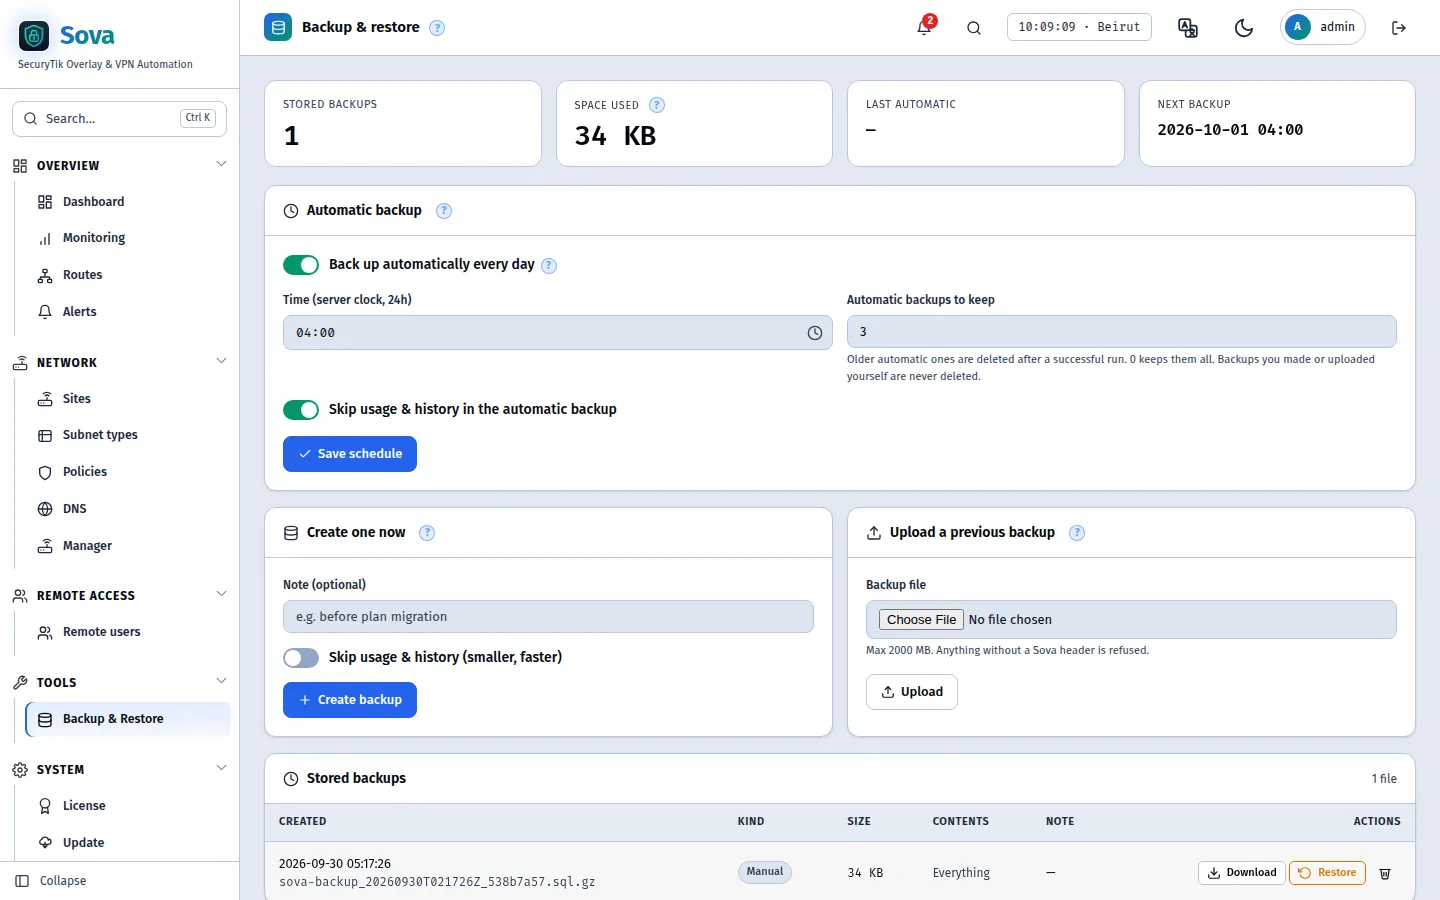
Резервное копирование, обновления, Cloudflare
- Плановое резервное копирование с хранением версий; восстановление одним кликом
- Подписанные обновления из панели — туннели продолжают работать
- HTTPS на вашем собственном домене через Cloudflare Tunnel