


هر شعبه، هر کارمند، یک شبکه
SecuryTik Overlay & VPN Automation
یک هاب VPN سلف-هاست برای شعب MikroTik و کارکنان دورکار: مسیریابی، سیاستها، DNS، مانیتورینگ و مدیریت روتر در یک پنل، روی یک VPS متعلق به شما.
یک شبکه routed، بدون NAT داخلی
VPS شما به هاب تبدیل میشود. هر شعبه و هر کاربر راهدور از طریق آدرس واقعی به هر کاربر یا شعبه دیگر دسترسی خواهد داشت.
WireGuard با توپولوژی ستارهای (هاب و شعبهها)
- یک تونل برای هر شعبه، با برقراری اتصال خروجی (dialled OUT) از شعبه — در پشت NAT، CGNAT و 4G کار میکند
- یک پورت بهازای هر سایت (51000 + شماره سایت)؛ نیازی به باز کردن پورت در شعبه نیست
- بدون NAT بین سایتها: لاگها، دوربینها و سرورها آدرسهای منبع واقعی را میبینند
مسیر پشتیبان L2TP/IPsec
- تونل دوم برای هر شعبه که بهطور خودکار هنگام مسدود شدن یا قطع شدن WireGuard استفاده میشود
- جابهجایی خودکار در حدود 4 ثانیه، و بازگشت خودبهخود
- داشبورد نشان میدهد کدام سایتها روی مسیر پشتیبان هستند
مسیریابی OSPF
- شعبهها شبکههای خود را اعلام میکنند؛ هاب آنها را یاد گرفته و منتشر میکند
- یک شعبه جدید توسط سایر شعبهها، بدون نیاز به پیکربندی آنها شناسایی میشود
- شبکههایی که مدیر شعبه بهصورت دستی اضافه میکند نیز بهاشتراک گذاشته میشوند — بهتفکیک هر سایت، از طریق یک کلید فعال/غیرفعال
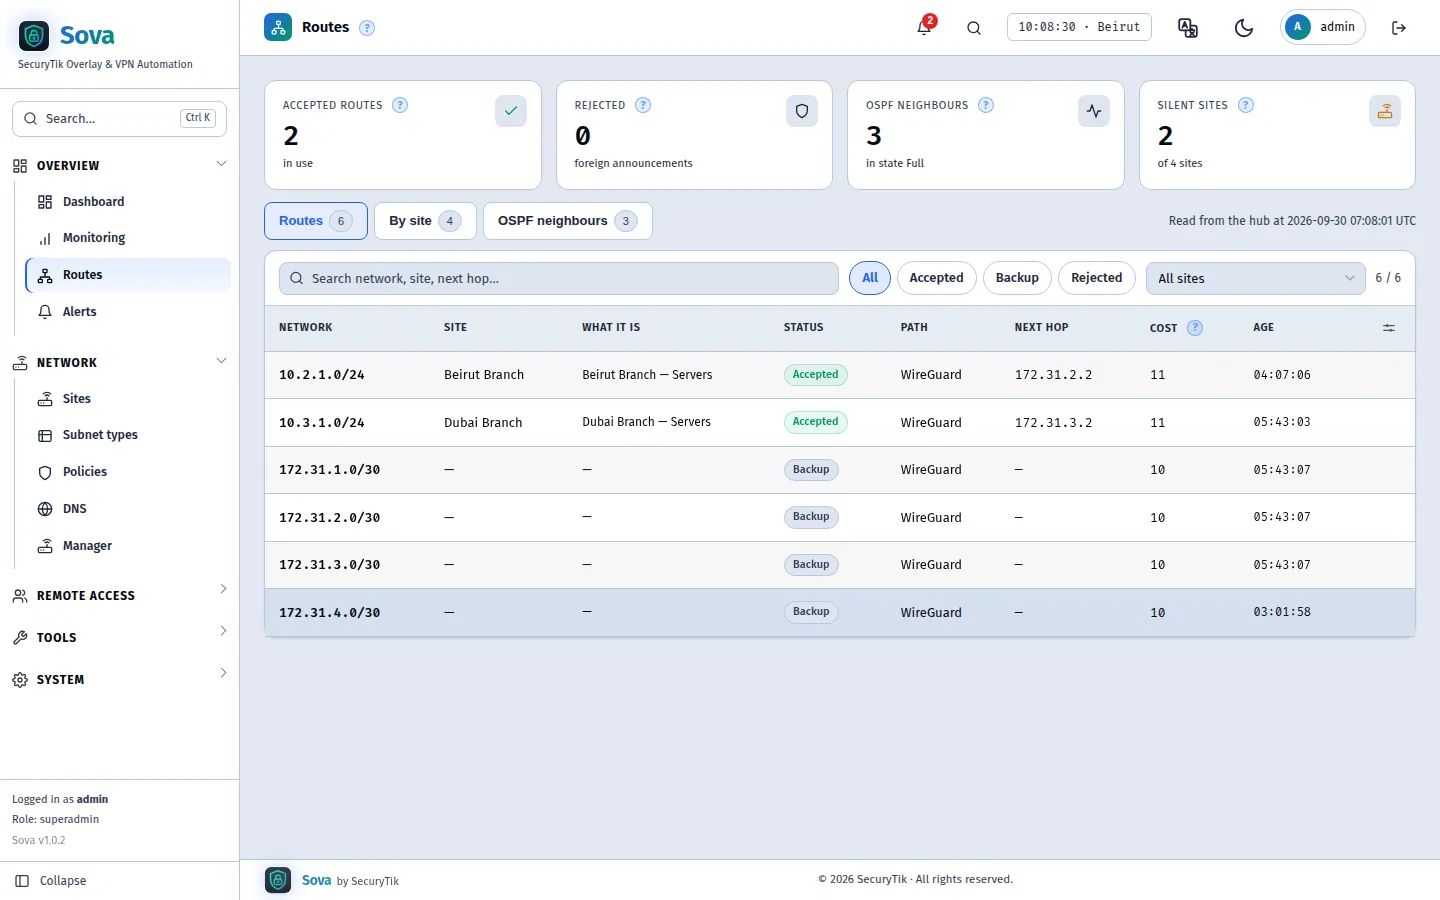
بررسی مسیرها
- یک شعبه فقط میتواند آدرسهای داخل بلوک خود را اعلام کند
- هر مورد دیگری در هاب رد شده و یک هشدار ایجاد میکند — بدون ربایش مسیر (route hijacking)
- صفحه Routes شبکههای پذیرفتهشده، پشتیبان و ردشده را بههمراه مسیر و next hop نمایش میدهد
سایتها مستقیم با هم حرف میزنند و هاب پشتوانه است
از زمان SOVA 2.0، شعبهها هرگاه اتصالات اینترنتشان اجازه دهد، روترها را بههم متصل میکنند.
مش کامل، بهصورت خودکار
- یک لینک مستقیم WireGuard بین هر جفت از سایتهایی که قابلیت دسترسی متقابل دارند
- هاب آدرس public هر سایت را مییابد و هر دو NAT را بهطور همزمان باز میکند (UDP hole punching)
- پشت NAT متقارن، سایت همچنان از هاب استفاده میکند — و این در صفحهاش نمایش داده میشود
- «قابل دسترسی در»: برای سایتهایی که هاب نمیتواند بهطور خودکار شناسایی کند، یک آدرس عمومی ثابت یا پورت فوروارد شده را بهصورت دستی اختصاص دهید
OSPF تصمیم میگیرد
- اول مستقیم، بعد هاب، هرگز از طریق شعبهای دیگر
- یک لینک مستقیم خراب پس از حدود 5 ثانیه قطع شده و بهطور خودکار باز میگردد
- لینک پرنوسان روی هاب نگه داشته میشود و لینک قطعشده هشدار میدهد
ببینید
- لینکهای مستقیم در نقشه و GeoMap: خط ممتد برای لینک مستقیم، خطچین برای حالت روی هاب
- دکمههای «لینکهای هاب» و «لینکهای مستقیم» برای نمایش هرکدام
- لینکهای مستقیم را برای هر سایت هر زمان خاموش کنید
راهاندازی یک شعبه در دو دقیقه
نامگذاری کنید، شبکههای مورد نیاز را علامت بزنید و یک خط را در روتر جایگذاری کنید.
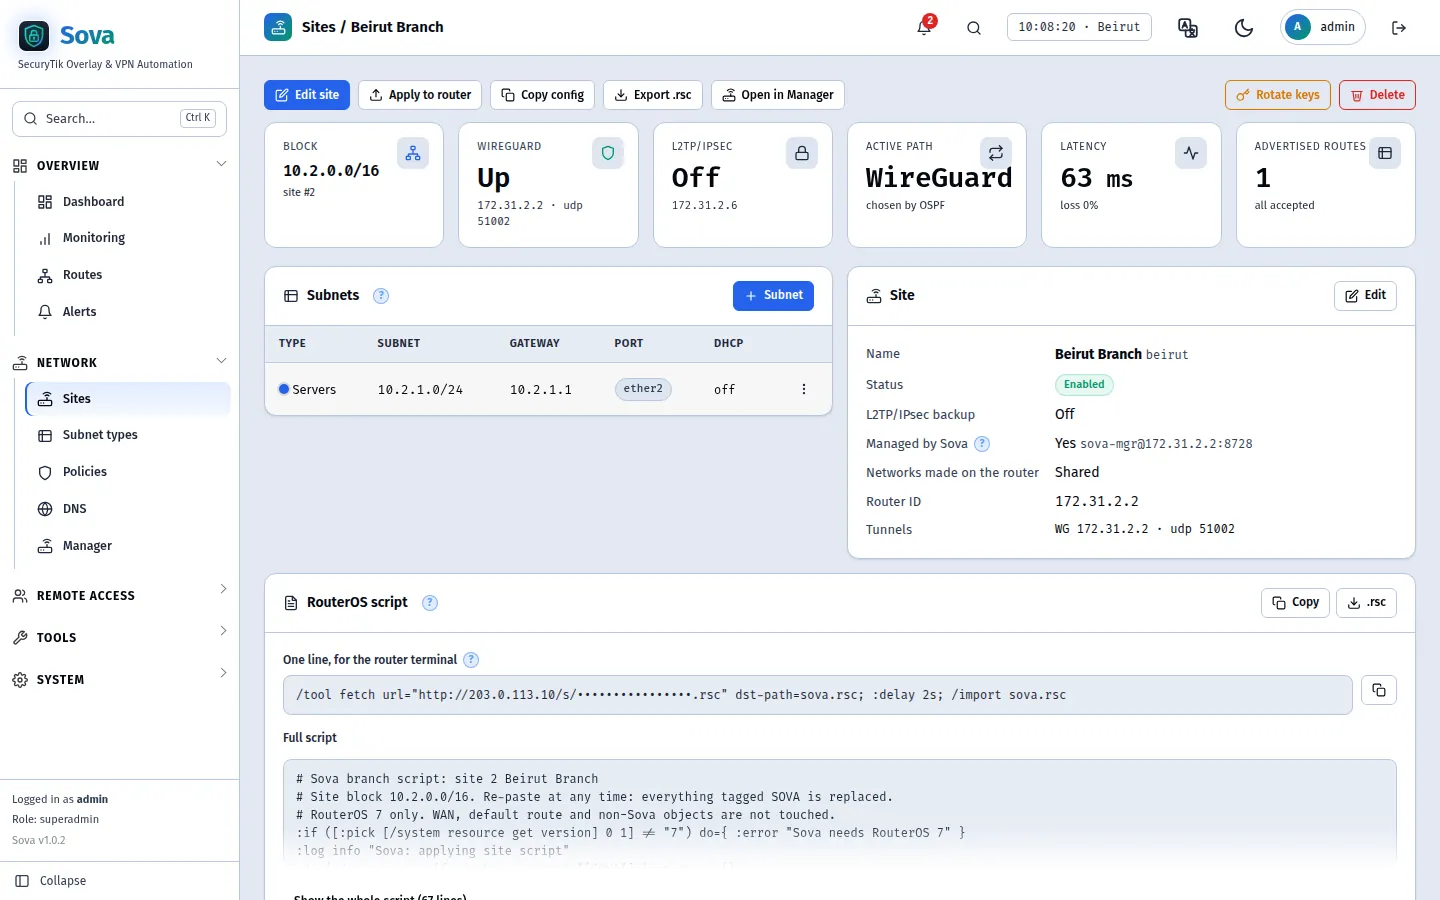
آدرسدهی مشتقشده
- سایت N مالک 10.N.0.0/16 است؛ انواع شبکه در همه جا در اکتت سوم یکسانی دارند
- سرورها در سایت 1 دارای IP 10.1.1.x و در سایت 2 دارای IP 10.2.1.x هستند — نیازی به پلن نیست و هیچ تداخلی رخ نمیدهد
- یک پورت بهازای هر شبکه، از ether2 به بالا، با DHCP — بدون نیاز به VLANs
اسکریپت RouterOS آماده جایگذاری
- یک خط برای جایگذاری: روتر اسکریپت خود را از هاب دریافت میکند (یکبار مصرف، 24 ساعت)
- ابتدا روتر را بررسی میکند؛ هرگز با WAN یا مسیر پیشفرض تغییری ایجاد نمیکند
- میتوانید در هر زمانی دوباره کپی کنید: هر چیزی که برچسب SOVA دارد، جایگزین میشود
اعمال روی روتر
- تغییرات برای شعبههای مدیریتشده از طریق تونل آنها اعمال میشود — بدون نیاز به کپی و چسباندن مجدد
- افزودن شبکه، جابهجایی پورت، چرخش کلیدها: تنها با یک دکمه
- فعال، غیرفعال، ویرایش و حذف از لیستی به سبک SAMM با عملیات دستهجمعی
کارکنان از هر کجا متصل میشوند
اپلیکیشن WireGuard، کلاینت L2TP/IPsec داخلی در هر گوشی و لپتاپ، یا OpenVPN برای تلفنهای IP.
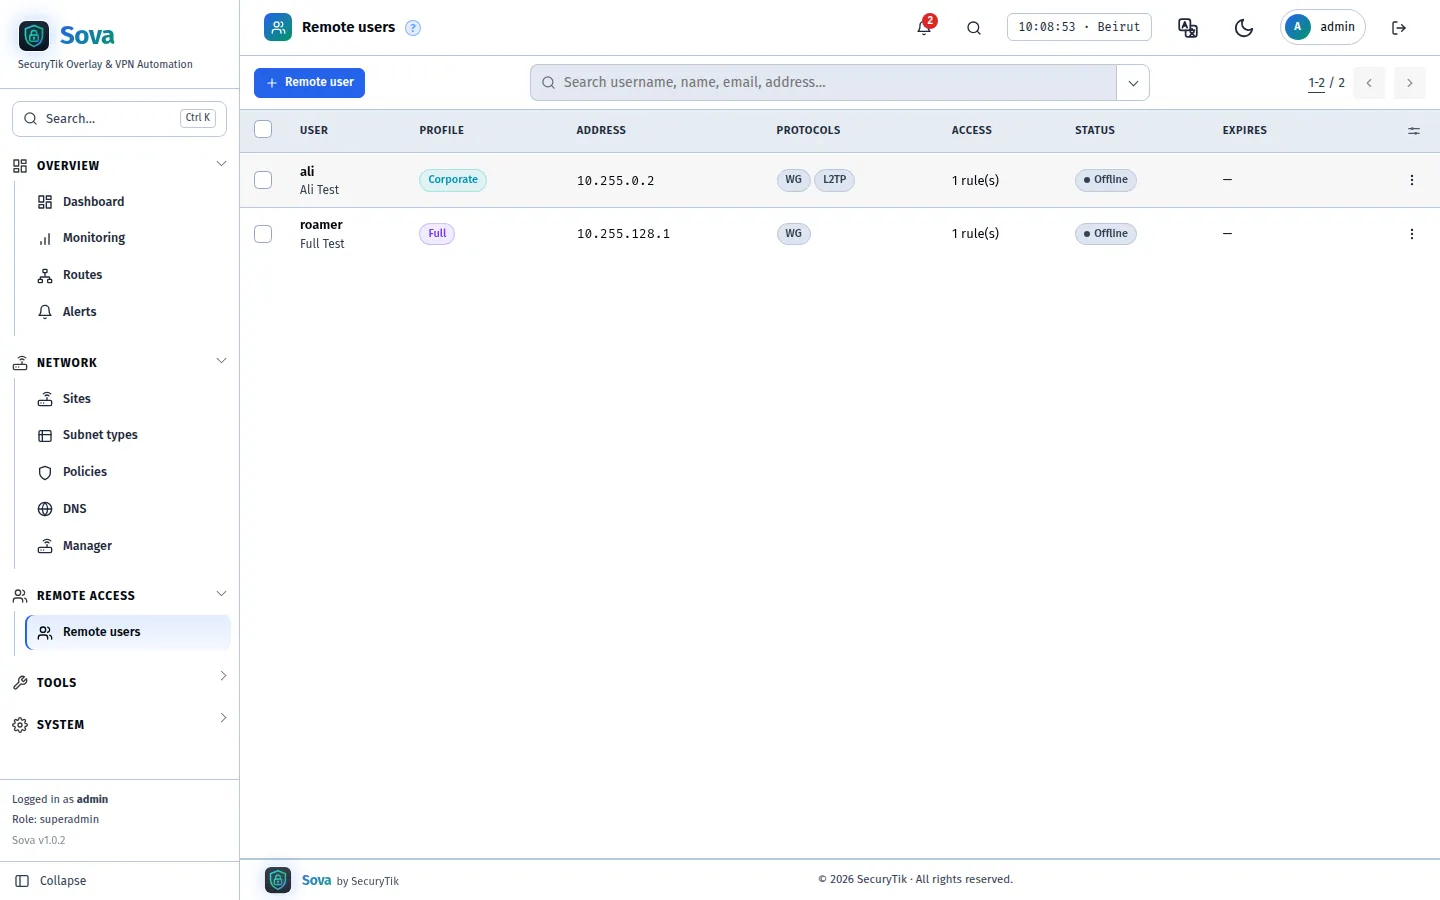
دو پروفایل
- سازمانی: فقط شبکههای شرکتی از طریق VPN عبور میکنند
- عبور کامل (Full passthrough): تمام ترافیک با IP هاب، از طریق هاب خارج میشود
- یک آدرس VPN ثابت برای هر کاربر، تا در سیاستها و لاگها قابل شناسایی باشد
دسترسی بهازای هر کاربر
- تمام ناوگان، یک سایت، یک نوع شبکه در همه جا، یا یک شبکه در یک سایت
- تاریخهای انقضا؛ غیرفعالسازی فوری اتصالات
- ایجاد کلید و رمز عبور جدید تنها با یک کلیک
Handover آسان
- نصبکنندههای تکخطی برای Windows و Ubuntu: نصب، اتصال، قطع اتصال و حذف؛ هر کدام یک اسکریپت برای جایگذاری
- QR code برای گوشیها، .conf برای کامپیوترها
- تنظیمات WireGuard و جزئیات L2TP را از لیست یا صفحه کاربر کپی یا خروجی بگیرید
OpenVPN برای تلفنهای IP
- تلفنهای رومیزی فاقد WireGuard از طریق OpenVPN متصل میشوند و هر یک دارای گواهینامه اختصاصی خود هستند
- فایلهای ca.crt، client.crt و client.key برای آپلود، یا یک پروفایل .ovpn
- یک کلید جدید بلافاصله گواهینامه قدیمی را باطل میکند
DNS بهازای هر کاربر
- هاب (نامهای داخلی کار میکنند)، هیچکدام، یا سرورهای خودتان
- گوشیهای Always-on برای وبگردی روزمره، DNS معمولی خود را حفظ میکنند
سیستم تلفنی شما در تمامی شعبهها
PBX را در یک شبکه خصوصی نگه دارید و از هر شعبه، تلفن رومیزی و موبایل به آن دسترسی داشته باشید — هیچ دسترسی در Internet باز نکنید.
یک PBX برای هر شعبه
- تلفنهای شعبه از طریق آدرس private روی PBX ثبت میشوند
- PBXهای شهرهای مختلف از طریق Trunk در داخل تونلها به یکدیگر متصل میشوند
- یک شماره عمومی، محدودههای داخلی و گروههای زنگ برای هر شعبه
افزونهها در موبایلها
- یک کاربر راهدور بهازای هر موبایل با WireGuard همیشه-متصل
- سافتفون تولیدکننده مستقیماً به PBX متصل میشود — هیچ پلن cloud تولیدکننده برای اکستنشنهای راه دور وجود ندارد
فروشگاههای کوچک و کیوسکها
- یک MikroTik کوچک (hAP ax lite یا LTE6 با یک SIM 4G) به یک سایت تبدیل میشود
- یک IP phone و PC دستگاه POS به آن متصل میشوند
اتوماسیون PBX
- API از طریق هاب به web API خود PBX متصل میشود
- بدون فوروارد پورت، هر تماس در audit log ثبت میشود
تلفنهای IP به UCM شما، بدون اشتراک ابری
تلفنها در هر شعبه، در خانه و روی موبایلها از طریق تونلهای SOVA روی UCM خودتان ثبت میشوند — بدون طرح ابری فروشنده و بدون باز شدن هیچ پورتی در اینترنت.
همه تلفنها به UCM دسترسی دارند
- تلفنهای رومیزی شعبهها با آدرس خصوصی UCM ثبت میشوند
- تلفنهای خانگی از طریق OpenVPN متصل میشوند، هرکدام با گواهی اختصاصی خود
- خود UCM هرگز در معرض اینترنت قرار نمیگیرد
بدون اشتراک ابری
- بدون نیاز به طرح ارتباط از راه دور یا طرح ابری فروشنده تلفن برای داخلیهای راه دور
- تماسها فقط بین سایتهای شما و VPS اختصاصی شما جابهجا میشوند
- با صدور کلید جدید، تلفن گمشده فوراً از دسترس خارج میشود
موبایلها هم
- یک کاربر راهدور بهازای هر موبایل با WireGuard همیشه-متصل
- برنامه softphone فروشنده مستقیماً به UCM وصل میشود
چه کسی به چه چیزی دسترسی دارد — شامل اپلیکیشنها
بهصورت پیشفرض، هر سایت به هر سایت دیگر دسترسی دارد. قوانین بهصورت سلسلهمراتبی از بالا به پایین و به سبک فایروال بررسی میشوند.
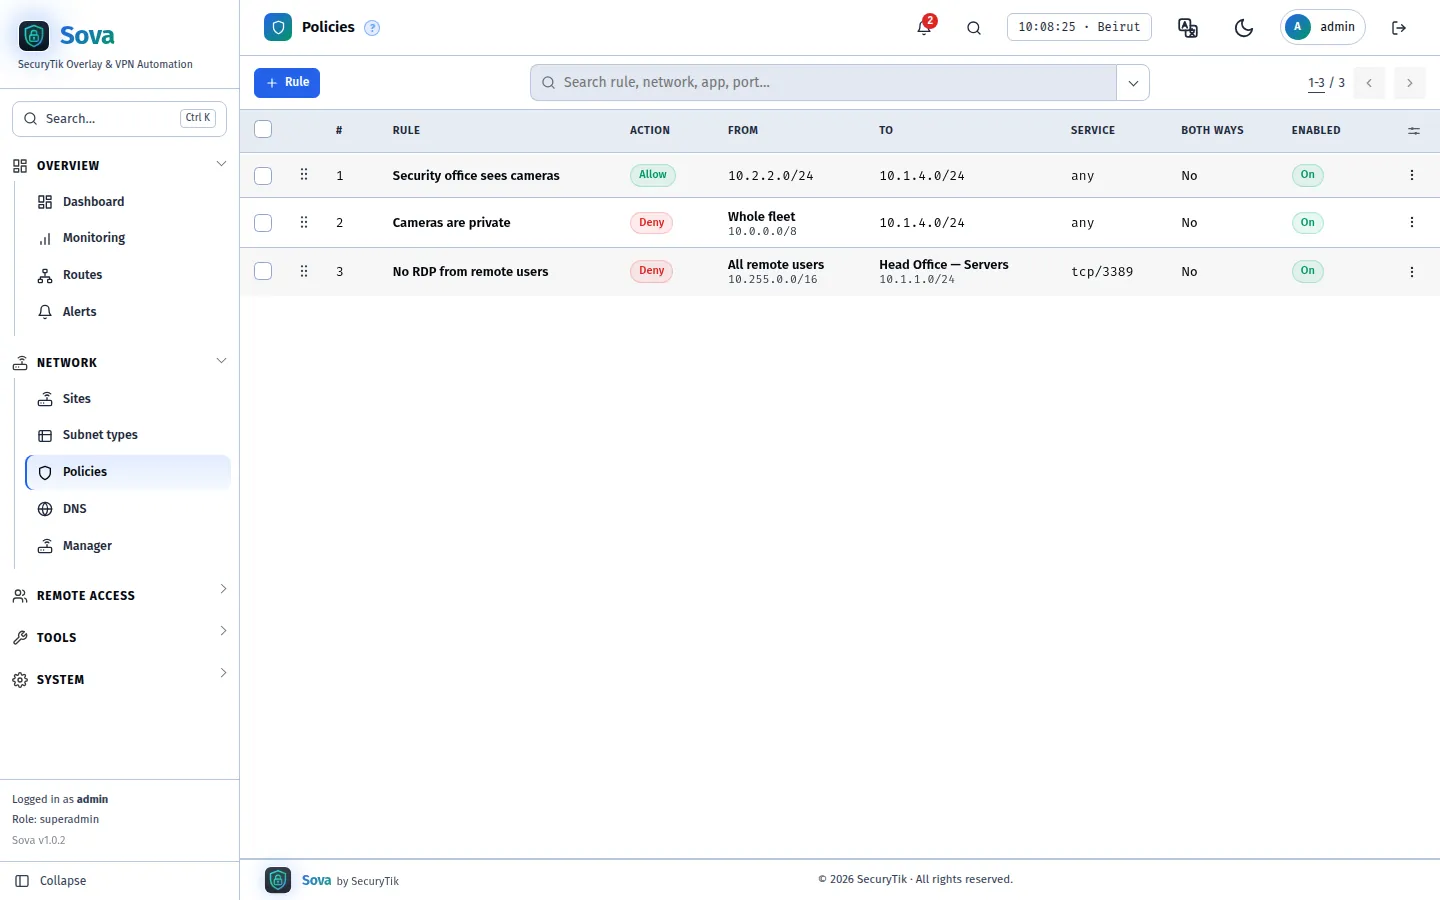
روی هاب اعمال شده است
- تمام ترافیک شعبهبهشعبه از هاب عبور میکند، بنابراین هیچ شعبهای نمیتواند قوانین را دور بزند
- اجازه یا عدم اجازه بر اساس پروتکل و پورت، یکطرفه یا دوطرفه
- یک قانون deny جدید، اتصالاتی را که از قبل برقرار شدهاند نیز قطع میکند
چندین مبدأ و مقصد
- سایتها، شبکهها، گروههای remote-user یا آدرسها را انتخاب کنید — به هر تعدادی که یک rule نیاز دارد
- قوانین را با کشیدن و رها کردن مرتب کنید؛ اولین تطبیق برنده است
- جستوجو، فیلتر، خروجی، فعال/غیرفعالسازی دستهجمعی
مسدودسازی App و وبسایت
- مسدود کردن TikTok، Instagram، بازیها، streaming و... برای شبکههای منتخب
- روی روتر شعبه اعمال میشود، جایی که اینترنت خودِ شعبه قرار دارد
- SOVA اپلیکیشن را در فیلتر آن روتر برای شما فعال میکند
مدیریت تمام روترهای شعبه، از یک صفحه
مدیریت دستگاههای MikroTik از طریق SAMM، روی تونلها — بدون IP عمومی، بدون port forwarding.
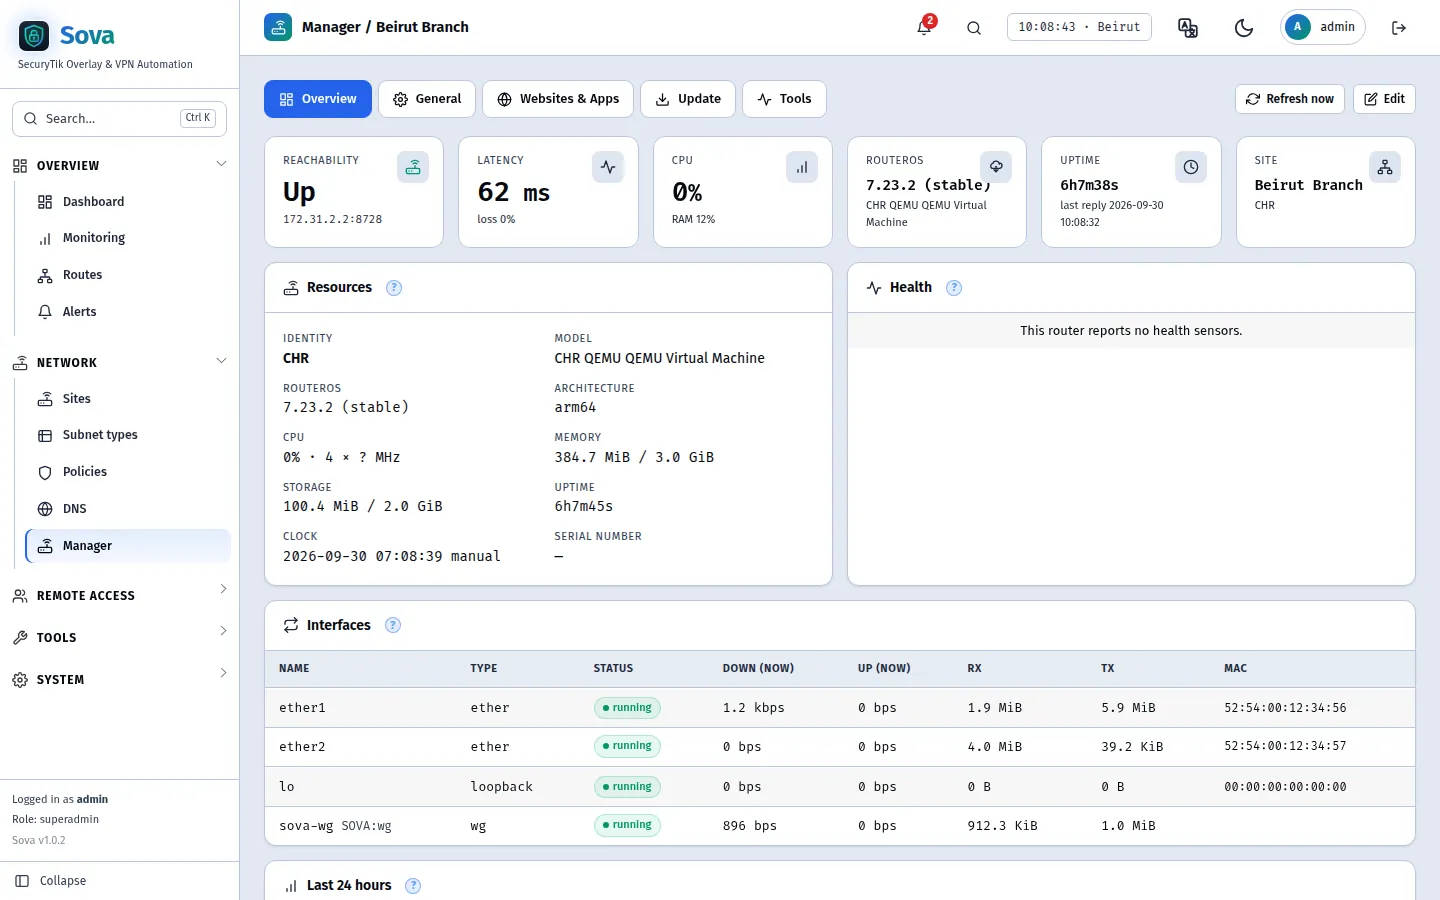
پایش و کنترل
- مدل، نسخه RouterOS، CPU، حافظه، مدتزمان فعال بودن، اینترفیسهای فعال
- منطقه زمانی، NTP، DNS، بازراهاندازی، بهروزرسانیهای RouterOS
- Ping و traceroute از روتر یا از هاب
تاریخچه ترافیک
- ترافیک اینترفیس برای هر روتر مدیریتشده، به مدت 30 روز نگهداری میشود
- ترافیک بهتفکیک هر اپلیکیشن و وبسایت، بههمراه مجموع برای هر بازه زمانی
- بدون نیاز به ورود به هر شعبه، از میزان مصرف آن مطلع شوید
عملیات دستهجمعی
- روترها را علامتگذاری کرده و منطقه زمانی، NTP یا DNS را تنظیم کنید، یا اقدام به بهروزرسانی، پشتیبانگیری یا ریبوت نمایید
- یک نتیجه بهازای هر روتر
- فیلتر وبسایت و اپلیکیشن بهازای هر روتر، و مسدودسازی بهازای هر شبکه
امنیت روتر
- با یک کلیک یک روتر شعبه ایمن میشود: Off، Normal یا Advanced؛ همان قوانین آزمایششده MikroTik مشابه Auto Security در SAMM
- معمولی: connection tracking، حذف bogon، مقابله با brute-force و مقاومسازی سرویس. پیشرفته: افزودن حفاظت در برابر DDoS، port-scan و rogue-DHCP، محدود کردن مدیریت به fleet
- هر switch را میتوان بهطور مجزا تنظیم کرد؛ هر تغییر پیش از ذخیره شدن، پشتیبانگیری و بررسی میشود
پیش از تماس شعبه بدانید
تأخیر، اتلاف و ترافیک برای هر تونل، هر 30 ثانیه بررسی میشود.
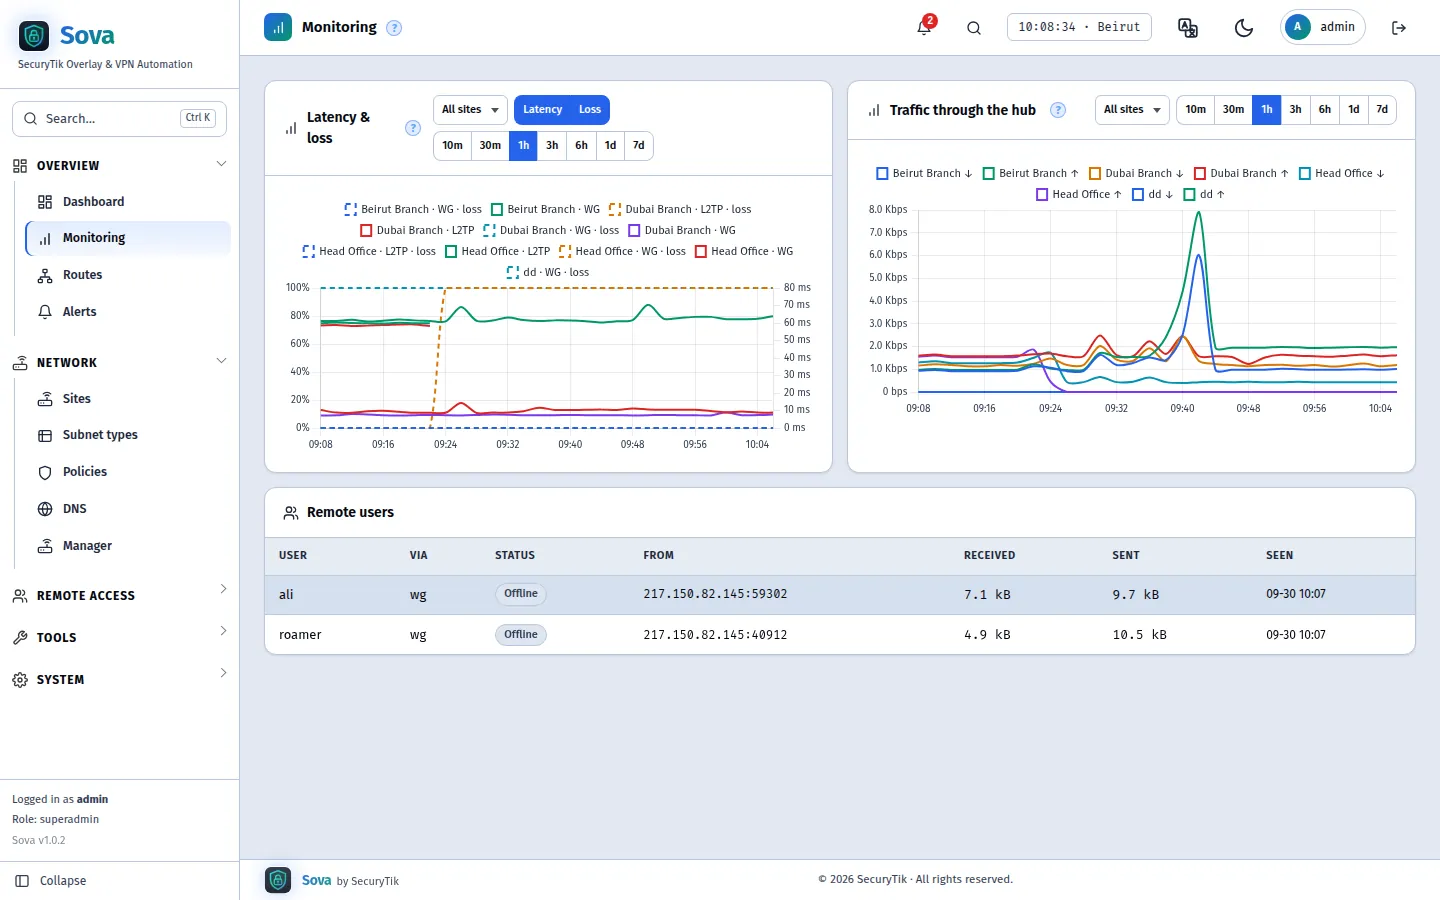
نمودارها و داشبوردها
- بلاکهای داشبورد را میتوانید جابهجا کرده، تغییر اندازه دهید و بهعنوان چندین داشبورد ذخیره کنید
- بازه زمانی Windows از 10 دقیقه تا 7 روز، بهازای هر سایت یا برای همه
- کاربران راهدور آنلاین و ترافیک آنها
ترافیک زنده
- یک نمودار برای کل ناوگان که بهطور مداوم در حال تغییر است: سایت به هاب، سایت به سایت از طریق لینک مستقیم، سایت به Internet، هاب به Internet، دسترسی از راه دور
- خواندن هر 1 تا 30 ثانیه، فیلتر بر اساس سایت، جهت و نوع، و نگه داشتن تنها خطوط پرترافیکتر
- نشانهها انتخابهای شما، از جمله خطوط انتخابشده را بهخاطر میسپارند
هشدارها
- سایت قطع است، در مسیر پشتیبان، مسیرهای خارجی، روتر در دسترس نیست، اعمال هاب ناموفق بود
- یادآورهای لایسنس 30، 14، 7، 3 و 1 روز پیش از پایان پلن
- «دارم روش کار میکنم» و سپس سکوتی به مدت یک ساعت یا یک روز — لاگ هشدار SAMM
- هر هشدار پس از رفع مشکل، بهطور خودکار برطرف میشود
مرکز اعلانها
- Telegram، ایمیل و WhatsApp Cloud API
- انتخاب کنید کدام رویدادها به کدام کانال ارسال شوند
- یک outbox شامل تمام پیامهای ارسالشده یا ناموفق
- اعلانهای SecuryTik — اخبار و پیامهای محصول — بهطور خودکار در داشبورد ظاهر میشوند
استفاده از نامها بهجای اعداد
هاب پاسخگوی ناحیه داخلی شماست؛ سایر موارد به DNS عمومی هدایت میشوند.
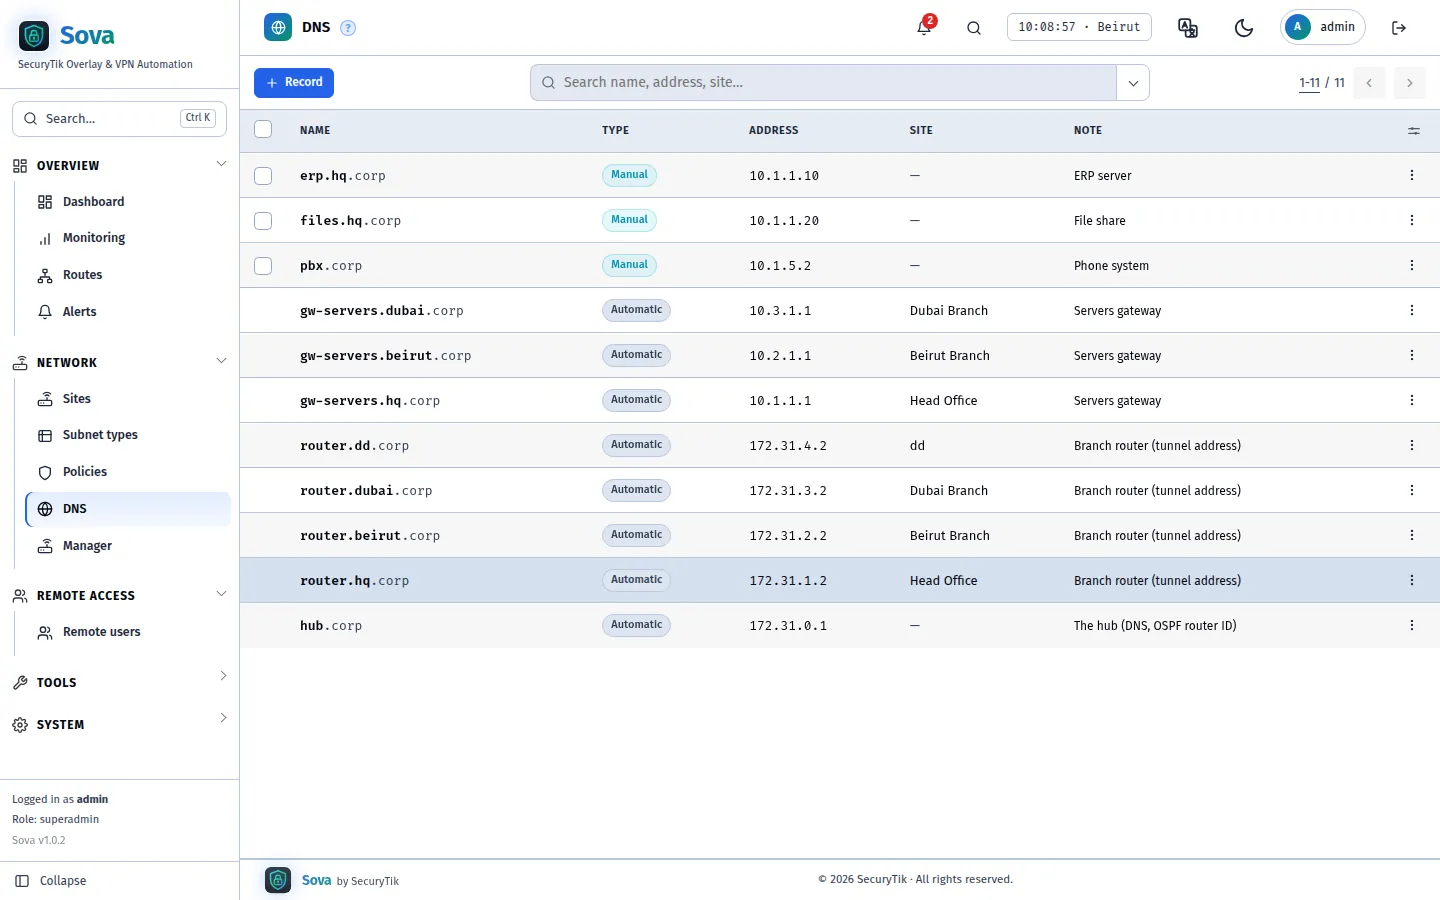
نامگذاری خودکار
- router.
. و gw- . . برای هر شعبه - DHCP شعبه و کاربران راهدور، هاب را بهعنوان DNS دریافت میکنند
- روی هر یک از تونلها کار میکند
سوابق شخصی شما
- erp.hq.corp → 10.1.1.10 در یک پنجره pop-up
- نامهای خودکار و دستی در یک لیست قابل جستوجو
- خروجی گرفتن به CSV یا Excel
هر دستگاه، نام و پورت آن
Leaseها و جدولهای ARP همه روترهای شعبه، در یک فهرست قابل جستجو.
دستگاهها و رزروهای ثابت
- همه دستگاههای پشت هر شعبه مدیریتشده، آنلاین یا آفلاین
- یک Lease را ثابت کنید یا با یک کلیک به آدرس جدید ببرید
- نام DNS که با تغییر آدرس دستگاه همراهش میماند
انتقال پورت
- یک پورت روی آدرس public هاب به یک دستگاه یا یک DNS name در هر سایت
- دستگاه آدرس واقعی تماسگیرنده را مشاهده میکند
- شمار بازدید و گزارش هر اتصال، با خروجی گرفتن
Wake on LAN
- روشن کردن کامپیوتر از پنل، از طریق روتر شعبه خودش
- یا بگذارید روتر وقتی اتصالی به سمتش میآید روشنش کند
- روشن کردن گروهی یک فهرست کامل
کارایی
- سرعت و پینگ بین هر جفت: سایتها، هاب و اینترنت
- پینگ، Traceroute و تست سرعت بهصورت زنده روی نقشه
- نکات کاربردی برای زمانی که CPU روتر، آپلود یک سایت یا خطی با اتلاف بسته (lossy)، عامل محدودکننده باشند
برای مدیریت تیمی طراحی شده است
همان ابزارهای مدیریتی که مشتریان SAMM پیش از این با آنها آشنا بودهاند.
مدیران، نقشها و حسابرسی
- مجوزهای مشاهده / ویرایش بهتفکیک هر ناحیه؛ Super Admin، مدیریت دستگاهها، Monitor
- ثبت هر تغییر در audit log — چه کسی، چه زمانی و از کجا
- بازیابی رمز عبور از طریق email و ابزاری برای بازنشانی در صورت مسدود شدن حساب
API و webhooks
- REST API با توکنهای محدودشده: سایتها، کاربرهای راهدور، پالیسیها، DNS، آمار، دستگاهها
- دسترسی به دستگاههای داخل شعبهها از طریق HTTP(S) و بهوسیله هاب — برای اتوماسیونی که فقط میتواند از پورتهای 80 و 443 استفاده کند
- کدهای QR و فایلهای OpenVPN برای کاربران راهدور، تاریخ پایان لایسنس و روزهای باقیمانده
- پشتیبانی API: عیبیابی و رفع مشکل یک هاب و روترهای آن بدون نیاز به shell، با همان محدودههای API روتر در SAMM
- وبهوکهای امضا شده برای رویدادهای سایت، کاربر و هشدار
- مرجع تعاملی در /api/v1/docs
انتقال به سرور جدید
- انتقال یک هاب کامل — سایتها، کلیدها، کاربرها، لایسنس — به یک VPS جدید از طریق دو پنجره مرورگر
- روترها به کار خود ادامه میدهند و یکییکی سوئیچ میکنند؛ روترهایی که نمیتوانند به سرور جدید دسترسی پیدا کنند، بهطور خودکار بازمیگردند
- سرور قدیمی به حالت نصب تازه بازمیگردد و بکآپها پاک میشوند؛ لایسنس همراه با هاب منتقل میشود
پایداری بالا
- دو یا چند سرور بهعنوان یک خوشه: یکی فعال و سایرین یک نسخه زنده (live copy) را نگه میدارند
- سرور فعال متوقف میشود: یک سرور آمادهبهکار در حدود 30 ثانیه جایگزین شده و روترها بهطور خودکار تغییر مسیر میدهند
- افزودن، واگذاری یا حذف یک گره از طریق پنل هر گره؛ یک لایسنس کل خوشه را پوشش میدهد
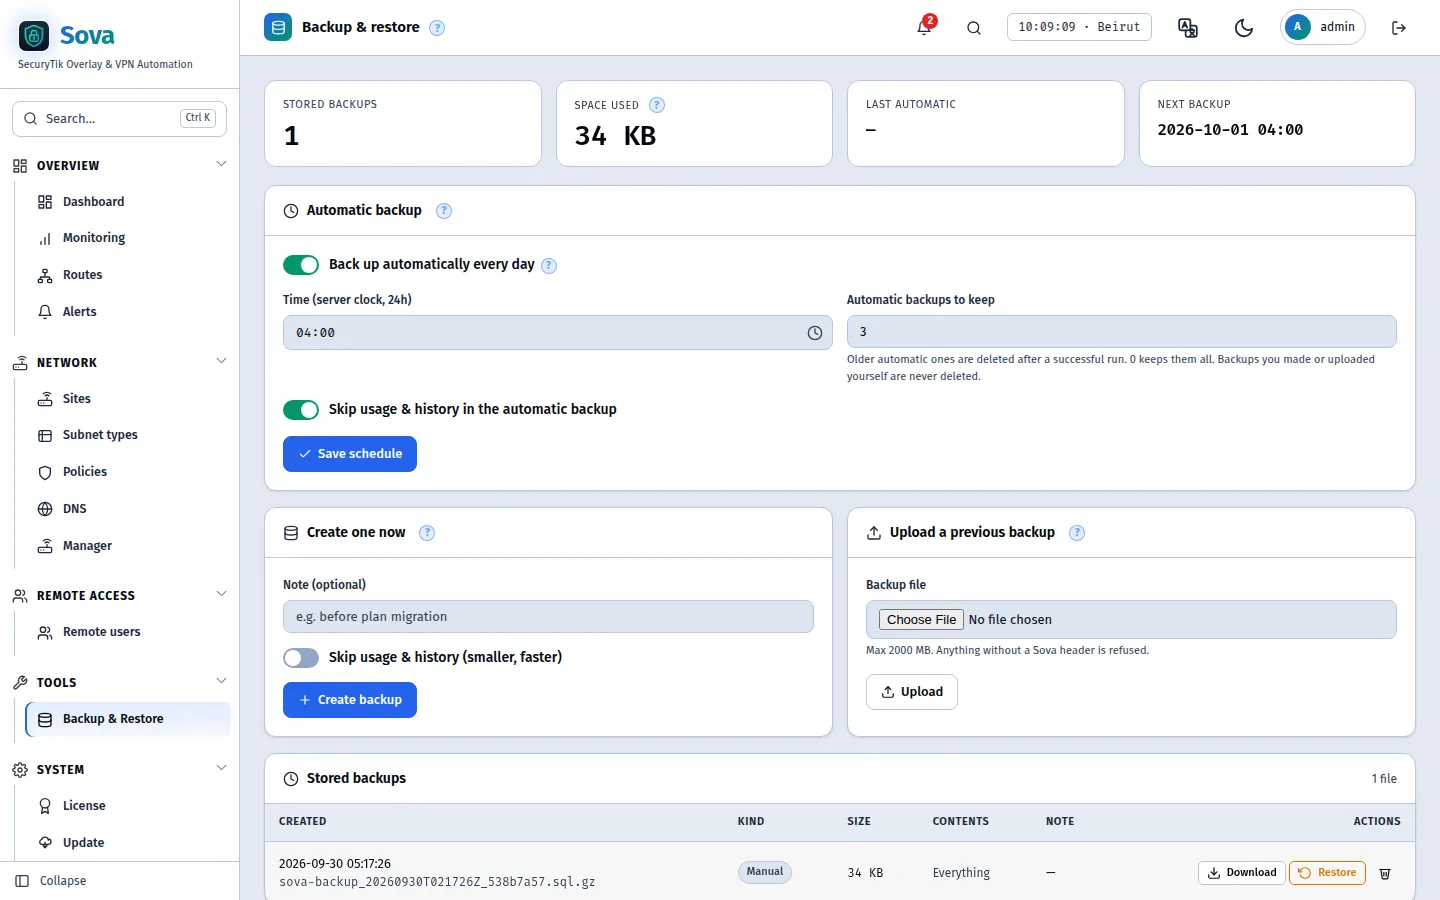
پشتیبانگیری، بهروزرسانیها، Cloudflare
- پشتیبانگیریهای زمانبندیشده با قابلیت Retention؛ بازیابی با یک کلیک
- بهروزرسانیهای امضا شده از پنل — تونلها فعال میمانند
- فعالسازی HTTPS روی دامنه اختصاصی شما از طریق Cloudflare Tunnel